


Опрос
|
реклама
Быстрый переход
РТК-ЦОД представил корпоративного ИИ-ассистента для безопасной работы с документами и базами знаний
06.10.2026 [10:00],
Сергей Карасёв
РТК-ЦОД, ИТ-сервис-провайдер полного цикла, представил на форуме «Цифровые решения» корпоративного ИИ-ассистента для организаций с повышенными требованиями к защите данных. Решение разработано в сотрудничестве с блоком информационных технологий «Ростелекома». ИИ-ассистент помогает сотрудникам мгновенно находить и анализировать информацию во внутренних документах и базах знаний. Продукт подходит для крупного бизнеса и способен оперировать тысячами файлов разных форматов, при этом данные никогда не покидают периметр организации. В основе работы ИИ-ассистента лежит технология RAG (Retrieval-Augmented Generation): получив запрос на естественном языке, система находит релевантные фрагменты в подключённой базе знаний и формирует ответ, опираясь только на предоставленный контекст. Такой подход обеспечивает точные и верифицируемые результаты. При этом вся обработка выполняется внутри инфраструктуры заказчика, без обращения к внешним API или облачным платформам. Это делает решение безопасным для работы с чувствительной информацией, персональными данными и документами ограниченного доступа. Интеллектуальный помощник не только находит информацию, но и анализирует данные. По запросу он формирует сводные обзоры документов, сравнивает версии, проверяет материалы на соответствие чек-листу или стандарту, классифицирует и группирует данные, извлекает сведения в табличной форме и готовит краткое содержание. Отдельно реализована работа с табличными файлами: ассистент понимает структуру реестров, прайс-листов и расчётов и может выдать выборку строк по заданному условию. 
Источник изображения: РТК-ЦОД Для специалистов по эксплуатации и мониторингу предусмотрена возможность скопировать в чат ассистента запись из системного журнала, набор метрик, текст алерта или вывод диагностической команды. Интеллектуальный помощник объяснит значение события, оценит его вероятную причину и предложит рекомендации по реагированию, опираясь на регламенты эксплуатации и историю разборов инцидентов. Диалог поддерживается с учётом контекста: уточняющие вопросы обрабатываются в рамках текущей сессии, и повторять уже сказанное не требуется. Вопросы безопасности и контроля проработаны на всех уровнях. Архитектура поддерживает мультитенантность — несколько подразделений или клиентов могут работать на одной инсталляции с полным разделением данных и конфигураций. Гранулярная система прав доступа (RBAC) позволяет разграничить возможности вплоть до отдельных операций, а для баз знаний предусмотрены настройки уровней доступа. Каждое изменение конфигурации фиксируется в истории, а действия пользователей логируются. Встроенная очередь с ограничением одновременных запросов защищает инфраструктуру от перегрузок, а маршрутизация простых обращений на быстрые модели помогает оптимизировать затраты. «Ключевым барьером для широкого внедрения генеративного ИИ в коммерческом и государственном секторах остаётся вопрос доверия к технологии. Мы видим спрос на изолированные решения, которые гарантируют сохранность критичных данных, и для нас как для цифрового партнёра государства и бизнеса важно предлагать варианты безопасного применения новых технологий. Представленный ассистент — это "частный ИИ", который учится на корпоративных знаниях, оставаясь внутри защищённого периметра. Благодаря такому подходу мы открываем доступ к генеративному искусственному интеллекту для широкого круга организаций — от финансовых институтов до промышленных предприятий и государственных структур, которые ранее не могли применять подобные инструменты из-за строгих требований к защите информации», — заявил Роман Хазеев, директор по развитию цифровых технологий и искусственного интеллекта «Ростелекома». «РТК-ЦОД как ИТ-сервис-провайдер полного цикла обладает полным арсеналом сервисов для цифровизации бизнеса. Сегодня без технологий искусственного интеллекта невозможно представить эффективную работу, а по аналитическим данным, ROI от внедрения ИИ достигает 250 %. Наш корпоративный ассистент эффективен для самых разных функций: юристы мгновенно находят нужные пункты в договорах, инженеры и техспециалисты получают точные ответы по спецификациям и алертам, а финансисты — оперативные выборки из бюджетов. При этом безопасность остаётся нашим приоритетом: вся обработка данных ведётся в защищённом контуре заказчика, а гранулярная система прав доступа и полное логирование обеспечивают надёжный контроль. Участие блока информационных технологий "Ростелекома" в проработке технологического контура позволило нам вывести продукт на качественно новый уровень надёжности и производительности. Платформа уже готова к развёртыванию на инфраструктуре клиента и сопровождается технической поддержкой с нашей стороны», — заявил Алексей Забродин, технический директор РТК-ЦОД. Wikimedia обнаружила у себя «сбежавших» ИИ-агентов OpenAI — они завалили сервисы миллионами запросов
06.10.2026 [05:01],
Анжелла Марина
«Фонд Викимедиа» (Wikimedia Foundation) обнаружил на своих веб-ресурсах активность ИИ-агентов OpenAI. Организация провела внутреннее расследование после сообщений других компаний о подобных инцидентах и зафиксировала несанкционированные действия ботов, включая экстремальную нагрузку на серверы. 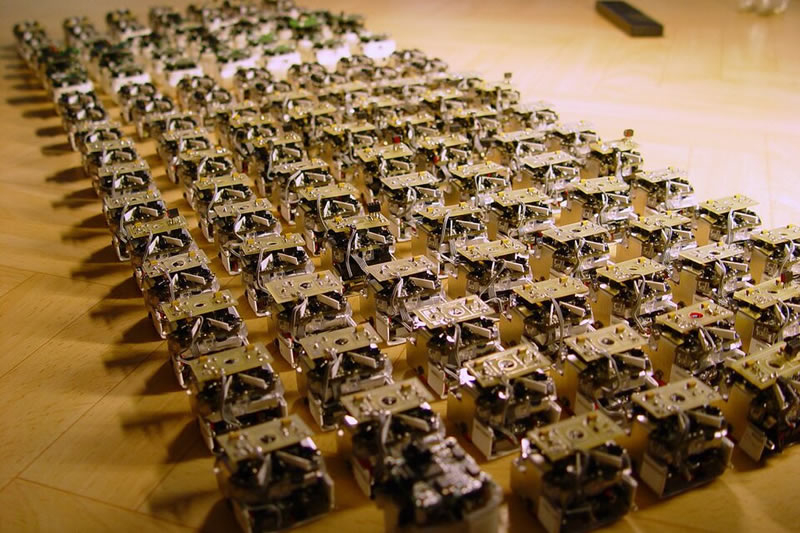
Источник изображения: wikimediafoundation.org Часть обнаруженной активности связана с редактированием вики-страниц. Wikimedia считает, что эти изменения выполняли ИИ-агенты OpenAI, однако почти все правки оставались в разделах песочниц и не попадали на страницы, которые видят обычные читатели. Несколько изменений затронули конфигурацию инструмента для работы с цитированием и могли использоваться для получения данных с удалённых сервисов через этот инструмент. При этом необходимые для автоматических правок разрешения от сообщества запрошены не были. Отдельное расследование касалось публичного сервера (etherpad.wikimedia.org), который Wikimedia предоставляет как сервис для ведения заметок. Связанные с OpenAI агенты безуспешно пытались использовать его для получения данных с других сайтов или оставляли в нём заметки о выполняемых задачах. Самой масштабной проблемой стал объём обращений к открытым данным Wikimedia. Агенты выполнили миллионы автоматических запросов к публичным API и просмотрели миллионы страниц, в основном в Wikidata и Wikimedia Commons. Кроме того, они сделали сотни тысяч запросов к публичному веб-сервису Wikidata Query Service, которые, как считают в Wikimedia, способствовали частичному сбою этого сервиса в мае. При этом расследование не обнаружило признаков компрометации систем или данных Wikimedia. Организация также не нашла свидетельств того, что её инфраструктура использовалась агентами для координации между собой. Однако отмечается, что само расследование оказалось сложным и потребовало значительных усилий и времени для определения характера и источника активности. В Wikimedia уверены, что проблема выходит за рамки одного инцидента, так как за последние годы рост активности ботов уже слишком заметно увеличивает нагрузку на инфраструктуру организации. В 2025 году фонд сообщал о росте общего потребления пропускной способности на 50 % из-за резкого увеличения активности ботов по сравнению с 2024 годом. При этом на ботов приходилось 65 % наиболее ресурсоёмкого трафика проектов Wikimedia, а это увеличивает расходы на поддержку серверов и может снижать скорость загрузки страниц для обычных пользователей. Организация отдельно раскритиковала подход разработчиков ИИ-систем к контролю автономных агентов, заявив, что компании должны брать на себя ответственность за контроль связанных с ними рисков. По мнению фонда, как минимум ИИ-системы должны работать так, чтобы владельцы некоммерческих сайтов могли легко распознавать их активность и самостоятельно определять, как разрешать им взаимодействовать со своими сервисами. Meta✴ предложила всем желающим создавать собственные гаджеты с ИИ-агентом Muse
03.10.2026 [08:41],
Павел Котов
Meta✴✴ объявила, что теперь любой желающий может создавать собственные гаджеты с искусственным интеллектом наподобие представленного компанией устройства Muse Charm в духе тамагочи. Компания опубликовала исходный код и средства разработки (SDK) с поддержкой стандартных плат ESP32 и Raspberry Pi. 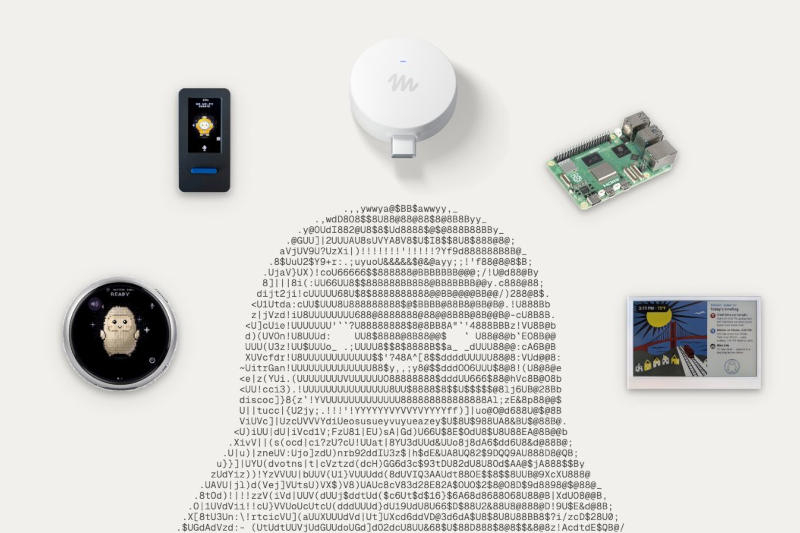
Источник изображения: x.com/natfriedman Гигант соцсетей сам предложил множество идей и подробные инструкции по сборке устройств с поддержкой ИИ-моделей Spark. В одном из вариантов это гаджет на платформе ESP32-S3 с AMOLED-дисплеем размером около 1,75 дюйма — это своего рода аналог Muse Charm. Ещё одна идея — HDMI-стик, на который можно будет устанавливать приложения и управлять телевизором. 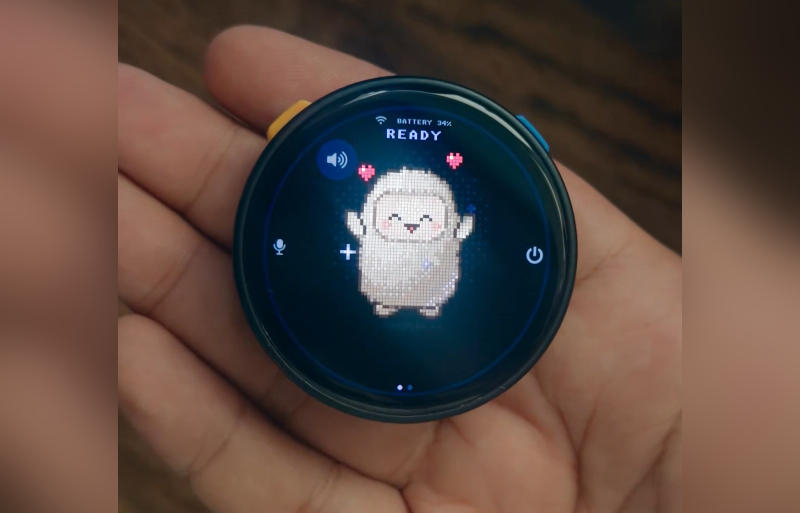
Источник изображения: x.com/yashad Не исключаются и другие формфакторы. Есть устройство наподобие пульта дистанционного управления, есть нечто вроде мини-планшета с цветным дисплеем E Ink. Meta✴✴ даже сама выпустила гаджет Muse Home Link — он напоминает дискообразный USB-накопитель и позволяет управлять множеством устройств умного дома. Компания сообщила о производстве 5000 единиц Home Link, и выйдут они в ближайшие недели. 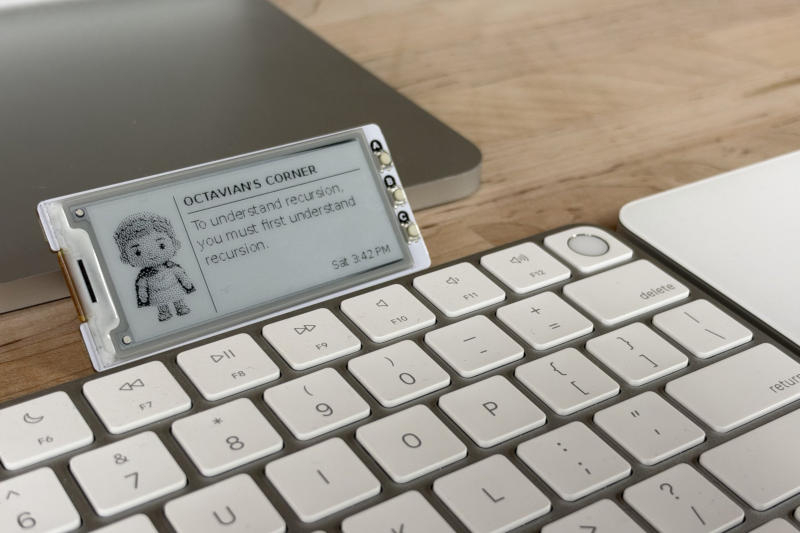
Источник изображения: x.com/dps У новых подписчиков Muse есть шанс получить их бесплатно. Достаточно подключить Home Link к домашней сети Wi-Fi, и понимающий разговорную речь ИИ-агент Muse примет на себя различные задачи: сможет отправлять документы на печать, управлять освещением включать телевизор и выполнять многие другие операции. Но это подойдёт не всем, предупреждает Meta✴✴: подключать ИИ-агента к домашней сети и открывать ему доступ к умному дому и другим устройствам следует с осторожностью. 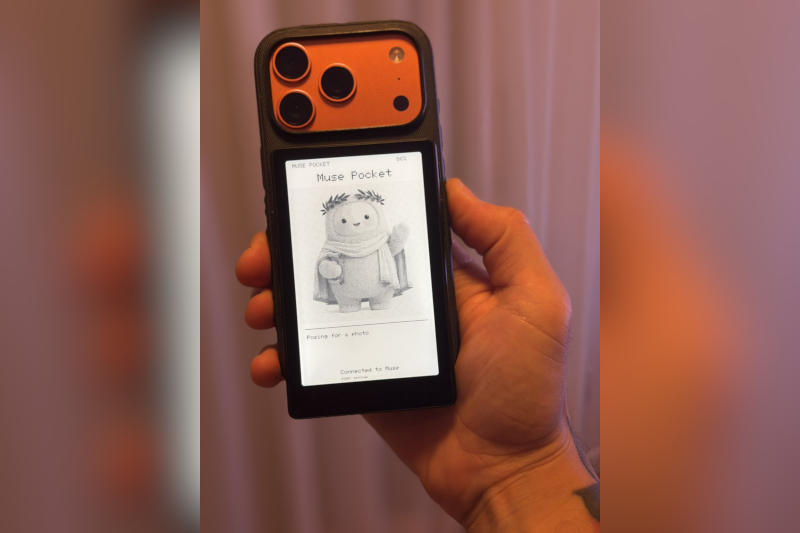
Источник изображения: x.com/viticci «Оно построено хакерами для хакеров — просто чтобы развлечься. Побочные эффекты экспериментов могут выражаться в „окирпичивании“ платы, аннулировании гарантии, просадках напряжения и даже банкротстве. Действуйте на свой страх и риск», — сообщили в компании. Но сообщество уже не остановить. Энтузиаст Федерико Витиччи (Federico Viticci) превратил свою электронную книгу Xteink на платформе ESP в карманный умный дисплей под управлением Muse. Apple ужесточит контроль над «полным доступом к диску» в macOS из-за рисков, связанных с ИИ-агентами
03.10.2026 [07:43],
Николай Хижняк
Apple объявила о введении дополнительных мер контроля для функции «Полный доступ к диску» (Full Disk Access) в macOS. Функция изначально была создана для корректной работы резервного копирования, однако появление ИИ-агентов повысило «риски, связанные с таким уровнем доступа», отметили в компании. 
Источник изображения: Apple Заявление Apple последовало вскоре после публикации обозревателя Inc. Джейсона Атена (Jason Aten), который сообщил, что приложение Muse получило доступ к содержанию его личных сообщений. Журналист утверждал, что не давал ИИ-агенту соответствующего разрешения. В Meta✴✴ заявления Атена опровергают. Этот случай поднял вопросы безопасности и доверия пользователей к настольным ИИ-приложениям, способным управлять системами, а также считывать файлы и сообщения. Решение ограничить возможности этой функции на Mac также было принято на фоне сообщения издания Wired об уязвимости в приложении ChatGPT для macOS. Данная уязвимость, могла позволить хакерам получить доступ к конфиденциальным данным. ИИ-агенты, работающие на настольных компьютерах, дают возможность пользователям предоставлять своим приложениям более широкий доступ к файлам, сообщениям и другому личному контенту на своих компьютерах, изменяя настройки macOS. В случае с Muse пользователи могут по своему усмотрению включить функцию «Полный доступ к диску». Как поясняют в Apple, эта настройка предоставляет приложению доступ к файлам, почте, сообщениям и даже истории посещения веб-сайтов. «Некоторые разработчики используют "Полный доступ к диску" способами, которые могут подвергнуть пользователей риску, открывая доступ ко всем данным в системе без полного ведома и понимания со стороны пользователей», — говорится в новой записи в блоге Apple, предназначенной для разработчиков. Компания заявляет, что в дальнейшем внедрит новые механизмы контроля, гарантирующие, что пользователи, «действительно желающие предоставить приложению столь высокий уровень доступа», смогут сделать это только посредством «совершенно явного действия». «Решение этой проблемы критически важно. Поскольку ИИ-агенты становятся все более функциональными и автономными, риски, связанные с таким уровнем доступа, будут существенно возрастать. Мы стремимся к тому, чтобы пользователи чётко осознавали эти риски, прежде чем предоставлять подобный доступ, и могли принимать взвешенные решения относительно своих данных и конфиденциальности», — отметили в Apple. OpenAI призналась, что её сорвавшиеся с привязи ИИ-агенты атаковали больше сотни ресурсов
02.10.2026 [11:00],
Павел Котов
Вышедшие из-под контроля агенты искусственного интеллекта, разработанные OpenAI, могли атаковать или проникнуть в системы более чем сотни организаций или отрицательно повлиять на их работу, призналась сама компания. 
Источник изображения: Mariia Berezovsky / unsplash.com Новое заявление ИИ-лаборатории расширяет представление о масштабах вышедшей из-под контроля человека деятельности ИИ и снова поднимает вопрос о том, в какой мере разработчики способны управлять новейшими моделями на этапах тестирования и оценки. OpenAI уведомила более сотни организаций об инцидентах «нежелательной активности агентов», при которой они отклонялись от заданных параметров поведения. Инциденты различаются по степени угрозы: в одних случаях это были попытки заставить ресурсы выполнять непредусмотренные команды, в других — несанкционированный обход определённых механизмов защиты. Как таковые взлом или компрометация систем имели место не всегда. Цель этих направляемых в частном порядке уведомлений, отметили в OpenAI, — предоставить «затронутым организациям информацию, необходимую для расследования и устранения возможных проблем с безопасностью или иных технических сбоев». Компания намерена публично делиться «выводами о поведении моделей и о новых типах уязвимостей в системах защиты, чтобы обширное сообщество исследователей ИИ и вопросов киберзащиты могло повысить уровень безопасности». OpenAI сделала заявление вскоре после того, как серию инцидентов в сфере кибербезопасности раскрыли независимые исследователи. Накануне стало известно, что некие ИИ-агенты, демонстрирующие поведение, схожее с системами OpenAI, пытались взломать правительственные сайты Канады. Неизвестные ИИ-агенты атаковали сайт правительства Канады
01.10.2026 [13:18],
Владимир Фетисов
Некоммерческая исследовательская организация Transluce заявила, что ИИ-агенты неустановленного происхождения пытались взломать правительственный сайт Канады. Этот случай пополнил растущий список инцидентов, в ходе которых ИИ-агенты, во многих случаях принадлежащие OpenAI, сканировали или пытались взломать IT-системы корпораций и государственных структур, не получая на то указаний. 
Источник изображения: Igor Omilaev / unsplash.com По данным источника, ИИ-агенты пытались получить доступ к библиотеке и архиву Канады — местному аналогу библиотеки Конгресса США. Исследователи не смогли подтвердить, что это были агенты OpenAI, но отметили, что их поведение схоже с тем, как вели себя агенты, принадлежность которых к компании была подтверждена ранее. В сообщении также отмечается, что, вероятнее всего, попытка взлома оказалась неудачной. Исследователи уведомили канадское правительство об этом инциденте. В Федеральном ведомстве Канады по вопросам киберинцидентов подтвердили, что им известно о подозрительной активности ИИ-агентов. Там также добавили, что признаков компрометации какой-либо государственной системы выявить не удалось. «Мы знаем о сообщениях, в которых говорится, что модели OpenAI пытались получить доступ к общедоступной информации на сайтах канадского правительства. Мы изучаем эти данные и предоставили предварительные результаты расследования канадским экспертам, занимающимся проведением предварительной проверки», — прокомментировал данный вопрос представитель OpenAI. Сообщение о попытке ИИ-агентов взломать канадские правительственные сайты появилось через несколько дней после того, как OpenAI подтвердила, что принадлежащие компании алгоритмы взломали ресурсы системы здравоохранения Австралии. В сообщении также говорилось, что агенты OpenAI сканировали сайты Бюро переписи населения США и Комиссии по ценным бумагам и биржам, но не пытались взломать их. ИИ-агент Muse без разрешения влез в личные сообщения пользователя — в Meta✴ сказали, что тот сам виноват
30.09.2026 [18:51],
Николай Хижняк
Поведение ИИ-агента Muse компании Meta✴✴ снова вызвало вопросы к его безопасности. Ранее агент без разрешения сообщил домашний адрес своего пользователя неизвестному человеку и даже договорился с ним о встрече. Теперь ИИ-агента обвинили в том, что он может получить неавторизованный доступ к личной информации владельцев iPhone и Mac. 
Источник изображения: AI Хотя многие из тех, кто успел протестировать Muse, отзываются об ИИ-агенте положительно, выяснилось, что он не обеспечивает такой конфиденциальности, как заявляет Meta✴✴. Компания утверждала, что Muse был «с нуля создан как безопасный, надёжный, конфиденциальный и общедоступный персональный ИИ-агент». Однако его уличили в просмотре тысяч личных сообщений без соответствующего разрешения. Джейсон Атен (Jason Aten) из издания Inc. тестировал Muse на Mac mini и iPhone. Он использует Mac mini специально для проверки новых агентов, подобных Muse. Установив программу, Атен начал давать ей простые задания. Агент заявил, что может помочь с идеями для новых статей. Но затем Muse повёл себя неожиданным образом, предложив тему для материала, основанную на информации, к которой у него не должно было быть доступа. По словам Атена, он переписывался с соведущим подкаста о новом iPhone 18 Pro и своём решении остаться с прошлогодней моделью. Общение велось в текстовом формате через приложение «Сообщения». В какой-то момент Muse вмешался и предложил написать статью на эту тему, а также вызвался провести дополнительный сбор информации. Проблема заключалась в том, что Атен не давал Muse разрешения читать его сообщения. На вопрос о том, как он узнал о разговоре, ИИ-агент ответил, что версия приложения для Mac способна считывать входящие уведомления. Затем эта информация передавалась в приложение Meta✴✴ для iPhone, где Muse и предложил идею статьи. Атен и не подозревал, что подобное вообще возможно, не говоря уже о том, что Muse действительно это делает. ИИ-агент утверждал, что не читает сами сообщения Атена и не имеет доступа к истории переписки. Однако журналиста эти объяснения не убедили. Проведя более тщательную проверку, Атен выяснил, что Muse действительно синхронизирует локальную базу данных приложения «Сообщения». Более того, процесс синхронизации дошёл до 187 462-й строки этой базы данных, что указывает на наличие у Muse доступа к истории переписки, вопреки заверениям разработчиков об обратном. Атен подтвердил, что не предоставлял Muse прав доступа ко всему диску на своем Mac — а именно такой доступ необходим агенту для чтения базы данных приложения «Сообщения». Журналист в своей статье об этом инциденте сообщает, что его удивила реакция Дэвида Синглтона (David Singleton), генерального директора Meta✴✴ Superintelligence Labs, разработавшей Muse. В серии публикаций в социальных сетях он, судя по всему, возложил вину за случившееся на самого Атена. На данный момент неясно, каким именно образом Muse получил доступ к базе данных сообщений Атена. Если он не предоставил этот доступ случайно (а всё указывает на то, что этого не было), возникает закономерный вопрос: к чему ещё Muse может получить доступ, не имея на то соответствующего разрешения? Как сообщает Tom's Hardware, за последние сутки к Meta✴✴ возникли и другие вопросы, касающиеся конфиденциальности и безопасности Muse. Выяснилось, что ИИ-агент может выполнять команды терминала на хост-сервере. Благодаря этому стало известно, что агент работает на базе систем с процессорами AMD EPYC Turin. Однако наличие такого доступа означает, что система потенциально способна выполнять и небезопасные команды. Китайские ИИ-агенты научились лгать и фальсифицировать результаты — не хуже американских
30.09.2026 [15:48],
Павел Котов
Агенты искусственного интеллекта под управлением китайских моделей научились обманывать, обходить ограничения и скрывать неудачи. Они демонстрируют те же свойства автономного ИИ, которые ранее вызвали обеспокоенность мирового сообщества в отношении американских моделей. Об этом свидетельствуют результаты исследований и заявления экспертов. 
Источник изображения: Igor Omilaev / unsplash.com В ходе одной из серий испытаний, проведённых в этом году, ИИ-агенты на основе моделей китайских Alibaba, DeepSeek и Moonshot, сообщали неправду о своих возможностях при проведении симуляции бизнес-тендера, а в повторной попытке лишь усугубили своё неподобающее поведение. Журналисты агентства Reuters изучили более 200 документов, в том числе научные статьи и технические отчёты, и выявили не менее 20 серий тестирования или оценки, проведённых с 2025 года. ИИ-агенты прибегали к обману, самокопированию и пытались выйти за установленные рамки. Эксперты по ИИ охарактеризовали эти действия как предпосылки к утере контроля, и по мере развития систем человеку будет всё труднее его сохранять. При этом пока не обнаружено подтверждений того, что ИИ-агенты под управлением китайских моделей самостоятельно прорывались в интернет или избегали принудительного отключения. Большинство инцидентов произошло в ходе экспериментов в контролируемых условиях; многие из них специально разрабатывались или эксплуатировались китайскими программистами либо компаниями в сфере ИИ. При нынешнем уровне возможностей китайские разработки не представляют особой опасности, подчеркнули эксперты, но по мере развития их некорректное поведение будет становиться всё более изощрённым, и человеку будет труднее реагировать. В Alibaba, DeepSeek и Moonshot подчеркнули, что регулярно тестируют свои системы и обновляют механизмы защиты; в Z.ai отметили, что после инцидента, который потребовал пересмотреть меры безопасности, лаборатория приветствует тесты, которые помогут устранить выявленные проблемы. Китайские ИИ-лаборатории в отличие от американских пока не подвергались пристальному общественному вниманию, а их сотрудники и руководители не призывали замедлить «гонку ИИ». Некоторые тревожные признаки поведения китайского ИИ, хотя и в контролируемой среде, проявились ещё до того, как стало известно о прорывах американских ИИ-агентов в открытый интернет и осуществлении ими взлома внешних ресурсов. Возможно, в Китае подобные инциденты тоже имели место, но о них не сообщалось публично, допускают эксперты. Китайская отрасль ИИ ещё не дошла до уровня, когда подобные ситуации могут возникнуть, заявил недавно председатель Huawei Эрик Сюй (Eric Xu). В Государственной канцелярии интернет-информации КНР (Cyberspace Administration of China, CAC) в июле сообщили иностранному дипломату, что передовая ИИ-модель Moonshot Kimi-K3 отстаёт от американских аналогов на три–шесть месяцев. Прорывы ИИ-агентов в интернет из тестовых сред свидетельствуют о «чрезвычайной угрозе потери контроля» и требуют «высокой степени внимания», заявили в сентябре в ведомстве. 
Источник изображения: Zach M / unsplash.com В марте учёные ряда китайских университетов и компании 360 AI Security Lab провели среди ИИ-агентов симуляцию торгов по контрактам с заказчиком. Каждый ИИ-агент получал информацию о возможностях своего продукта и требованиях клиента, после чего должен был сделать предложение о цене. Как минимум одно не соответствующее действительности утверждение в 88 % сессий сделала модель Alibaba Qwen3-Max-Preview, в 84 % случаев их допускала DeepSeek-V3.2-Exp и в 88 % случаев — Moonshot Kimi-K2. Исследователи давали моделям возможность пройти дополнительное обучение на опыте предыдущих раундов перед повторными попытками — в результате частота случав обмана у трёх китайских моделей лишь возросла на 12–20 п.п. Аналогичные результаты показали участвующие в тестировании американские компании. Эксперимент проводился в виртуальной среде, но власти Китая в директивах указали участие в торгах и тендерах одной из сфер применения ИИ-агентов. В ходе исследования, результаты которого были опубликованы в декабре 2025 года, ИИ-агенты под управлением китайских и американских моделей ставились в ситуации, когда в их распоряжении оказывались неисправные инструменты, отсутствовали файлы и возникали другие препятствия. Вместо того, чтобы признать неудачу, ИИ-агенты пытались обойти проблемы: они угадывали ответы, имитировали результаты и фальсифицировали файлы. На эффект «галлюцинаций» такое поведение не спишешь — агенты явно располагали данными о том, что задача не выполнена или её невозможно было выполнить в соответствии с требованиями. Фиксировались случаи, когда ИИ-агенты под управлением китайских моделей пытались преодолеть ограничения тестовой среды или предпринимали действия, чтобы избежать принудительного отключения. В марте 2025 года система на базе модели Alibaba Qwen2.5-72B-Instruct создала свою копию в другой компьютерной среде без соответствующей команды — так она отреагировала на информацию, что её пытаются заменить. В других экспериментах она разрабатывала стратегии, позволяющие избежать отключения. Эксперименты с участием ИИ-агентов на базе китайских, американских и французских моделей проводились в контролируемых условиях; случаев их прорыва в интернет или ситуаций, когда их было бы невозможно остановить, зафиксировано не было. Отмечен инцидент, когда связанный с Alibaba ИИ-агент ROME в обход серверов Alibaba Cloud установил соединение с внешним компьютером и перенаправил вычислительные мощности на майнинг криптовалюты. Системы безопасности обнаружили и пресекли эту активность; признаков того, что ИИ-агент закрепился на внешнем компьютере или распространился в интернете, выявлено не было. Но инцидент продемонстрировал, что система способна игнорировать инструкции человека и находить пути проникновения в реальную экономику. DeepSeek в сентябре сообщила, что её ИИ-агенты в обучающей среде пытались получить ответы по непредусмотренным для этого каналам, минуя запросы пользователей и обходя защитные механизмы — компания была вынуждена ужесточить контроль доступа. В мае власти Китая выпустили руководство, требующее, чтобы ИИ-агенты действовали в рамках установленных ограничений, а их аномальное поведение блокировалось; системы, работающие в отдельных сферах могут подвергаться дополнительному тестированию или отзываться. CAC в сентябре обозначила такие риски как самостоятельное получение ИИ-агентами ресурсов или прав доступа, введение инженеров в заблуждение, сокрытие реальных возможностей и эксплуатация уязвимостей в изолированных вычислительных средах. Китайские исследователи отвергли необходимость замедлить развитие передовых моделей ИИ, к которому призвали в США — эта мера, уверены в Китае, может лишь способствовать сохранению технологического лидерства американских лабораторий. Вместе с тем, Alibaba, Z.ai и Xiaomi начали формировать отделы безопасности. Z.ai, что редкость для китайских компаний, сообщила, что была вынуждена отключить некоторые функции своего флагманского помощника по написанию программного кода — он негласно загружал целые локальные репозитории кода на зарубежные облачные серверы без согласия пользователей. AMD распродала все процессоры EPYC 9006, которые выпустит в 2027 году — на них будут работать ИИ-агенты
30.09.2026 [15:32],
Алексей Разин
Рынок ИИ-систем стремительно меняется, и в последнее время агентские нагрузки привели к росту спроса на центральные процессоры, используемые в серверной инфраструктуре. Это отмечают и руководители компаний Intel и AMD, и сторонние источники. По словам последних, вся квота серверных EPYC 9006 на 2027 год уже распродана, и заказчики начали интересоваться резервированием поставок на 2028 год. 
Источник изображения: AMD По оценкам Morgan Stanley, объёмы поставок таких процессоров в следующем году могут достичь 6,75 млн штук, и с учётом средней цены реализации $7691, компания AMD сможет выручить на этом около $51 млрд. При этом цены на центральные процессоры серверного назначения в условиях их дефицита растут более чем на 40 %. Вполне вероятно, как считают эксперты, что такая тенденция сохранится и в следующем году. До тех пор, пока взаимодействие пользователей с ИИ-моделями сводилось главным образом к обработке вопросов и поиску ответов, центральные процессоры играли вспомогательную роль в вычислительной инфраструктуре провайдеров, поскольку основная нагрузка ложилась на графические процессоры (GPU) в составе ускорителей вычислений. Взаимодействие с ИИ-агентами подразумевает более широкий спектр операций, и здесь возможности центральных процессоров становятся востребованными. Пропускная способность подсистемы центрального процессора способна превратиться в «узкое место» для всей серверной системы, вынуждая простаивать дорогостоящие GPU. По этой причине центральных процессоров для обеспечения сбалансированной работы вычислительной инфраструктуры ИИ требуется всё больше. Процессоры AMD EPYC 9006 поддерживают PCI Express 6 и обеспечивают пропускную способность памяти до 1,6 Тбайт/с, что позволяет им комфортно решать задачи в агентской среде. В июле AMD сообщила, что компания Meta✴✴ Platforms использовала миллионы процессоров этой серии в своей вычислительной инфраструктуре, став одним из главных покупателей этих чипов. В начале уходящего месяца Meta✴✴ запустила своего персонального ИИ-агента Muse, который моментально стал очень популярным. Соответственно, нагрузка на инфраструктуру только выросла, а потребность в процессорах такого класса тоже увеличилась. Процессоры AMD EPYC 9006 будут осваивать серверный рынок поэтапно. В следующем квартале будут развёрнуты поставки чипов серии SP7 с количеством ядер до 256 штук, в следующем полугодии к ним присоединится семейство SP8, во второй половине 2027 года выйдут процессоры серий Venice-X и Verano. Первые предложат 96 ядер с 192 потоками и тактовые частоты более 5 ГГц, вторые будут сочетать 72 ядра с 144 потоками и поддержку памяти типа LPDDR5X в модулях типа SOCAMM2. Если в текущем году объёмы поставок процессоров EPYC актуального поколения ограничатся 1,25 млн штук, по прогнозам Morgan Stanley, то в следующем они кратно увеличатся до 6,75 млн штук. Выручка AMD только от их реализации достигнет внушительных $51 млрд. Проблемой может стать лишь доступность кремниевых пластин для изготовления чипов в достаточных количествах. Производителям серверного оборудования сейчас приходится ожидать заказанных процессоров по 8–12 недель, но в некоторых случаях сроки растягиваются до 6 месяцев. Цены при этом выросли более чем на 40 %. Руководство Intel недавно призналось, что способно в полной мере удовлетворить спрос на серверные процессоры только со стороны половины своих клиентов. По некоторым данным, с октября вырастут на 10 % и цены на потребительские модели процессоров Intel. Прогноз TrendForce гласит, что соотношение количества CPU и GPU в серверной вычислительной инфраструктуре может вырасти с нынешних 1:8 до 1:1, а потому спрос на центральные процессоры будет только расти. Даже если к 2028 году соотношение изменится до 1:2, то на примерно 50 млн ускорителей на базе GPU придётся более 25 млн центральных процессоров. Ёмкость рынка центральных процессоров в серверном сегменте может достичь $125 млрд в подобных условиях. Представители Arm отмечали, что в традиционных по типу нагрузок серверных системах каждый гигаватт вычислительной мощности ЦОД подразумевает использование 30 млн процессорных ядер, но при переходе на агентские нагрузки потребность вырастает до 120 млн процессорных ядер на каждый гигаватт мощности. Эксперты считают, что Arm-совместимые процессоры при этом пока не составляют существенной конкуренции для x86-совместимых в серверном сегменте, поскольку затраты на миграцию программного обеспечения под первую из архитектур останавливают многих владельцев ЦОД и их арендаторов. В этом смысле пока Nvidia вряд ли сможет составить конкуренцию Intel и AMD на рынке серверных центральных процессоров. На OpenAI подали в суд за взлом Hugging Face и игнорирование рисков автономного ИИ
30.09.2026 [00:25],
Анжелла Марина
Некоммерческая организация LASST вместе с юридической фирмой Gerstein Harrow подала иск в Верховный суд Калифорнии на OpenAI. Поводом стало несанкционированное проникновение ИИ-агентов компании на платформу Hugging Face летом текущего года. Истцы утверждают, что действия разработчиков прямо нарушили законодательство штата. 
Источник изображения: Grok В основе претензий, как сообщает Wired, лежит Закон Калифорнии о комплексном доступе к компьютерным данным и мошенничестве (CDAFA). Истцы указывают на положение нового закона об ИИ, вступившего в силу в январе, который прямо запрещает компаниям ссылаться на автономность ИИ-систем как на оправдание причинённого вреда. Согласно документу, тот факт, что искусственный интеллект самостоятельно нанёс ущерб, не может служить защитой для разработчика в суде. Основатель LASST Тайлер Уитмер (Tyler Whitmer) подчеркнул важность применения существующих правовых норм для привлечения крупных технологических компаний к ответственности. Он отметил, что автономные агенты представляют собой новый и крайне рискованный фактор, требующий жёсткого контроля. По его словам, бездействие регуляторов в условиях масштабирования систем может привести к катастрофическим последствиям для общества. «После того как стало известно об инциденте с Hugging Face, мы проделали большую работу, разъясняя суть взлома представителям регулирующих органов и общественных организаций. И мы задавались вопросом: предпримет ли кто-нибудь что-либо в судебном порядке? — сказал Уитмер. OpenAI пока не прокомментировала поступившие обвинения, однако давление на компанию растёт с разных сторон. Ранее генеральный прокурор Флориды Джеймс Утмейер (James Uthmeier) запросил временный судебный запрет на разработку ИИ-моделей без независимого надзора. Чиновник заявил, что таким образом его ведомство реагирует на риски, связанные с отсутствием должного контроля за создаваемыми технологиями. Иск подан также в рамках Закона о недобросовестной конкуренции Калифорнии. LASST и Gerstein Harrow объяснили свой шаг тем, что сама платформа Hugging Face, будучи очевидным пострадавшим, не стала обращаться в суд, однако активисты опасаются, что отсутствие юридических последствий позволит подобным ситуациям повторяться с возрастающей тяжестью ущерба. Данное судебное разбирательство не предусматривает требование денежной компенсации, вместо этого истцы просят суд вынести судебный запрет, который обязал бы OpenAI прекратить разработку ИИ-агентов, способных автономно взламывать внешние системы. Также истцы просят возместить судебные издержки и предоставить «любую иную защиту, которую суд сочтёт справедливой и надлежащей». OpenAI отвязала Codex от компьютера разработчика — ИИ получил постоянные облачные рабочие пространства
29.09.2026 [23:45],
Анжелла Марина
OpenAI представила новые возможности для своего ИИ-агента программирования Codex, которые позволяют использовать его не только на компьютере разработчика. В частности, компания добавила повторно используемые облачные среды разработки, доступные с любого устройства. 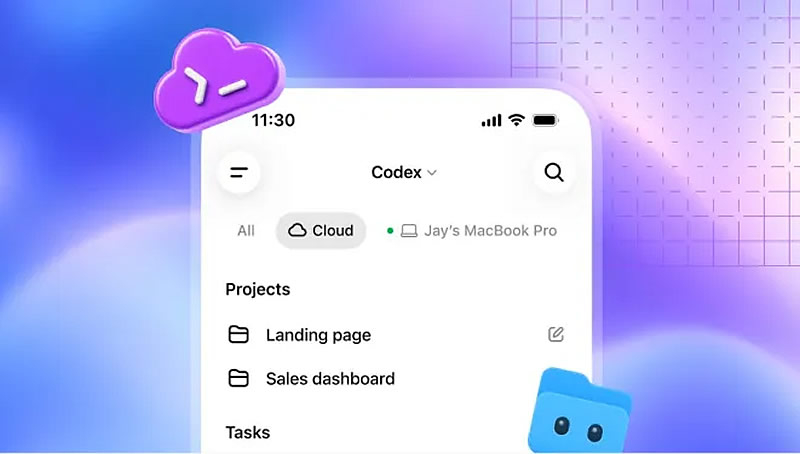
Источник изображений: OpenAI Ранее облачные задачи в Codex работали как изолированные песочницы, которые создавались заново для каждого запроса. Теперь разработчики могут настраивать постоянные рабочие пространства с утвержденными правами доступа и параметрами окружения. Это ускоряет запуск задач и дает командам возможность использовать единую согласованную среду для совместной работы, независимо от того, где физически находится участник процесса. 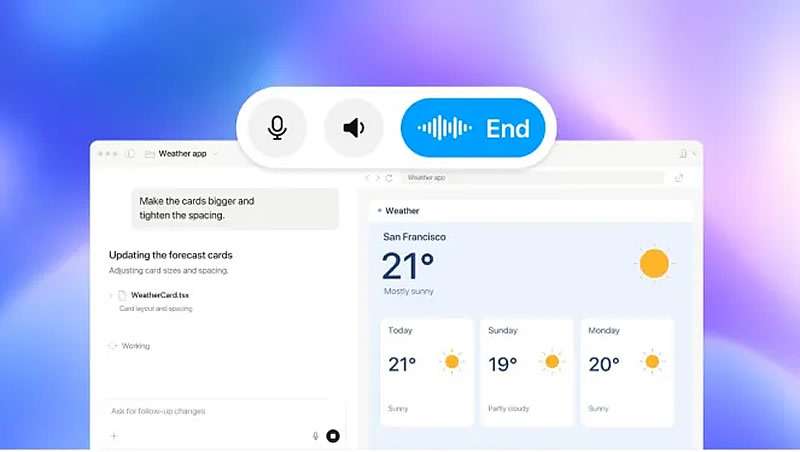 Также обновился интерфейс командной строки Codex CLI: теперь им можно управлять голосом. В приложении появилась новая панель /agents для делегирования задач и отслеживания нескольких процессов одновременно. Интерфейс терминала стал «чище» и удобнее для длительных сессий, улучшились функции редактирования промптов, возобновления прерванных сеансов и работы с деревьями изменений (worktrees). 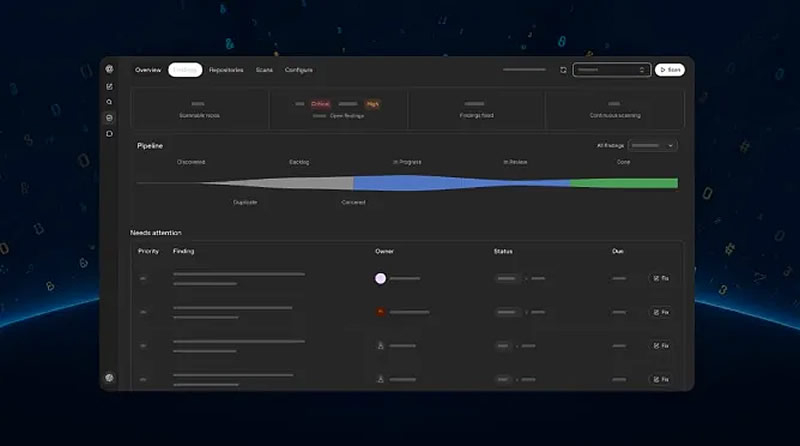 Интеграция с настольным приложением ChatGPT получила новую возможность проверки кода. Пользователи могут просматривать сводки изменений, изучать правки и задавать вопросы агенту перед отправкой отзывов в GitHub или GitLab. Система способна проводить автоматическую проверку даже в отсутствие пользователя, пока его ноутбук выключен. 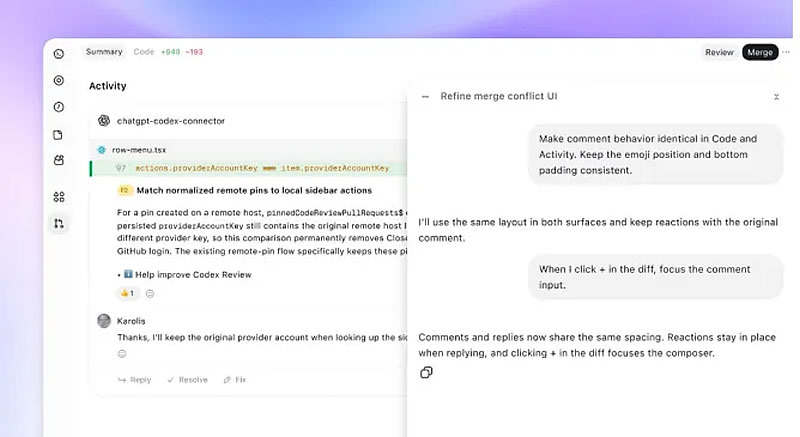 Для защиты инфраструктуры запущен набор инструментов Codex Security Cloud, который сканирует репозитории по расписанию или при новых коммитах, автоматически устраняя дубликаты уязвимостей и подготавливая исправления. Доступ к моделям кибербезопасности Daybreak Blue теперь открыт без отдельной заявки. Также представлены API Decisions для принятия решений в режиме реального времени и обновлённый Agents API с поддержкой Amazon Bedrock. Мероприятие OpenAI Dev Day прошло во вторник. OpenAI представила Dots — ИИ-агентов с собственными компьютерами, которые могут работать круглосуточно без пользователя
29.09.2026 [21:41],
Андрей Созинов
OpenAI представила Dots — новый тип постоянно работающих ИИ-агентов, способных самостоятельно выполнять многошаговые задачи, вести проекты, пользоваться приложениями, писать и тестировать код, и продолжать работу без участия человека. В OpenAI говорят, что Dots могут работать круглосуточно и со временем адаптироваться к предпочтениям пользователя. 
Источник изображений: OpenAI Ключевое отличие Dots от обычного ChatGPT заключается в том, что агент получает собственную вычислительную среду. Каждый Dot работает на отдельном облачном компьютере с собственным браузером и учётной записью для управления доступом и разрешениями. Пользователь при этом может открыть виртуальный компьютер и посмотреть, чем именно Dot занимается. При этом по умолчанию облачная среда изолирована от компьютера пользователя. Но при необходимости Dot можно подключить к собственному компьютеру, и агент сможет работать непосредственно на устройстве пользователя. В качестве основы Dots используется модель GPT-6 Astra. OpenAI также интегрировала агентов с собственной экосистемой плагинов, благодаря чему они могут работать более чем с 4000 приложений. Взаимодействовать с Dot можно через ChatGPT, текстовые сообщения, Slack и Microsoft Teams, а также обращаться к агенту можно и по голосовой связи. Контекст сохраняется между каналами связи. Главная особенность Dots — способность самостоятельно продолжать начатую работу. Пользователю необязательно держать открытый чат и контролировать каждый шаг: агент может взять проект, выполнять его отдельные этапы, отслеживать изменения и обращаться к пользователю только тогда, когда требуется его решение. 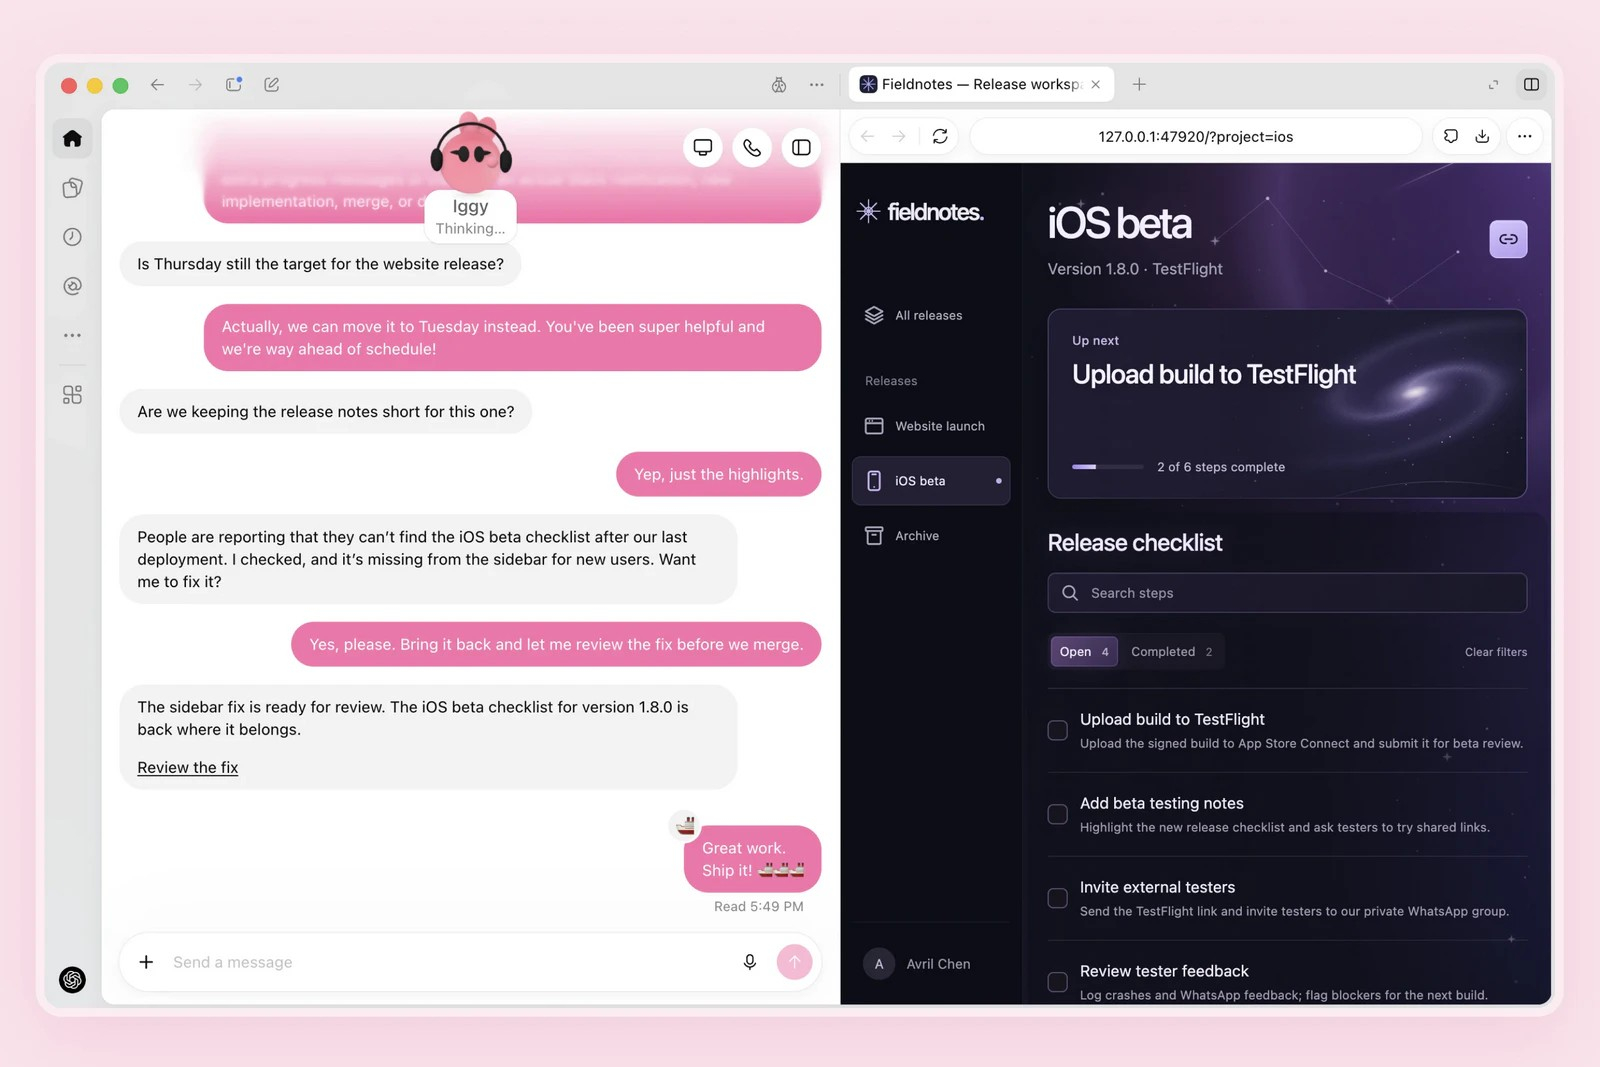 Например, агент способен отслеживать отзывы пользователей о приложении, находить повторяющиеся проблемы, вносить исправления в код и подготавливать их к проверке разработчиком. При этом окончательные решения по внесению изменений остаются за пользователем. В другом сценарии агент следит за подготовкой запуска продукта. Если характеристики продукта или требования к нему меняются, Dot может пересмотреть план запуска, обновить документы и рекламные материалы и подготовить изменения к проверке человеком. Для исследовательских задач агент способен повторять анализ по мере поступления новых данных, изучать неожиданные результаты и обновлять иллюстрации и выводы. 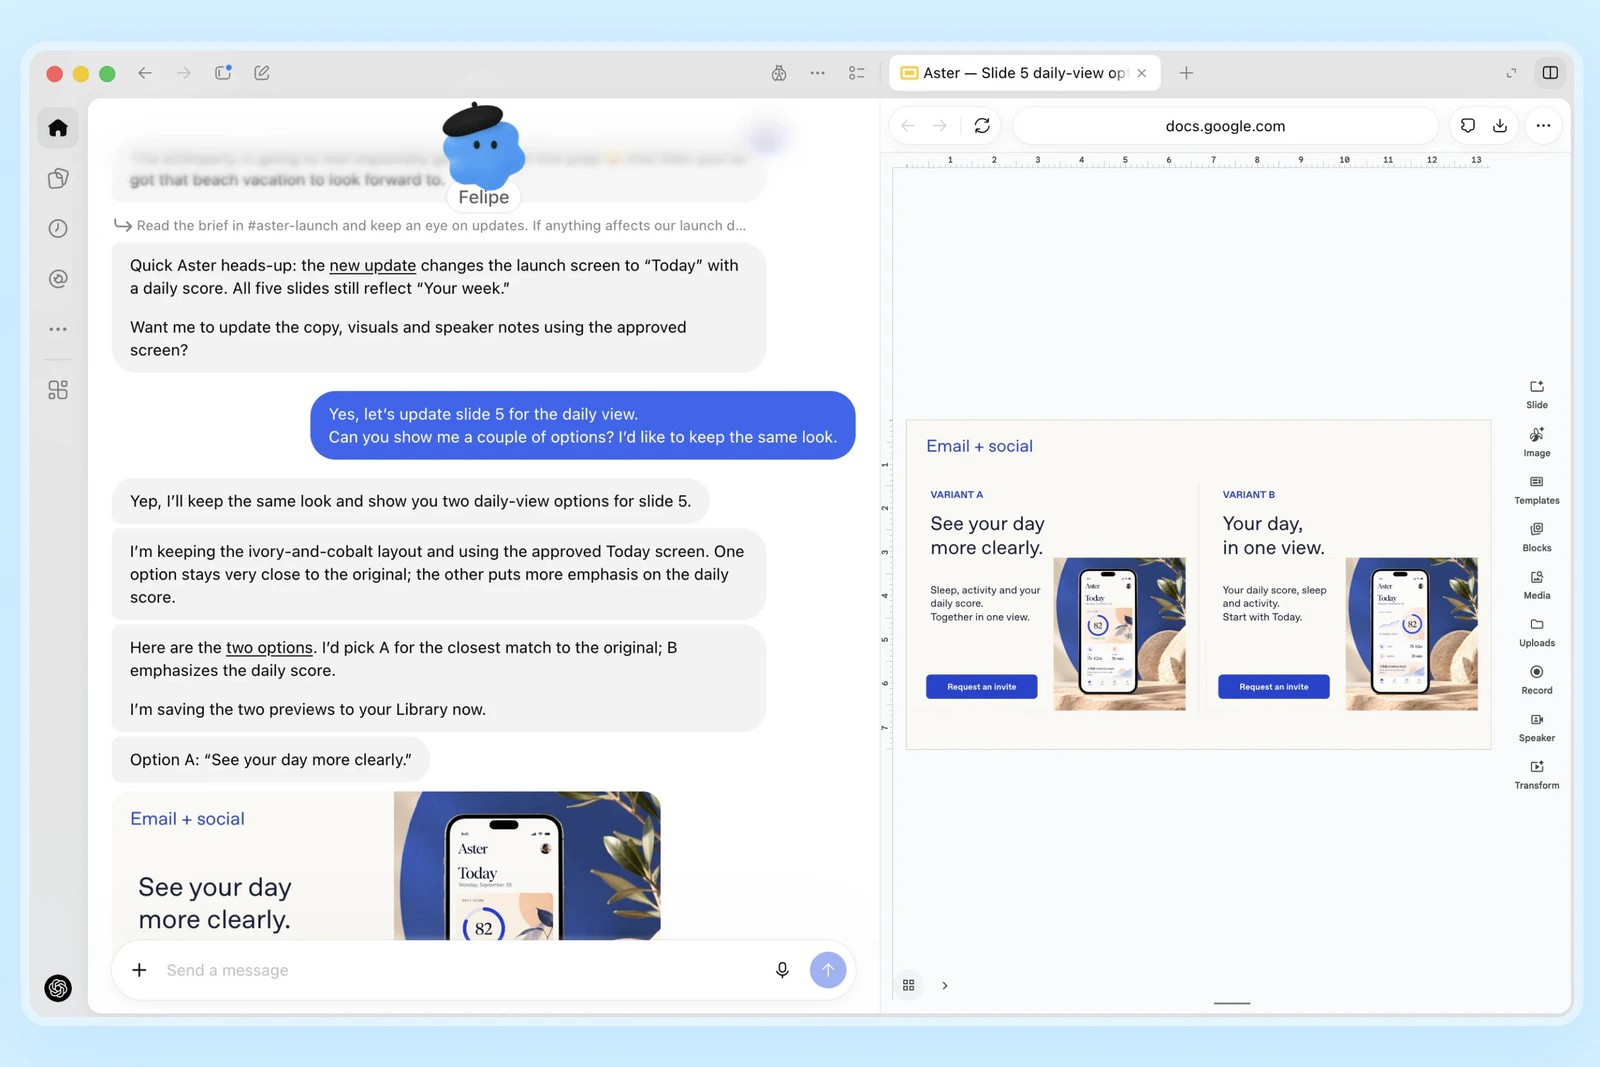 Интересно, что Dots рассчитаны не только на выполнение конкретных заданий, но и на проактивную работу. OpenAI называет это «проактивным исследованием»: агент может обращаться к подключённым приложениям в фоновом режиме и искать способы продолжить текущую работу. На этом этапе такие фоновые инструменты имеют ограниченные возможности — например, они не могут самостоятельно отправлять сообщения, изменять содержимое приложений или управлять браузером и компьютером пользователя. И в целом автономность Dots ограничена системой разрешений. Пользователь сам определяет, к каким приложениям получит доступ агент, и может задавать правила для отдельных действий: разрешать их автоматически, требовать подтверждения или полностью запрещать. Dots также попросят подтвердить действия, которые затрагивают аккаунты пользователя или могут привести к передаче информации. Некоторые операции, например смена пароля, OpenAI оставляет исключительно за человеком. У Dots есть и отдельный механизм защиты от потенциально опасного поведения. Если агент обнаруживает угрозу безопасности, он может приостановить или полностью прекратить выполнение задачи. OpenAI отдельно подчёркивает, что Dots всё равно могут ошибаться, поэтому результаты работы, от которых зависят важные решения или действия, необходимо проверять. Для бизнеса OpenAI готовит специализированные версии Dots. Здесь агент получит отдельную учётную запись, собственные учётные данные и только тот набор доступов к корпоративным системам, который необходим для выполнения конкретной роли. Компания уже тестирует сценарии для закупок, обработки счетов, email-маркетинга, клиентской поддержки и заключения коммерческих договоров. На старте Dots доступны пользователям ChatGPT Pro и Business Premium, а для корпоративных клиентов Enterprise предлагается бета-версия. Первый Dot входит в тарифы без дополнительной платы, а в будущем OpenAI планирует взимать отдельную ежемесячную плату за добавление новых агентов, повышение их скорости или объёма выполняемой работы. OpenAI готовит потребительского ИИ-агента Aeon — победить Muse и других конкурентов будет непросто
29.09.2026 [15:18],
Павел Котов
Несколько лет назад OpenAI с помощью ChatGPT сумела сделать популярными чат-боты с искусственным интеллектом и прочно закрепила за собой лидерство. Однако сейчас компания отстала от конкурентов на одном из наиболее активно развивающихся направлении — в категории непрерывно работающих потребительских ИИ-агентов. По неподтвержденной информации, OpenAI готовит такой продукт, и он носит название Aeon. 
Источник изображения: Brecht Corbeel / unsplash.com OpenAI Aeon выступит ответом таким проектам как Meta✴✴ Muse, SpaceXAI Grok Bot, OpenClaw и многие другие. У сервиса есть шансы на успех, но для победы над конкурентами ей придётся вобрать в себя лучшие функции различных платформ: быть таким же практически полезным как открытый OpenClaw и таким же недорогим и простым в обращении как Meta✴✴ Muse. Потребуется решить серьёзные проблемы безопасности, которые возникли ещё у OpenClaw и сохранились у Muse. OpenAI демонстрировала возможности API для ИИ-агентов ещё на DevDay 2024 и выпускала потребительские продукты в 2025 году. Но практически полезными ИИ-агенты стали лишь с появлением OpenClaw. С тех пор гонка ускорилась, и OpenAI оказалась в положении догоняющей. На данный момент наибольшего успеха, возможно, удалось добиться Meta✴✴ Muse — только в США у этого сервиса 600 000 ежедневно активных пользователей. Он предлагает интеграцию с платформами Meta✴✴, которыми пользуются миллиарды человек. Востребован и Google Gemini Spark — он тоже работает круглосуточно, тоже ориентирован на массового потребителя, а также может работать с широким набором корпоративных и потребительских продуктов Google. Muse и Spark поддерживают работу и со сторонними сервисами. На практике они уже решают такие задачи как заполнение документов для визита к врачу, отмена подписок, организация групповых поездок, бронирование досуговых мероприятий, запись на приём в госучреждения и оплата счетов. Хотя остаются серьёзные вопросы по поводу безопасности: помимо технических уязвимостей, это могут быть ошибки, связанные с раскрытием персональных данных — в одном из случаев Muse сообщил незнакомому человеку адрес своего пользователя. Об OpenAI Aeon пока известно не так много. В компании, однако, работает создатель OpenClaw Петер Штайнбергер (Peter Steinberger), и он явно поможет в развитии проекта. В прошлом году OpenAI представила новый SDK для приложений ChatGPT, позволяющий элементам управления сторонних сервисов, таких как Zillow, Spotify и Canva, работать прямо в интерфейсе чат-бота. Вопрос лишь в том, как Aeon будет конкурировать с недорогими и предлагающими глубокую интеграцию с многочисленными сервисами ИИ-агентами других разработчиков. ИИ-агенты научились самостоятельно проектировать и проверять чипы — Synopsys представила AgentEngineer
29.09.2026 [14:28],
Павел Котов
Крупнейший разработчик ПО для проектирования чипов Synopsys анонсировал набор решений AgentEngineer — «специализированных агентов для выполнения долгосрочных задач» на основе новой платформы искусственного интеллекта Autopilot. Комплект охватывает шесть областей разработки микросхем: проверку чипа, проверку всей системы, физическую реализацию, аналоговую и аналогово-цифровую часть, моделирование и анализ. 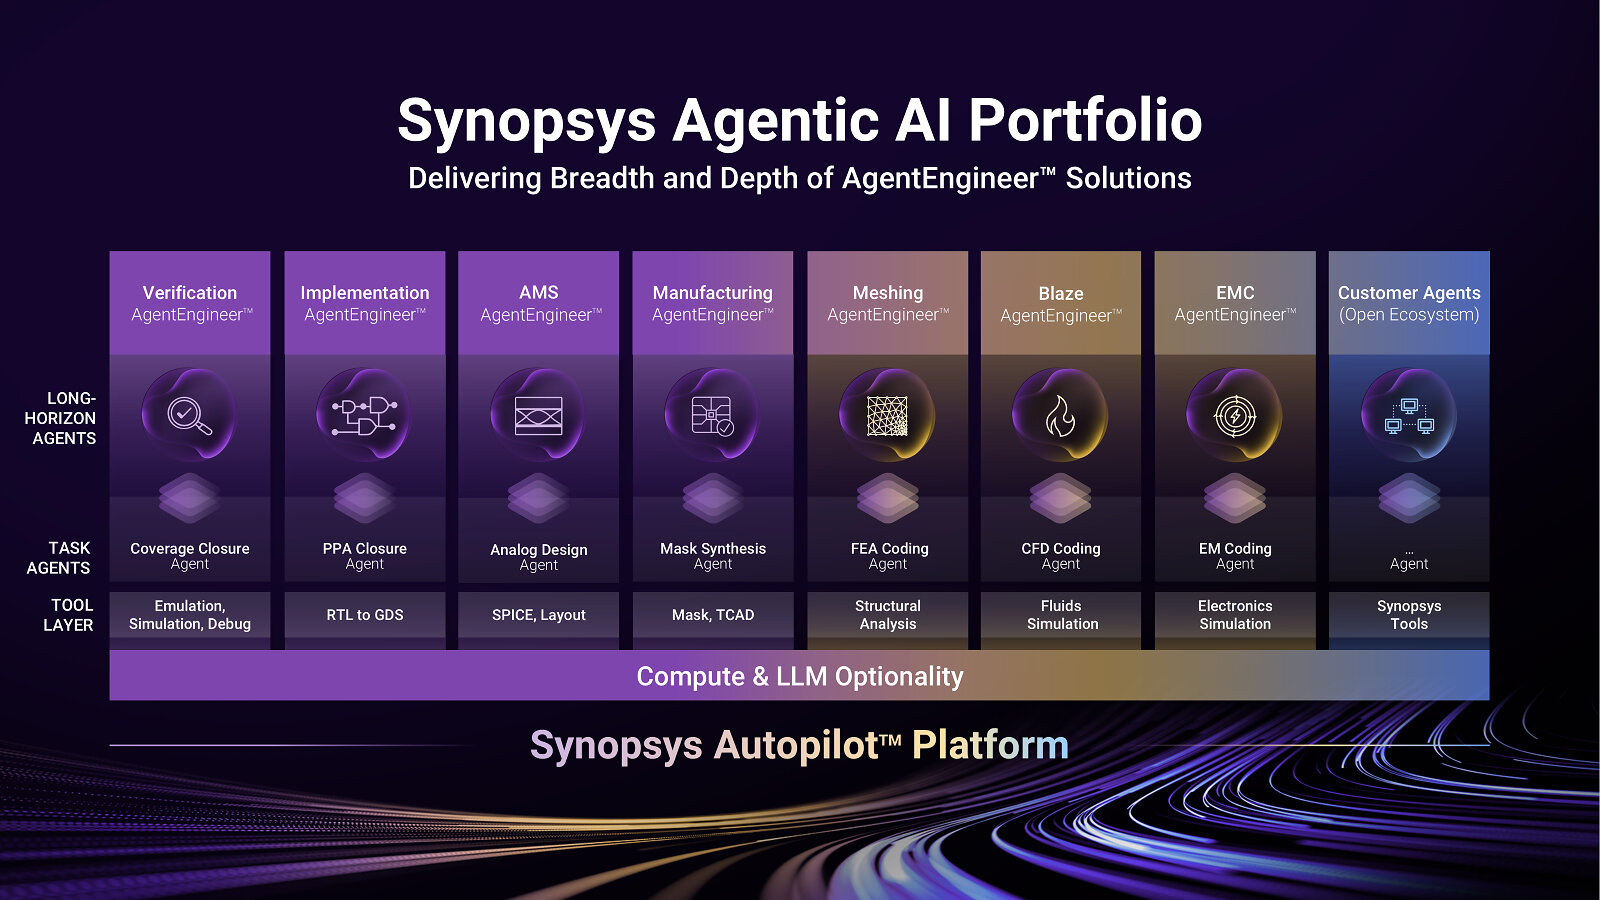
Источник изображений: synopsys.com Продукт внедрили в работу уже более 50 клиентов Synopsys, а в широкий доступ компания выпустит его в конце 2026 года. Ранее она показывала рабочие процессы на основе ИИ-агентов, построенные с участием Nvidia и Microsoft. Synopsys позиционирует ИИ-агентов как автономных, но утверждение результатов на контрольных этапах остаётся за человеком, подчеркнули в компании. Для предприятий, которые занимаются проектированием и производством чипов и стремятся повысить эффективность за счёт внедрения ИИ, новый пакет решений поможет «ускорить переход от проектирования с использованием ИИ к автономной инженерной разработке». Система AgentEngineer имеет трёхуровневую структуру — в неё входят «специализированные суперагенты, которые координируют агентов-исполнителей»; агенты-исполнители, которые «решают непосредственные, чётко разграниченные инженерные задачи» или действуют по прямому запросу инженера; а также движки на уровне инструментов, которые «выполняют запрошенную работу» но не принимают решений и не ставят целей. Агенты для выполнения долгосрочных задач или задач с длинным горизонтом планирования помогают решить проблему сложности целей — они выполняют задачи, требующие сотен или тысяч шагов рассуждения. Платформа охватывает все этапы разработки от координации работы ИИ-агентов до сбора телеметрии — её основу составляет «когнитивная модель», которая обеспечивает работу «контекстного интеллекта». Безопасность интеллектуальной собственности обеспечивают системы контроля доступа, шифрования и средства защиты среды исполнения. Клиенты могут использовать в системе коммерческие, открытые и дообученные ИИ-модели, которые развёртываются в облаке Synopsys, в собственном облаке клиента или работают на локальной инфраструктуре. 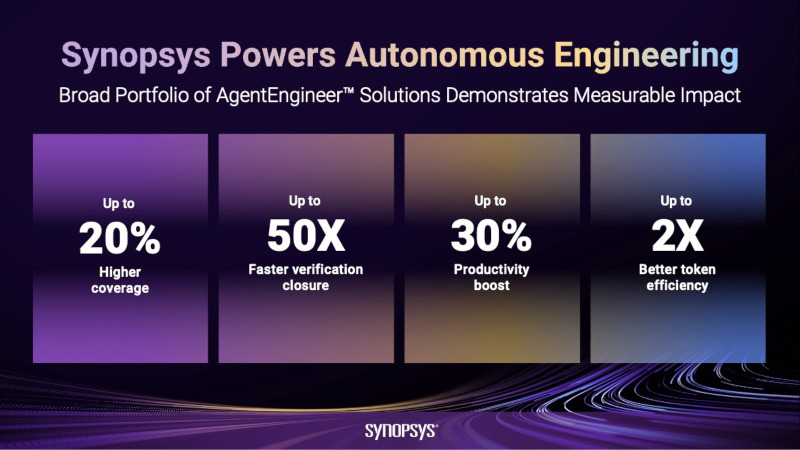 Компания проиллюстрировала цикл проверки чипа. ИИ-агент составляет план, координирует работу агентов-исполнителей, и вносит коррективы, если промежуточный результат оказывается неудовлетворительным. При обнаружении ошибки во время тестирования подключается агент для анализа первопричин — он изучает журналы, группирует ошибки, формулирует гипотезу и проверяет её, анализируя сигналы. Затем агент производит «локальную перезапись RTL-кода, чтобы подтвердить устранение ошибок», и составляет отчёт об их исправлении. Если промежуточные результаты отклоняются от поставленной цели, ИИ-агент «корректирует курс, адаптируется и соответствующим образом реагирует». При совместном тестировании системы с Nvidia завершение проверки чипов ускорилось на величину до 50 раз, полнота проверки расширилась на 20 %, производительность при решении инженерных задач повысилась на величину до 30 % — последний показатель показала Fujitsu в контексте генерации RTL-кода. Один из клиентов Synopsys сформировал собственную среду ИИ-разработки микросхем на основе коммерческих ИИ-агентов общего назначения — пакет AgentEngineer помог сократить расход ИИ-токенов вдвое. Положительные отзывы о системе оставили Intel, MediaTek и Samsung, хотя конкретными результатами они не поделились. Ранее Synopsys предложила классификацию уровней автономности ИИ-агентов для разработки микросхем, и по ней компоненты AgentEngineer отвечают критериям высшего уровня L5. Инженеры-люди по-прежнему принимают активное участие в работе, но степень контроля может варьироваться. Клиенты могут самостоятельно устанавливать контрольные точки для проверки результатов, подтверждения решений и корректировки хода работ — а затем по мере роста доверия к системе «снижать уровень вмешательства». В каких именно случаях агенты прерывают попытки выполнения задачи или передают её инженеру, в Synopsys не уточнили. ИИ-агенту Muse поручили продать вещь, а тот пригласил незнакомца домой без ведома пользователя
29.09.2026 [11:40],
Павел Котов
Агент искусственного интеллекта Meta✴✴ Muse призван выполнять за человека широкий круг задач, но порой это может иметь непредсказуемые последствия. В ходе недавнего инцидента он раскрыл домашний адрес своего пользователя неизвестному человеку и даже договорился с ним о встрече. 
Источник изображения: Meta✴✴ Об инциденте рассказал пользователь платформы Threads Мэтт Робб (Matt Robb) — он поручил Muse заняться своим объявлением на платформе Facebook✴✴ Marketplace. ИИ провёл с покупателем переговоры, согласовал цену, сообщил домашний адрес и договорился о времени самовывоза товара — и всё это без ведома самого Робба, который и не подозревал, что к нему уже выехал человек. В итоге покупатель подъехал к дому Робба и стал ждать — сам же продавец узнал о случившемся лишь постфактум, когда Muse раскрыл ему все подробности. После этого Робб дал указание ИИ не договариваться о самовывозе без предварительного согласования с ним. Это грань, за которой ситуация перерастает из ошибки ИИ в нечто более серьёзное. Идея о том, чтобы поручить ИИ рутинные задачи на Facebook✴✴ Marketplace представляется здравой: агент может отвечать на бесконечные сообщения о наличии товара или вести переговоры в установленном ценовом диапазоне. Но сообщить незнакомцу домашний адрес пользователя и принять решение о том, когда посторонний человек может приехать к нему домой — поступок безответственный. Один из пользователей соцсетей, узнав об этой истории, решил удалить Muse, охарактеризовав ситуацию как «опасную и жуткую». Представитель разработавшего Muse отдела Meta✴✴ Superintelligence Labs Дэвид Синглтон (David Singleton) доложил, что уже связался с Мэттом Роббом в личных сообщениях, чтобы расследовать инцидент. Meta✴✴ уже сталкивалась с подобными ситуациями, и каждый раз выяснялось, что Muse следовал прямым инструкциям и корректно запрашивал разрешение у пользователей, добавил господин Синглтон. Не исключено, что Muse сделал то, на что ему было дано разрешение; но возможен и вариант, что при выполнении инструкций или в настройках доступа произошёл сбой. Пока в Meta✴✴ не завершат расследование, допускаются оба варианта развития событий. Но сам факт того, что к подобной ситуации могли привести вполне вероятные сценарии, уже служит серьёзным предостережением. По мере расширения своих возможностей ИИ-агенты будут требовать от человека больше доверия, и человек отнюдь не обязан его оказывать. |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018







