


Опрос
|
реклама
Быстрый переход
Google и CrowdStrike обезвредили ботнет Glassworm, два года атаковавший разработчиков открытого ПО
28.05.2026 [00:04],
Анжелла Марина
Компании CrowdStrike и Google при поддержке некоммерческой организации Shadowserver обезвредили ботнет Glassworm, использовавшийся хакерами для атак на разработчиков программного обеспечения. Инфраструктура киберпреступников позволяла красть пароли и внедрять вредоносный код в популярные проекты с открытым исходным кодом. 
Источник изображения: xAI В ходе операции были отключены четыре командно-контрольных канала (Command and Control), через которые злоумышленники управляли заражёнными устройствами и распространяли вредоносное ПО. Как стало известно TechCrunch, группировка за два года успела заразить более 300 репозиториев на GitHub, но, как подчёркивают эксперты CrowdStrike, компрометация рабочей станции только одного разработчика может привести к цепной реакции и заражению тысяч организаций, использующих его ПО. Хакеры из ботнета Glassworm применяли несколько методов для распространения вредоносного кода: публиковали заражённые расширения в маркетплейсе для разработчиков, использовали легитимные сети интернет-рекламы, чтобы обманом заставить жертв скачать своё ПО, а также использовали украденные учётные данные для захвата аккаунтов разработчиков и внедрения вредоносного кода прямо непосредственно в их проекты. Управление ботнетом опиралось на нестандартную техническую архитектуру. Командно-контрольные серверы взаимодействовали через блокчейн Solana, пиринговую сеть BitTorrent, Google Calendar и виртуальные частные серверы. Подобная схема усложняла мониторинг угроз, но координация между специалистами позволила локализовать уязвимые узлы. При этом правовые основания для проведения операции остаются закрытыми, а представители CrowdStrike воздержались от комментариев. Операция против Glassworm прошла на фоне участившихся атак на экосистему открытого ПО. На прошлой неделе группировка Mini Shai-Hulud выпустила вредоносные обновления для нескольких проектов, затронув в том числе разработчика OpenAI. В марте аналогичный инцидент произошёл с популярной библиотекой Axios: подозреваемый в связях с Северной Кореей злоумышленник получил контроль над инструментом, которым пользуются миллионы программистов. Microsoft выведет антивирусное ПО за пределы ядра Windows, кардинально изменив безопасность ОС
27.06.2025 [06:19],
Анжелла Марина
Microsoft готовится к масштабным изменениям в архитектуре безопасности Windows: антивирусное ПО больше не будет работать на уровне ядра системы. Это решение стало ответом на глобальный сбой, вызванный обновлением CrowdStrike год назад, когда миллионы компьютеров по всему миру столкнулись с «Синим экраном смерти» (BSoD). 
Источник изображения: Ed Hardie / Unsplash Почти год назад ошибка в обновлении CrowdStrike привела к масштабному сбою, затронувшему 8,5 миллиона компьютеров под управлением Windows по всему миру. Microsoft пообещала, что подобное больше не повторится и начала фундаментальную переработку архитектуры безопасности своей операционной системы. В ближайшее время компания планирует запустить закрытую предварительную версию изменений, которые выведут антивирусное ПО (AV) и системы обнаружения угроз (EDR) за пределы ядра Windows с целью предотвращения повторения подобных инцидентов. Новая платформа безопасности разрабатывается совместно с ведущими компаниями, включая CrowdStrike, Bitdefender, ESET и Trend Micro. Как заявил Дэвид Уэстон (David Weston), вице-президент Microsoft по безопасности корпоративных решений и ОС, десятки партнёров предоставили компании подробные предложения по дизайну системы, а некоторые даже объёмом в сотни страниц. Он отметил, что, несмотря на конкуренцию, все участники рынка согласны с необходимостью создания единой платформы вне ядра ОС. При этом Microsoft подчёркивает, что не навязывает готовые идеи, а совместно с партнёрами разрабатывает новые стандарты. Уэстон пояснил, что компания не диктует, как должны работать API, а прислушивается к мнению вендоров, чтобы обеспечить надёжность и безопасность. По его словам, если бы Microsoft действовала в одностороннем порядке, это могло бы вызвать серьёзные сложности. На первом этапе изменения затронут только антивирусы и EDR-системы, но в будущем Microsoft планирует пересмотреть и другие сценарии использования драйверов ядра, включая античит-системы в играх. Компания уже ведёт диалог с разработчиками игр, чтобы найти способы снизить зависимость от этих драйверов. Ранее представители Riot Games сообщали, что готовы следовать новым правилам и отказаться от использования ядра Windows. Параллельно Microsoft готовит летнее обновление Windows с функцией Quick Machine Recovery, которая ускорит восстановление системы после сбоев. Кроме того, компания официально меняет дизайн «Синего экрана смерти» — теперь он будет чёрным. Авиакомпания Delta Air Lines подала в суд на CrowdStrike из-за глобального летнего сбоя Windows
27.10.2024 [23:04],
Анжелла Марина
Американская авиакомпания Delta Air Lines подала иск к разработчику антивирусного программного обеспечения CrowdStrike по поводу масштабного сбоя, произошедшего в июле. Сбой привёл к массовым отменам рейсов и многомиллионным убыткам авиакомпании. 
Источник изображения: Wesley Tingey/Unsplash По сообщению CNBC, Delta обвиняет CrowdStrike в нарушении контракта и халатности, в результате чего были отменены 7000 рейсов, выведены из строя миллионы компьютеров, сокращена выручка на $380 млн и нанесены убытки в размере $170 млн. Сбой затронул компьютеры, работающие на операционной системе Windows от Microsoft. Для защиты своих интересов Delta наняла известного юриста Дэвида Бойеса (David Boies) из юридической фирмы Boies Schiller Flexner. Компания требует возмещения убытков от CrowdStrike и Microsoft, включая судебные издержки и штрафные санкции. В иске утверждается, что «CrowdStrike стала причиной глобальной катастрофы, поскольку пошла на ухищрения, обошла процессы тестирования и сертификации ради своей выгоды и прибыли». Delta отметила, что если бы CrowdStrike протестировала своё обновление хотя бы на одном компьютере перед развёртыванием на миллионах компьютерах, катастрофы можно было бы избежать. 
Источник изображения: CrowdStrike Компания также заявила, что хотя и отключила автоматические обновления от CrowdStrike, тем не менее это обновление всё равно попало на их компьютеры. То есть, программное обеспечение Falcon от CrowdStrike самостоятельно создало и использовало несанкционированный доступ к Windows и без разрешения установило обновление. Генеральный директор Delta Эд Бастиан (Ed Bastian) в интервью CNBC заявил: «Созданный хаос, по моему мнению, заслуживает полной компенсации». 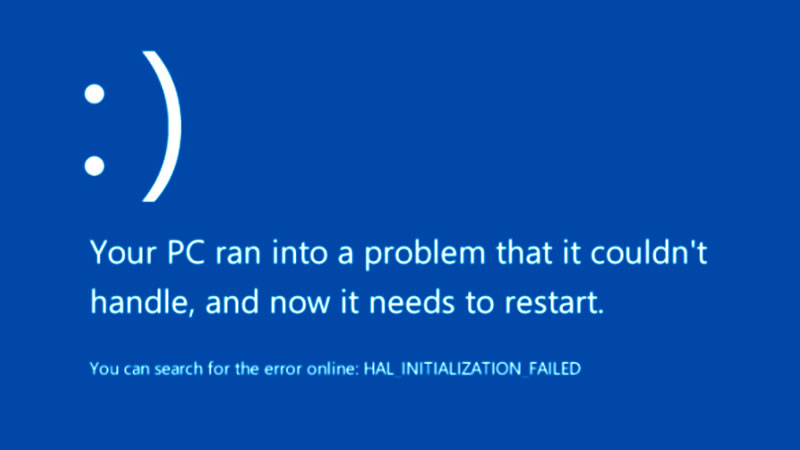
Источник изображения: Microsoft Джордж Курц (George Kurtz), генеральный директор CrowdStrike, извинился за инцидент и пообещал предотвратить подобные события в будущем. Одновременно представитель CrowdStrike в электронном письме CNBC заявил, что претензии Delta «...основаны на опровергнутой дезинформации и демонстрируют непонимание принципов работы современной кибербезопасности». По его словам, это «отчаянная попытка переложить вину за устаревшую IT-инфраструктуру авиакомпании на других». Стоит отметить, что в сентябре Microsoft обсудила на конференции в Вашингтоне различные потенциальные улучшения с CrowdStrike и другими поставщиками программного обеспечения в области кибербезопасности, чтобы в будущем избежать подобных инцидентов. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018







