


Опрос
|
реклама
Быстрый переход
Импортозамещение СЗИ: почему менеджер паролей стал критически важным элементом инфраструктуры (и причём здесь ФСТЭК России)
16.06.2026 [16:44],
Андрей Крупин
Трансформация менеджера паролей из утилиты в критический элемент инфраструктуры не случайна. Она обусловлена влиянием множества факторов: цифровой трансформацией бизнеса и государственных организаций, переходом к гибридным моделям (локальная инфраструктура + облачные сервисы), эволюцией нацеленных на кражу учётных данных кибератак, экспоненциальным ростом числа цифровых идентификаторов сотрудника и нормативным прессингом со стороны регуляторов рынка, требующих задокументированных, управляемых и подконтрольных механизмов работы с конфиденциальной информацией. В российских реалиях на эту картину наложился курс на импортозамещение и обеспечение технологического суверенитета страны. 
Киберустойчивость сегодня становится одним из ключевых факторов непрерывности бизнеса и доверия к цифровой инфраструктуре (источник изображения: Kevin Ku / unsplash.com) По данным аналитиков, до 80% атак начинаются с компрометации учётных данных. Столь высокий показатель обусловлен слабыми, повторно используемыми или утёкшими паролями, которые остаются главным вектором проникновения в корпоративные сети. В этих условиях менеджер паролей, обеспечивающий генерацию, безопасное хранение и автоматическую подстановку уникальных длинных комбинаций символов для каждой учётной записи, является первым эшелоном защиты от несанкционированного доступа. Более того, современные менеджеры паролей не только упрощают доступ к учётным записям, но и позволяют централизованно контролировать политику паролей. С помощью гибкой ролевой модели администраторы реализуют принцип наименьших привилегий — сотрудники получают доступ только к тем ресурсам, которые необходимы им для работы. Решения также помогают выявлять утечки, внедрять многофакторную аутентификацию и интегрироваться с каталогами Active Directory, LDAP и SIEM-системами. По функциональной начинке упомянутые решения практически вплотную приблизились к продуктам класса PAM (Privileged Access Management), которые управляют привилегированными учётными записями и являются неотъемлемой частью защиты значимых объектов критической информационной инфраструктуры (КИИ). Таким образом, менеджер паролей перестал быть просто утилитой — он стал инструментом разграничения доступа и обеспечения аутентификации, то есть полноценным средством защиты информации (СЗИ). Принципиально важно, чтобы такие решения как менеджер паролей соответствовали требованиям регуляторов и обеспечивали высокий уровень доверия со стороны бизнеса и государства. Особенно это касается программных разработок, используемых в КИИ. Такое ПО, во-первых, в соответствии с новыми требованиями закона «О безопасности критической информационной инфраструктуры» должно быть исключительно отечественным и зарегистрированным в реестре Минцифры, а во-вторых, иметь соответствующие лицензии и сертификаты — без них продукт не пройдёт аттестацию, не будет принят службой безопасности и не выдержит проверки регуляторных органов. Применительно к менеджерам паролей это означает наличие сертификата Федеральной службы по техническому и экспортному контролю, и такой документ есть у «Пассворка» — единственного в настоящий момент менеджера паролей, сертифицированного ФСТЭК России. 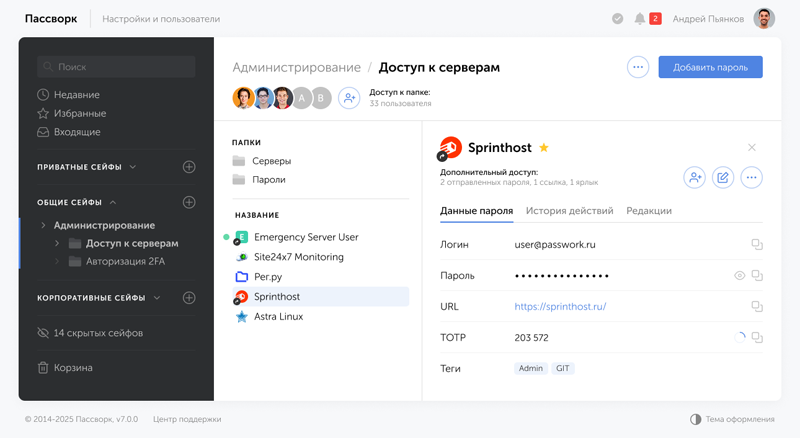
Менеджер паролей «Пассворк» (источник изображения: passwork.ru) «Пассворк» сертифицирован по 4-му уровню доверия — наивысшему из применяемых для коммерческих средств защиты информации. Сертификат подтверждает, что продукт соответствует самым строгим требованиям российского регулятора и может применяться в критически важных государственных и корпоративных системах. Менеджер паролей может использоваться в государственных информационных системах (ГИС) — до 1 класса защищённости включительно, информационных системах персональных данных (ИСПДн) — до 1 уровня защищённости включительно, на значимых объектах критической информационной инфраструктуры (КИИ) — до 1 категории включительно и в автоматизированных системах управления технологическими процессами (АСУ ТП) — до 1 класса защищённости включительно. Для организаций, не подпадающих под обязательные требования регуляторов, сертификат ФСТЭК служит важным индикатором качества и надёжности решения — он подтверждает соответствие «Пассворка» самым высоким ИБ-стандартам в России, гарантирует отсутствие в нём скрытых недокументированных функций, а также то, что разработка продукта построена по принципам безопасного жизненного цикла программного обеспечения — с учётом требований к безопасности на всех этапах: от проектирования до тестирования и выпуска обновлений. «Пассворк» работает на российском IT-рынке с 2014 года и имеет в своём активе лицензии ФСТЭК и ФСБ России на деятельность в сфере защиты информации. Разрабатываемый компанией продукт упрощает совместную работу с корпоративными паролями и обеспечивает их хранение на сервере организации или в облаке в зашифрованном виде. Ключевые возможности «Пассворка»:
Открытый для аудита исходный код менеджера паролей позволяет проверить его на предмет любых уязвимостей, что является важным для многих крупных предприятий. В условиях импортозамещения и жёстких требований регуляторов «Пассворк» объединяет соответствие стандартам безопасности и удобство управления секретами. «Пассворк» стал первым в России менеджером паролей с сертификатом ФСТЭК
12.05.2026 [12:54],
Андрей Созинов
Российский менеджер паролей «Пассворк» получил сертификат ФСТЭК России по четвёртому уровню доверия. Разработчик утверждает, что это первый случай в стране, когда сертификацию такого уровня прошёл корпоративный менеджер паролей. Полученный статус позволяет применять продукт в системах с наиболее жёсткими требованиями к информационной безопасности — включая государственные структуры, банки, телекоммуникационные компании и объекты критической инфраструктуры. 
Источник изображения: «Пассворк» Для начала отметим, что «Пассворк» — корпоративный менеджер паролей и секретов, устанавливаемый на сервер заказчика. Сервис предназначен для хранения и совместного использования учётных данных внутри компаний. Он поддерживает ролевую модель доступа, ведёт журнал действий пользователей и умеет интегрироваться со службами каталогов и системами мониторинга безопасности. Продукт включён в реестр российского ПО. Четвёртый уровень доверия является наивысшим для коммерческих средств защиты информации в России. Полученный 30 апреля 2026 года сертификат № 5063 подтверждает соответствие менеджера паролей требованиям безопасности ФСТЭК и допускает его применение в государственных информационных системах до 1 класса защищённости включительно, в системах персональных данных до 1 уровня защищённости включительно, на значимых объектах критической информационной инфраструктуры до 1 категории включительно, а также в автоматизированных системах управления до 1 класса защищённости включительно. Фактически речь идёт о возможности официального применения продукта в наиболее чувствительных и регулируемых сегментах российского рынка. Кроме того, наличие сертификата упрощает внедрение решения в организациях, где требуется подтверждение соответствия требованиям регуляторов. Для коммерческих компаний, не подпадающих под обязательные предписания ФСТЭК, сертификация служит дополнительным подтверждением надёжности продукта. Сертификация проводилась по требованиям ФСТЭК России, в частности в соответствии с приказом ФСТЭК России № 76 от 2 июня 2020 года. Проверка охватывала сразу несколько направлений: архитектуру продукта, реализацию криптографических алгоритмов, механизмы аутентификации и разграничения доступа, систему журналирования событий, а также процессы разработки, тестирования и управления уязвимостями. Отдельно оценивались проектная и эксплуатационная документация, а также процедуры реагирования на инциденты безопасности. «Получение сертификата ФСТЭК — это подтверждение готовности "Пассворка" работать в самых требовательных системах», — отметил генеральный директор ООО «Пассворк» Андрей Пьянков. По его словам, компания стала первым российским менеджером паролей, который может использоваться в инфраструктурах первой категории значимости, а сама сертификация является важным шагом для рынка средств защиты информации и импортозамещения в сфере безопасности. Лишь треть объектов критической инфраструктуры в России достигла минимального уровня киберзащиты
29.01.2026 [18:41],
Сергей Сурабекянц
Федеральная служба по техническому и экспортному контролю (ФСТЭК) России 28 января представила на национальном форуме по кибербезопасности «Инфофорум 2026» результаты проверки семисот значимых объектов критической информационной инфраструктуры (КИИ). В ходе проверки было выявлено более 1200 нарушений, а минимально необходимый уровень киберзащиты продемонстрировали лишь 36 % организаций. 
Источник изображения: Nvidia По результатам проверки было направлено более 2000 требований о выполнении законодательства и составлено 603 протокола об административных правонарушениях: из них 111 — по статье о нарушении установленного порядка защиты КИИ, 492 — по статье о непредставлении или несвоевременном представлении сведений во ФСТЭК. Аналогичная проверка в 2024 году выявила более 800 нарушений, хотя тогда проверялось 800 значимых объектов КИИ. Основные причины нарушений отразила в своём докладе начальник управления ФСТЭК России Елена Торбенко. Одна из главных проблем — системное отстранение специалистов по информационной безопасности (ИБ) от бизнес-процессов. При этом задачи по обеспечению безопасности значимых объектов КИИ возложены только на подразделения ИБ, хотя их выполнение невозможно без участия разработчиков и эксплуатантов. Ещё одним негативным фактором является отсутствие должного всестороннего учёта ИТ-активов, что не позволяет специалистам своевременно обновлять необходимые меры защиты. ФСТЭК также отметила отсутствие централизованного управления средствами защиты и дефицит специалистов по ИБ. По словам Торбенко, практикуемый многими организациями периодический, а не постоянный мониторинг защищённости «оставляет окна для эксплуатации уязвимостей». Она также отметила недопустимость хранения резервных копий в одной среде с основными производственными системами, что ставит под угрозу возможность восстановления данных после атаки. 
Источник изображения: ФСТЭК России Специалисты компании по управлению цифровыми рисками Bi.Zone обратили внимание на так называемые «теневые активы», к которым относятся все устройства, ПО, сервисы и домены, которые не известны службе ИБ. По данным Bi.Zone, 78 % уязвимостей обнаруживаются именно на этих ресурсах. Мониторинг инфраструктуры более двухсот российских компаний показал, что лишь 2 % организаций располагают полной информацией обо всех своих IT-активах. «Чем больше у компании теневых IT-ресурсов, тем выше вероятность, что атакующие уже получили доступ в инфраструктуру и затаились внутри, выбирая момент для монетизации, например, шифрования данных ради выкупа или продажи доступа в даркнете», — уверен руководитель направления EASM Bi.Zone Павел Загуменнов. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018







