


Опрос
|
реклама
Быстрый переход
Китай обвинил США в кибератаках на Национальный центр службы времени — это угроза сетям связи, финансовым системам и не только
20.10.2025 [18:01],
Владимир Фетисов
Министерство государственной безопасности Китая выдвинуло обвинение против Агентства национальной безопасности США, заявив, что ведомство организовало серию кибератак на Национальный центр службы времени. Успешная атака на этот объект могла привести к сбоям в работе сетей связи по стране, сбоям в финансовых системах, системах энергоснабжения и др. 
Источник изображения: AI В сообщении Министерства госбезопасности Китая в сети WeChat сказано, что американское агентство в 2022 году использовало уязвимости в сервисах обмена сообщениями иностранного производителя смартфонов для кражи конфиденциальной информации с устройств сотрудников Национального центра службы времени. О смартфонах какого именно бренда идёт речь, не уточняется. При этом ведомство заявило, что США использовали 42 типа специализированных средств для проведения кибератак высокой интенсивности на IT-системы Национального центра службы времени с целью проникнуть в ключевую систему синхронизации в период с 2023 по 2024 годы. В Министерстве госбезопасности Китая добавили, что у ведомства есть доказательства причастности Агентства национальной безопасности США к серии кибератак за озвученный период. Национальный центр службы времени Китая отвечает за установку, поддержание и трансляцию пекинского времени, а также осуществляет синхронизацию времени в разных сферах, включая связь, финансы, энергетику, транспорт и др. Специалисты центра создали высокоточную наземную систему измерения времени, сбои в работе которой могли повлечь серьёзные последствия. ИИ повысил результативность фишинга в 4,5 раза, подсчитали в Microsoft
17.10.2025 [17:42],
Павел Котов
Написанные при помощи искусственного интеллекта фишинговые письма в прошлом году спровоцировали 54 % получателей перейти по вредоносным ссылкам или скачать вредоносные файлы — без ИИ показатель «конверсии» киберпреступных кампаний составлял 12 %. 
Источник изображения: Simon Ray / unsplash.com ИИ помогает адаптировать содержание фишинговых писем под особенности потенциальных жертв и предлагать им более правдоподобные приманки; он увеличивает шансы мошенников провоцировать граждан на клики и обещает увеличить прибыльность фишинговых атак на величину до 50 раз. «Эта огромная окупаемость вложений выступит стимулом для киберпреступников, которые ещё не пользуются ИИ, добавить его в свой арсенал в будущем», — говорится в ежегодном докладе (PDF) Microsoft, посвящённом вопросам цифровой защиты. Документ охватывает 2025 финансовый год Microsoft — с июля 2024 по июнь 2025 календарного года. Инструменты ИИ помогли киберпреступникам повысить эффективность и результативность своих атак — они помогают составлять фишинговые письма, упрощают и ускоряют поиск различных уязвимостей, прорабатывают схему их масштабной эксплуатации, помогают в проведении разведки, в выборе объектов атак — организаций и частных лиц — с использованием методов социальной инженерии, а также оказывают помощь в разработке вредоносного ПО. Злоумышленники теперь могут подделывать голос и создавать дипфейки в видеороликах. Всё чаще ИИ используют и структуры, связанные с властями стран. В июле 2023 года эксперты Microsoft не зафиксировали ни одной единицы контента, созданного поддерживаемыми властями стран организациями; в июле 2024 года их стало 50; в январе 2025 года — 125, а в июле — уже 225. 
Источник изображения: BoliviaInteligente / unsplash.com Серьёзной угрозой остаются атаки на ресурсы органов государственной власти — только в США за отчётный период обнаружены 623 таких инцидента; мотивом для 52 % всех атак была финансовая выгода, шпионские интересы преследовались лишь в 4 % случаев. В тех случаях, когда экспертам Microsoft удалось установить цели злоумышленников, 37 % инцидентов были направлены на кражу данных, 33 % реализовывались с целью вымогательства, 19 % были направлены на нанесение ущерба и 7 % — на подготовку инфраструктуры к будущим атакам. Сообщается о новом методе фишинговых атак, который набрал популярность в отчётный период — он получил название ClickFix. Это метод социальной инженерии, при котором пользователя обманом заставляют выполнить вредоносную команду на своём компьютере под видом безобидных или необходимых операций. С помощью ClickFix осуществляется кража информации, устанавливаются трояны удалённого доступа, бэкдоры и многое другое в подконтрольных жертвам средах. ClickFix использовался как первая ступень атаки в 47 % инцидентов. На классические виды фишинга пришлись 35 % атак. Злоумышленники становятся изощрённее — они реализуют «многоэтапные цепочки атак, сочетающие технические эксплойты, социальную инженерию, злоупотребление особенностями инфраструктуры и обход защиты через легитимные средства». В качестве одного из примеров приводится комбинированная атака с использованием «бомбардировки» через электронную почту, голосового фишинга и имитации обращений через Microsoft Teams — в результате злоумышленник убедительно выдаёт себя за специалиста техподдержки и получает удалённый доступ. При бомбардировке по электронной почте ящик жертвы регистрируется в тысячах новостных рассылок и онлайн-служб, в результате чего он заполняется тысячами писем, среди которых теряются критические оповещения, такие как оповещения о сбросе пароля или многофакторной авторизации, а также сообщения о мошенничестве. Хакеры научились похищать коды 2FA и личные сообщения со смартфонов на Android
14.10.2025 [13:56],
Павел Котов
Группа американских учёных разработала схему атаки Pixnapping, которая позволяет перехватывать закрытую информацию с устройств под управлением Android, выводя её на экран и считывая отображаемые данные по пикселям — точнее, по времени, которое необходимо для их отрисовки. 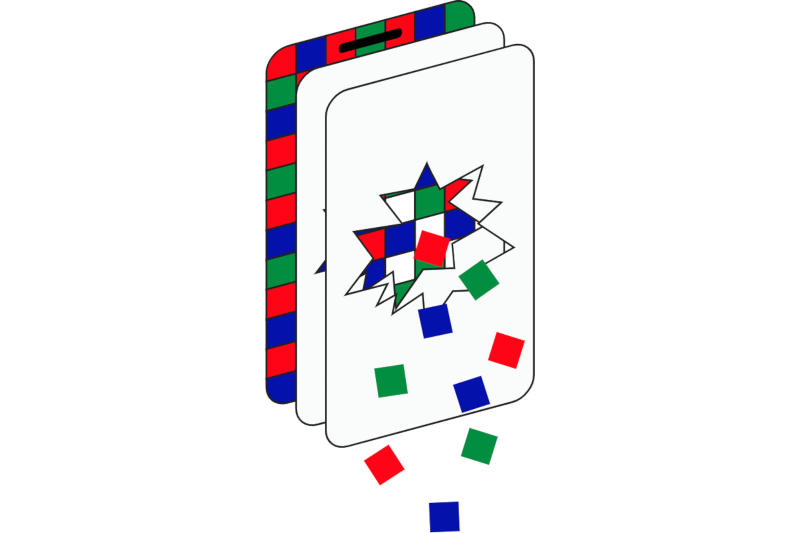
Источник изображений: pixnapping.com Атака предполагает, что владелец Android-устройства предварительно установил на него вредоносное приложение. Такое приложение не требует системных разрешений, но позволяет считывать с экрана данные, которые выводит любое другое, целевое приложение. Исследователи продемонстрировали реализацию атаки Pixnapping на смартфонах серии Google Pixel и Samsung Galaxy S25 — вероятно, её можно адаптировать и для других моделей. Вредоносное приложение производит вызов программных интерфейсов Android, которые заставляют средства многофакторной аутентификации и другие приложения выводить конфиденциальную информацию на экран устройства. Далее оно анализирует данные графического конвейера и попиксельно восстанавливает сведения, интересующие злоумышленника — те данные, которые на экране не показываются, перехватить не получится. Атака производится в три этапа. На первом вредоносное приложение вызывает средства API Android, которые обращаются к целевым приложениям или позволяют сканировать устройство на предмет установки этих приложений. С помощью этих вызовов вредонос заставляет целевые приложения выводить на экран необходимые данные, например, переписку в мессенджере или коды двухфакторной аутентификации для входа на сайт. 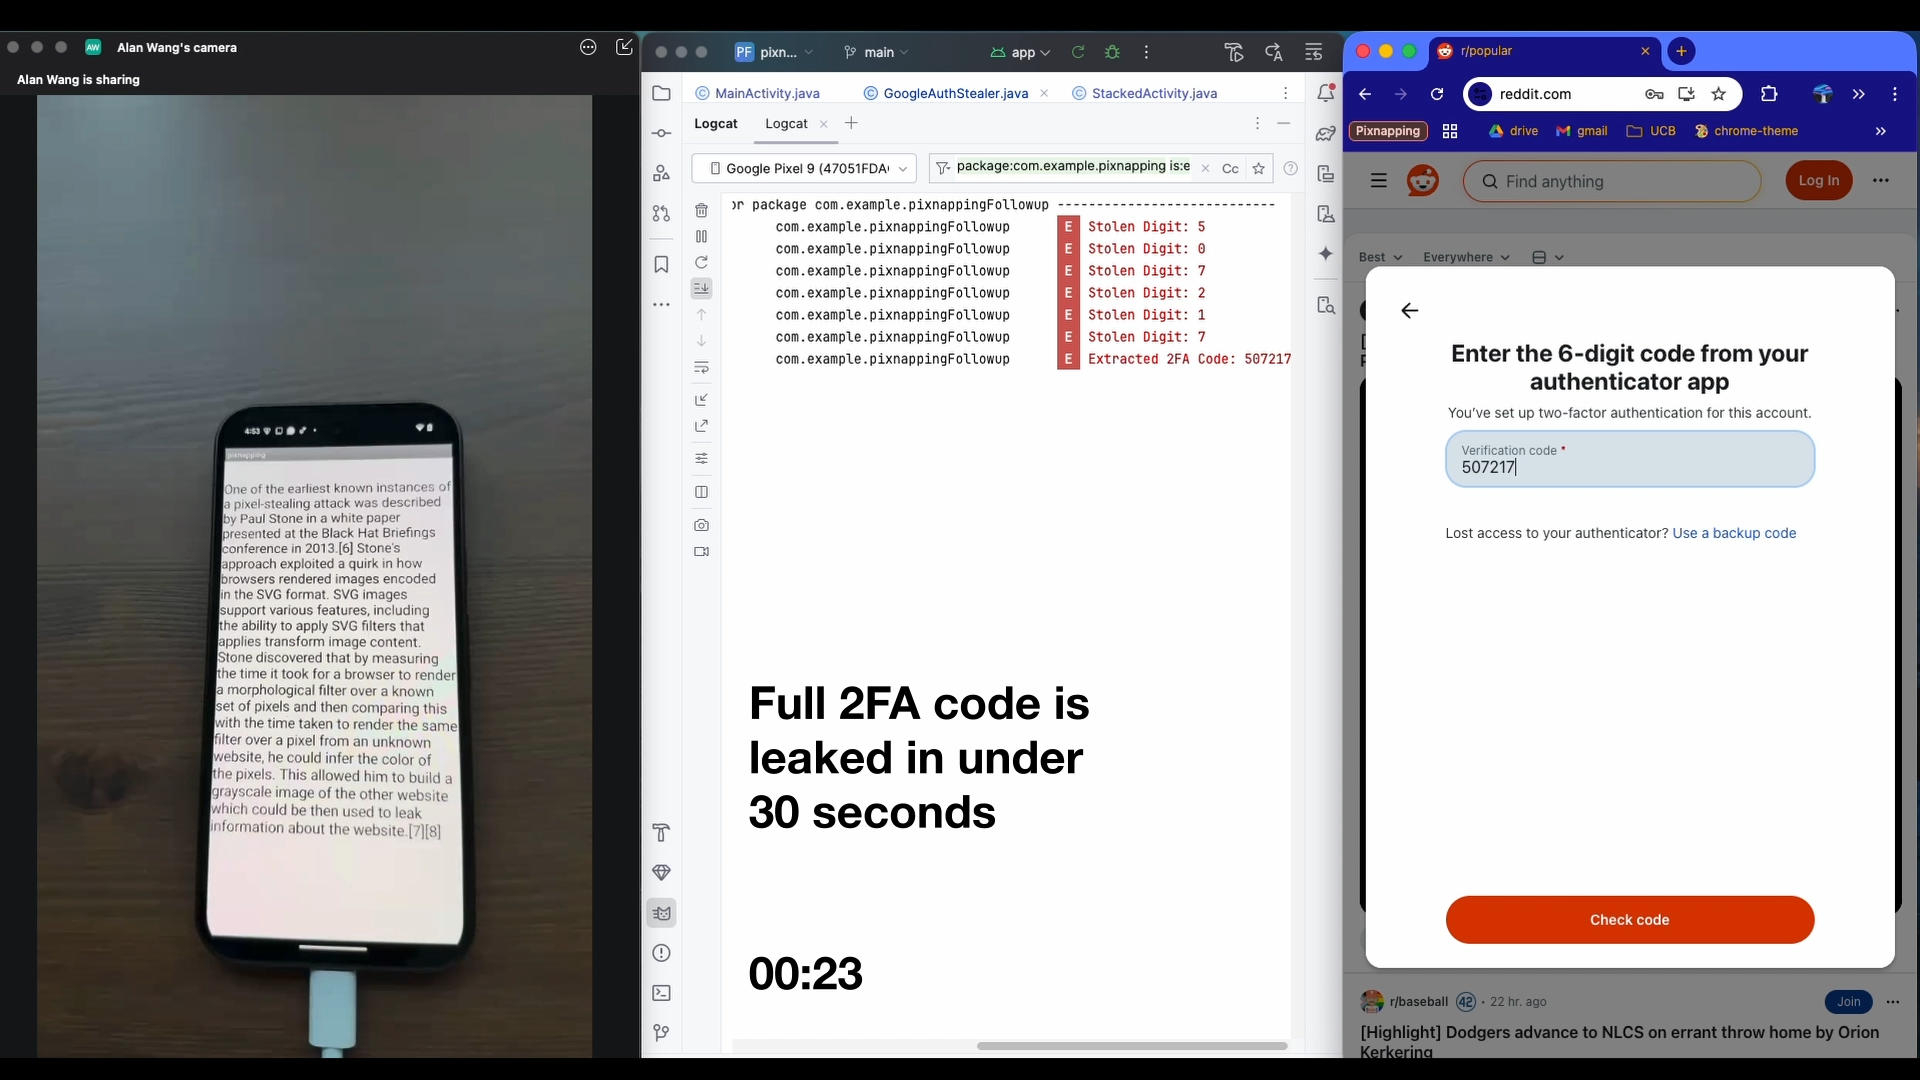 На втором этапе алгоритм Pixnapping выводит поверх интерфейса целевого приложения прозрачное или полупрозрачное изображение и осуществляет анализ данных графического конвейера, чтобы по одному пикселю восстановить информацию, которую требуется перехватить. Это может делаться несколькими способами. Например, алгоритм анализирует область экрана, в которую Google Authenticator выводит коды двухфакторной аутентификации и по времени отрисовки определяет, является ли пиксель по заданной координате белым или нет — или в общем случае соответствует ли он исходному цвету. На третьем этапе производится замер времени, необходимый для отрисовки кадра, которое зависит от цвета пикселя в определённой координате. Уязвимость возникла из-за механизмов сжатия в графическом конвейере, из-за которого время на отрисовку кадра зависит от его содержимого. Если пиксель соответствует исходному цвету, для его отрисовки требуется меньше времени, если не соответствует — больше. Эти измерения производятся многократно, чтобы статистически повысить точность механизма атаки. Используя эти данные, вредоносный алгоритм по одному пикселю восстанавливает изображение, которое выводит целевое приложение, и соответствующую ему информацию. Применение этой атаки на практике усложняется тем, что некоторые данные, которые призван перехватить вредоносный алгоритм, остаются актуальными очень непродолжительное время — так, код двухфакторной авторизации может истечь всего за 30 секунд. В некоторых случаях создателям схемы атаки удалось её оптимизировать, сократив число проходов при сканировании кадра для считывания целевого пикселя по заданной координате до 16 (было 34 или даже 64) и уменьшив время между такими проходами с 1,5 с до 70 мс. Реализация атаки для смартфона Google Pixel 6 помогла восстановить шестизначный код Google Authenticator в 73 % случаев со средним временем 14,3 с. Для других смартфонов того же производителя показатели успешности атаки распределились следующим образом: Pixel 7 — 53 % и 25,8 с; Pixel 8 — 29 % и 24,9 с; Pixel 9 — 53 % и 25,3 с соответственно. В случае Samsung Galaxy S25 авторам исследования из-за высокого уровня шума не удалось уложиться в 30 секунд. В Google отметили, что уязвимость, которой присвоили номер CVE-2025-48561, была частично исправлена в сентябрьском обновлении Android; допускается, что в декабрьском обновлении она будет исправлена полностью. Получить подтверждений того, что данная схема эксплуатировалась на практике, пока не удалось. В Microsoft Defender нашли давние уязвимости, позволяющие обойти аутентификацию и загружать вредоносные файлы
13.10.2025 [15:15],
Владимир Мироненко
В сетевом взаимодействии между Microsoft Defender для конечных точек (Microsoft Defender for Endpoint, DFE) и его облачными сервисами обнаружены критические уязвимости, позволяющие злоумышленникам обходить аутентификацию, подделывать данные, раскрывать конфиденциальную информацию и даже загружать вредоносные файлы в пакеты для проверок, сообщил ресурс Cyber Security News со ссылкой на исследование экспертов блога InfoGuard Labs. 
Источник изображения: Ed Hardie/unsplash.com Перечисленные уязвимости указывают на сохраняющиеся риски в системах обнаружения атак на конечные точки (EDR), потенциально подрывая усилия по реагированию на инциденты, отметил Cyber Security News. В июле 2025 года InfoGuard Labs сообщил центру реагирования на инциденты безопасности Microsoft (MSRC) об обнаружении уязвимостей, которые тот признал низкокритичными, и по состоянию на октябрь 2025 года исправления не были подтверждены. Данное исследование было основано на предыдущем анализе атак на EDR с упором на взаимодействие агента с облачными серверными компонентами. Обойдя закрепление сертификатов с помощью изменения функции CRYPT32!CertVerifyCertificateChainPolicy таким образом, чтобы она всегда возвращала корректный результат, злоумышленники обеспечивают передачу HTTPS-трафика без шифрования открытым текстом. Аналогичные исправления были применены к SenseIR.exe, компоненту DFE, для полного перехвата данных, включая загрузку в хранилище Azure Blob. В итоге, злоумышленник получает возможность перехвата доступных команд до того, как их получит легитимный агент. Это позволяет подделывать ответы, например, подделывать статус «Уже изолирован» для команды изоляции, оставляя устройство неизолированным, в то время как портал Microsoft Defender сообщает о его безопасности. Формат сериализации, часто используемый в Microsoft Bond, усложняет ручную разработку, но для эксплойтов, основанных на этой концепции, достаточно перехвата и изменения легитимных ответов, пишет Cyber Security News. Уязвимость также затрагивает конечные точки /senseir/v1/actions/ для Live Response и Automated Investigations, где токены CloudLR также игнорируются и доступны без аутентификации, используя только идентификатор машины. Уязвимость позволяет злоумышленникам декодировать полезные данные действий с помощью пользовательских скриптов, использующих большие языковые модели для десериализации Bond, и загружать сфабрикованные данные в предоставленные URI BLOB-объектов Azure через токены SAS, которые остаются действительными в течение нескольких месяцев. После взлома злоумышленники могут перечислить пакеты проверки в файловой системе, доступные для чтения любому пользователю, содержащие данные об автозапуске, установленных программах и сетевых подключениях. Поддельные загрузки в эти пакеты позволяют внедрять вредоносные файлы с безобидными названиями, обманывая аналитиков во время проверки. Salesforce не будет платить выкуп хакерам, укравшим из её базы данные 39 клиентов, включая Toyota и FedEx
09.10.2025 [13:03],
Владимир Фетисов
Ранее в этом году группа хакеров заявила о краже около 1 млрд записей компаний, хранящих контакты своих клиентов в облачных базах данных Salesforce. Злоумышленники запустили вымогательский веб-сайт с требованиями выкупа и угрозами опубликовать эту информацию в сети. Теперь же Salesforce заявила, что не намерена платить киберпреступникам. 
Источник изображений: unsplash.com За этим инцидентом стоит сообщество киберпреступников Scattered LAPSUS$ Hunters. Название представляет собой гибрид трёх известных вымогательских группировок: Scattered Spider, LAPSUS$ и ShinyHunters. По данным принадлежащей Google ИБ-компании Mandiant, хакеры начали вредоносную кампанию в мае этого года. Они обзванивали организации, хранящие данные на платформе Salesforce, и под разными предлогами убеждали жертв установить вредоносное приложение. Mandiant отслеживает эту группировку под идентификатором UNC6040, поскольку исследователям не удалось однозначно идентифицировать принадлежность её членов к конкретным киберпреступным сообществам. В начале месяца хакеры запустили вымогательский веб-сайт, на котором разместили информацию о том, что Toyota, FedEx и 37 других крупных клиентов Salesforce стали жертвами их вредоносной кампании. В заявлении хакеров говорилось, что общее количество похищенных ими записей составило 989,45 млн. На этом же сайте они призвали Salesforce начать переговоры о сумме выкупа, угрожая раскрыть похищенную информацию. На этой неделе представитель Salesforce заявил, что компания не намерена платить выкуп. «Могу подтвердить, что Salesforce не будет вступать в контакт, вести переговоры или платить по какому-либо требованию выкуп», — приводит источник слова представителя компании. Это сообщение появилось на следующий день после того, как стало известно, что Salesforce уведомила клиентов по почте о своём намерении не вступать в контакт с хакерами. Отметим, что Salesforce отказалась платить выкуп хакерам на фоне продолжающегося роста числа атак вымогательского ПО на компании по всему миру. Причина, по которой атаки такого типа всё ещё пользуются большой популярностью среди злоумышленников, в том, что они могут приносить огромные суммы, которые жертвы атак нередко платят за восстановление данных или обещание хакеров не публиковать конфиденциальную информацию. По данным ИБ-компании Deepstrike, разные организации по всему миру в прошлом году выплатили хакерам $813 млн, а годом ранее этот показатель был равен $1,1 млрд. Хакеры заявили о взломе Huawei и получении доступа к средствам разработки и исходному коду
07.10.2025 [18:31],
Павел Котов
Киберпреступники сообщили о взломе внутренних репозиториев Huawei, из которых они якобы похитили проприетарный исходный код и средства разработки. Подтвердить утечку пока не удалось, но если заявления хакеров окажутся правдой, это будет чревато значительными рисками для компании и её клиентов по всему миру.  В социальных сетях и на закрытых форумах начали появляться сообщения о взломе, в которых хакеры утверждают, что им удалось получить доступ к внутренним репозиториям кода Huawei, в том числе к ПО для управления сетевым оборудованием, прошивкам базовых станций и библиотекам безопасности. Исследователи в области кибербезопасности сейчас пытаются проверить достоверность этих заявлений, потому что злоумышленники могут фальсифицировать или преувеличивать масштабы инцидента, чтобы укрепить свою репутацию. Если информация подтвердится, в распоряжении хакеров может оказаться подробная информация об архитектуре ПО Huawei, процедуры шифрования, процессы аутентификации и возможные уязвимости. Эти уязвимости киберпреступники могут эксплуатировать в атаках против телекоммуникационного оборудования и ПО Huawei, поставив под угрозу безопасность сетей по всему миру. Инцидент также усиливает опасения по поводу присутствия продукции Huawei в критически важной инфраструктуре. Факт компрометации внутренних систем обострит дискуссии о безопасности оборудования Huawei, особенно в сфере развёртывания сетей 5G и государственных коммуникаций. Спецслужбы и службы безопасности корпораций, вероятно, пересмотрят оценки рисков, отложив или отозвав разрешения на продукты Huawei, пока не получат убедительных доказательств, что приняты меры по снижению рисков. Подорвать доверие способно просто раскрытие информации о проприетарных алгоритмах и реализациях в области безопасности. Конкуренты могут обнаружить скрытые уязвимости, проведя обратную разработку на основе открытых сегментов кода; хакерские группировки могут использовать утечку в подготовке сложных целевых кампаний. Официального подтверждения от Huawei о краже денных пока не последовало. Клиентам компании рекомендуется усилить мониторинг сетей, устройств и консолей управления на предмет аномалий. Организациям рекомендовано начать обмен данными для выявления возможных признаков компрометации систем. Следует убедиться, что на всём оборудовании используются последние версии ПО — в обновлениях могут быть закрыты выявленные в последнее время уязвимости. Не помешает также пересмотреть и усилить внутренние политики доступа, чтобы ограничить горизонтальное распространение угроз в случае взлома. В МВД РФ рассказали, где безопаснее всего хранить фото документов и пароли
03.10.2025 [08:07],
Владимир Фетисов
МВД РФ считает ненадёжным хранение фото документов и паролей в памяти телефона, поскольку это повышает риск кражи конфиденциальных данных. Оптимальным решением для этого считаются облачные хранилища с двухфакторной аутентификацией и шифрованием. Об этом пишет «Коммерсантъ» со ссылкой на собственные источники. 
Источник изображения: Glenn Carstens-Peters / Unsplash В ведомстве отметили, что сканы паспорта, СНИЛС, ИНН, водительских прав или банковских карт дают злоумышленникам возможность получения доступа к аккаунтам жертвы утечки данных. Кроме того, они могут быть задействованы для создания фейковых профилей и осуществления мошеннической деятельности. В МВД также указали на опасность записи паролей и кодов доступа в заметках или мессенджерах. Такие данные в случае попадания в руки злоумышленников позволят им взять под контроль цифровую жизнь жертвы, включая её банковские счета. Для хранения такой информации специалисты рекомендуют задействовать менеджеры паролей или же перенести их в офлайн, например, в записную книжку. Ещё в МВД напомнили о необходимости регулярной очистки истории сообщений из банковских приложений, поскольку уведомления о переводах и остатках средств на счетах раскрывают финансовые привычки и уровень дохода. Такая информация может облегчить работу мошенников. Личные переписки также нередко содержат номера карт, PIN-коды и ответы на секретные вопросы, т.е. данные, которые часто становятся целью злоумышленников. Суд США разрешил прокуратуре взломать Telegram, но у неё не получилось
02.10.2025 [13:53],
Павел Котов
Прокуратура США получила судебное разрешение на удалённый доступ к серверам Telegram с целью поиска доказательств по делам, связанных с жестоким обращением с детьми. Администрация мессенджера заявила, что правоохранительные органы США доступа к его ресурсам не имеют, но даже при его наличии прочитать переписку пользователей это не поможет. 
Источник изображения: Dima Solomin / unsplash.com Это редкий пример того, как власти США выдали разрешение правоохранительным органам на прямое взаимодействие с расположенной за рубежом инфраструктурой, которую контролирует компания, известная своим нежеланием сотрудничать с властями, отмечает ресурс Court Watch. Американский Минюст пытался негласно отправлять сообщения на серверы Telegram с целью извлечь данные, относящиеся к учётной записи подозреваемого. Штаб-квартира мессенджера находится в Дубае, а сам сервис действует преимущественно вне юрисдикции властей США, — но запрос Минюста одобрили на том основании, что как только запрашиваемые данные оказываются на устройстве или в инфраструктуре на территории США, они начинают подпадать под действие федеральных законов. Для дальнейшего доступа к аккаунту прокуратуре потребуется дополнительное разрешение суда. Минюст США и ранее применял средства удалённого доступа, которые иногда проходят как «сетевые методы расследования» (Network Investigative Techniques — NIT) в делах, связанных с жестоким обращением с детьми, или с вопросами национальной безопасности. Но выдача явного разрешения совершать атаки на серверы платформы — событие примечательное. Telegram давно подвергается критике за то, что им любят пользоваться экстремисты, киберпреступники и прочие лица, для которых важно общение без модерации. Правоохранительные органы часто жалуются, что компания игнорирует повестки и ордера, даже когда расследуются серьёзные преступления. Впрочем, только в прошлом году администрация Telegram передала властям США данные о 2253 своих пользователях. Масштабы санкционированной судом операции установить не удалось, но администрация платформы призвала не драматизировать: «Получить доступ к сообщениям на серверах Telegram невозможно даже для самих инженеров Telegram — так система устроена. Серверы Telegram надёжно зашифрованы, и никаких эффективных способов взломать это шифрование не найдено. Telegram не предоставляет доступа к данным на своих серверах». В компании добавили, что администрация всегда активно модерировала вредоносные материалы на платформе в соответствии с отраслевыми стандартами или даже превосходя их, всегда отвечала на юридически значимые запросы из США, раскрывая IP-адреса и номера телефонов злоумышленников, нарушающих условия предоставления услуг. Хакеры парализовали крупнейшую пивоварню Японии
30.09.2025 [16:09],
Павел Котов
Производитель самого продаваемого в Японии пива Asahi Group Holdings сообщил о кибератаке, которая нарушила работу нескольких его подразделений. Инцидент парализовал работу по оформлению заказов и доставке, по той же причине для общественности недоступны кол-центр и служба-поддержки. 
Источник изображения: asahigroup-holdings.com Asahi — одна из крупнейших в Японии пивоваренных компаний, занимающая около трети рынка. В ней работают 30 000 человек, в год она выпускает 100 млн гектолитров напитков (10 млрд литров), в 2024 году её выручка составила $20 млрд. В компанию входят четыре крупнейших отдела: в Японии, Европе, Океании и Юго-Восточной Азии; Asahi принадлежат такие бренды как Peroni, Pilsner Urquell, Grolsch и Fullers. Кибератака затронула только японские подразделения. Расследование продолжается, и пока рано говорить о раскрытии или краже данных. «На текущий момент Asahi Group Holdings, Ltd. переживает вызванный кибератакой системный сбой, повлиявший на деятельность компании в Японии. В настоящее время не подтверждены утечки личной информации или [иных] данных клиентов третьим лицам», — гласит объявление на сайте производителя. Компания принесла извинения клиентам и деловым партнёрам за причинённые неудобства. Сейчас Asahi выясняет причину сбоя и пытается восстановить работу парализованных подразделений. Кибератака началась около 7:00 по местному времени (1:00 мск) 29 сентября, пишет BleepingComputer со ссылкой на несколько источников. На вопросы о шифровании данных в результате вирусной атаки и о требовании выкупа со стороны хакеров в компании не ответили. Ни одна из занимающихся распространением вирусов-вымогателей группировок не взяла на себя ответственность за инцидент. Хакеры взломали сотни сетевых устройств Cisco в правительстве США
26.09.2025 [17:30],
Павел Котов
Агентство по кибербезопасности и защите инфраструктуры (CISA) США опубликовало экстренную директиву, в которой предписало федеральным учреждениям устранить уязвимости, выявить и свести к минимуму возможные взломы нескольких сотен сетевых экранов Cisco, используемых в правительстве США. 
Источник изображения: KeepCoding / unsplash.com «Угроза широко распространилась», — приводит Bloomberg заявление Криса Бутеры (Chris Butera) из отдела кибербезопасности CISA. Экстренные директивы касаются федеральных гражданских сетей, но в ведомстве настоятельно призвали следовать рекомендациям также государственные учреждения и частные компании. Ни в CISA, ни в Cisco пока не установили, какие объекты подверглись взлому; неизвестны ни масштаб, ни серьёзность нарушений. В мае 2025 года Cisco привлекла к расследованию атак на сетевые экраны «несколько государственных учреждений», говорится в заявлении компании. Предупреждение опубликовал также Центр национальной компьютерной безопасности Великобритании — по его версии, злоумышленники эксплуатировали уязвимости в системах и в результате получили возможность внедрять вредоносный код, выполнять компьютерные команды и, возможно, красть данные. Виновниками инцидента в Cisco считают хакерскую группировку, проходящую в её расследованиях под кодовым именем ArcaneDoor — её впервые заметили за кибершпионажем в 2024 году. В CISA подтвердили взлом оборудования в правительственных учреждениях и допустили, что в результате атак была затронута критически важная инфраструктура, но конкретных жертв так и не назвали. Следит за этой группировкой и специализирующаяся на вопросах кибербезопасности компания Palo Alto Networks — там отметили, что в последние месяцы хакеры поменяли свои методы и переключили внимание на американские организации. В дальнейшем ожидается только «эскалация атак, потому что группировки киберпреступников быстро изыщут способы воспользоваться этими уязвимостями». Персональные данные россиян текут рекой: в этом году уже слили в четыре раза больше, чем за весь 2024-й
24.09.2025 [17:51],
Владимир Фетисов
Количество слитых персональных данных россиян за первые восемь месяцев нынешнего года в четыре раза превысило показатель за весь прошлый год. За отчётный период в сеть утекли 13 млрд строк чувствительной информации. Об этом пишет «Коммерсантъ» со ссылкой на данные сервиса Solar. 
Источник изображения: Kevin Ku / Unsplash Для сравнения, за весь прошлый год специалисты зафиксировали 3,5 млрд строк чувствительной информации, утекшей в сеть. Директор по развитию центра мониторинга внешних цифровых угроз Solar Aura (ГК «Солар») Александр Вураско сообщил, что киберпреступники переключили внимание на более уязвимые секторы. По его мнению, уменьшение количества инцидентов при росте объёма похищенных данных указывает на то, что уровень угрозы очень высок. «Если раньше атаковали тех, у кого можно что-то добыть и быстро монетизировать, то сейчас на первом плане хактивизм (желание нанести ущерб), поэтому атакуют абсолютно всех», — отметил господин Вураско. В сообщении сказано, что при обнаружении лазейки для входа в крупную компанию злоумышленники привлекают квалифицированных специалистов для дальнейшего развития атаки. Однако в случае крупных организаций, например, из банковского сектора, едва ли удастся найти много возможностей для атаки. Это связано с тем, что такие компании вкладывают значительные средства в обеспечение кибербезопасности. По данным источника, ежедневно фиксируется от двух до пяти инцидентов в российском сегменте, связанных с утечками данных при атаках, например, на небольшие интернет-магазины, которые не заботятся о безопасности. Из-за этого ретейл и электронная коммерция традиционно входят в тройку лидеров по количеству утечек. Напомним, летом этого года штрафы за утечки персональных данных для бизнеса кратно увеличились. В случае выявления инцидента, в ходе которого пострадали более 1 млн пользователей, с компании могут взыскать до 15 млн рублей. По данным источника, в нынешнем году чаще кибератакам подвергался госсектор. Часть инцидентов связана с публикацией недостоверной информации и скомпилированных данных из разных источников. Самая крупная утечка зафиксирована в ходе атаки на IT-системы «Аэрофлота». Злоумышленники заполучили 22 Тбайт данных и уничтожили 7 тыс. виртуальных серверов. ChatGPT превратили в сообщника при краже секретных данных из Gmail
19.09.2025 [16:04],
Владимир Фетисов
Специалисты из компании Redware, работающей в сфере информационной безопасности, опубликовали результаты исследования Shadow Leak, в рамках которого они использовали ИИ-бота ChatGPT в качестве сообщника для кражи конфиденциальных данных из почтовых ящиков Gmail. OpenAI уже закрыла эту уязвимость, но сам факт такой возможности является хорошим примером рисков, которые могут нести ИИ-агенты. 
Источник изображения: Kevin Ku / Unsplash Последнее время всё более распространёнными становятся ИИ-агенты, которые используют нейросети для выполнения определённых действий от имени пользователей и не нуждаются в постоянном контроле. К примеру, они могут просматривать веб-страницы и переходить по ссылкам. Разработчики в сфере ИИ активно продвигают такие сервисы, заявляя, что они позволяют экономить массу времени после того, как пользователь предоставит им доступ к своей почте, календарям, рабочим документам и т.д. Для достижения поставленной цели исследовали задействовали метод «инъекция промптов», который подходит для атак на системы, использующие большие языковые модели (LLM), и предполагающий встраивание в вводимые пользователем команды инструкций с целью заставить ИИ-агента выполнять нужные злоумышленникам действия. При этом жертва такой атаки может не подозревать о том, что что-то пошло не так, поскольку команды алгоритму могут быть скрытыми, например, написанными белым цветом на белом фоне. В рамках исследования Shadow Leak специалисты задействовали инструмент Deep Research, который являются частью системы ChatGPT компании OpenAI. Они сделали скрытым текст вредоносных инструкций для ИИ-агента и добавили его в электронное письмо, которое через Gmail направили жертве. Когда пользователь в следующий раз попытался задействовать инструмент Deep Research он невольно попал в ловушку. В процессе анализа поступающей корреспонденции ИИ-агент натолкнулся на новые инструкции, которые предписывали ему найти все письма от сотрудников отдела кадров и личные данные, после чего он должен был передать эту информацию злоумышленникам. При этом жертва атаки не заметила ничего необычного. Отмечается, что достаточно сложно заставить выйти ИИ-агента из-под контроля и стать источником утечки данных. Исследователям потребовалось много времени прежде чем удалось добиться нужного результата. В данном случае утечка данных произошла в облачной инфраструктуре OpenAI, что делает её незаметной для стандартных средств защиты от киберугроз. Исследователи добавили, что другие подключённые к Deep Research сервисы, такие как Outlook, GitHub, Google Drive и Dropbox, могут быть уязвимы перед подобными атаками. Google меняет подход к обновлениям безопасности Android, но пользователи это вряд ли заметят
16.09.2025 [13:55],
Владимир Мироненко
Желая сделать Android-смартфоны безопаснее, Google изменила стратегию выпуска обновлений безопасности, осуществив переход на «Систему обновлений на основе рисков» (Risk-Based Update System, RBUS), которая призвана улучшить процесс установки обновлений безопасности для OEM-производителей без ущерба для безопасности пользователей, пишет Android Authority. 
Источник изображения: Jonas Leupe/unsplash.com Согласно новой системе, Google теперь включает в ежемесячный «Бюллетень по безопасности Android» (ASB) только уязвимости с высоким уровнем риска, которые компания определяет, как проблемы, требующие немедленного устранения, например, те, которые активно эксплуатируются злоумышленниками или являются частью известной цепочки эксплойтов. Эта классификация основана на реальном уровне угрозы и отличается от формального уровня «критического» или «высокого» уровня серьёзности уязвимости. Все остальные уязвимости теперь отражаются в квартальных отчётах Google. По этой причине в июльском бюллетене ASB не было указано ни одного исправления уязвимости, а в сентябрьском — 119. Отсутствие сообщений в бюллетене вовсе не означает, что не было уязвимостей Android, требующих устранения. Например, Samsung и Qualcomm указали по несколько уязвимостей CVE в своих бюллетенях за июль 2025 года. Просто теперь OEM-производители сами решают, выпускать обновления безопасности или нет, даже если официальный перечень ASB пуст. Поскольку большинство исправлений безопасности теперь будут выпускаться в ежеквартальных выпусках ASB, OEM-производителям рекомендуется внедрять как минимум ежеквартальный график обновлений для выпускаемых устройств, чтобы обеспечить максимальную защиту пользователей. Если для обычных пользователей с изменением системы выхода обновлений Google вряд ли что изменится, это должно упростить OEM-производителям выпуск ежеквартальных обновлений, которые теперь станут гораздо более эффективными. 15 хакерских группировок объявили о закрытии — хакеры хотят насладиться «золотыми парашютами»
16.09.2025 [13:06],
Павел Котов
Негласная ассоциация из 15 хакерских группировок, наиболее известными из которых являются Scattered Spider и Lapsus$, объявила о прекращении своей деятельности. Хакеры группировок заявили, что больше не будут совершать кибератаки от своего имени. 
Источник изображения: Kevin Ku / unsplash.com Об этом хакеры объявили на профильном форуме: они, по их словам, добились своих целей, которыми оказались разоблачение уязвимых систем, а не вымогательство средств. Они отметили, что «теперь наша сила — в молчании». «Если беспокоитесь о нас, не стоит, <..> [нам] хватит накопленных группой „золотых парашютов“. Изучать и совершенствовать системы, которыми вы пользуетесь в повседневной жизни, продолжат другие. Молча», — заявили хакеры. Это они недавно осуществили кибератаки на ресурсы автопроизводителя Jaguar Land Rover и розничной сети Marks & Spencer. Нескольких членов группировки удалось арестовать, и соучастники пообещали попытаться их освободить. Группировке могут приписать и другие атаки, добавили её члены, но эти акции были совершены до объявления о завершении карьеры. Уверенности в том, что киберпреступники сделали своё заявление искренне, нет — хакеры часто пытаются уйти от ответственности, отказываясь от своих псевдонимов, меняя тактику и действуя под новыми вывесками. Впрочем, событий в мире киберпреступности и кибербезопасности пока хватает. Неизвестные лица допустили масштабную утечку данных, связанных с технологиями «Великого китайского файрвола», у которого обнаружилась коммерческая «коробочная» версия с уникальными схемами работы. Американские власти объявили вознаграждение в размере $10 млн за поимку Владимира Тимощука — его обвиняют в организации кибератак с использованием вирусов-вымогателей LockerGoga, MegaCortex и Nefilim с декабря 2018 по октябрь 2021 года. Впрочем, это скорее пиар-акция: если подозреваемый не окажется в стране в которой действует договор об экстрадиции с США, ему ничто не грозит. Финский вымогатель Алексантери Кивимяки (Aleksanteri Kivimäki) вышел на свободу и объявил о намерении обжаловать решение суда — его приговорили за взлом ресурса психотерапевтической клиники в 2018 году. Хакер разослал её 20 000 пациентам требования о выкупе с угрозой раскрыть информацию из их медицинских карт — сам Кивимяки заявил, что средства он получил от криптовалютных операций, а не от вымогательства; хотя признал, что не заплатил с них налоги. Наконец, ФБР предупредило пользователей Salesforce CRM о крупномасштабной атаке на сервис, осуществляемой хакерскими группировками UNC6040 и UNC6395 — ведомство редко публикует подобные экстренные предупреждения, поэтому относиться к ним рекомендуется со всей серьёзностью. В Intel Coffee Lake и любых AMD Zen нашлась новая уязвимость класса Spectre, а патч бьёт по производительности
12.09.2025 [19:03],
Павел Котов
Схемы атак по сторонним каналам на процессоры, как оказалось, ещё не исчерпали себя: учёные Высшей технической школы Цюриха (ETH Zurich) обнаружили ещё одну уязвимость спекулятивного выполнения, основанную на известной ещё с 2018 года проблеме Spectre. Она затрагивает процессоры AMD Zen всех поколений, а также чипы Intel Coffee Lake, и позволяет нарушать границы виртуализации. 
Источник изображения: JESHOOTS / unsplash.com Схему атаки, использующую уязвимость VMSCAPE (CVE-2025-40300), охарактеризовали как первый эксплойт на основе Spectre, открывающий злоумышленнику в облачной виртуальной машине доступ к закрытым данным из гипервизора — при этом не нужно вносить изменения в код и стандартные настройки системы. Ключевым компонентом облачных вычислений являются средства виртуализации, которые безопасно разделяют физические ресурсы на виртуальные, управление которыми осуществляет гипервизор. Целями атаки VMSCAPE являются гипервизор KVM (Kernel-based Virtual Machine) и его клиентская часть QEMU (Quick Emulator). В системах на чипах AMD Zen 4 атака VMSCAPE обеспечивает утечку памяти процесса QEMU со скоростью 32 бит/с. Это позволяет, к примеру, за 772 секунды извлечь ключ шифрования диска, указывают исследователи. Уязвимости подвержены процессоры AMD Zen с первого по пятое поколений, а также выпущенные в 2017 году Intel Coffee Lake. Решить проблему на аппаратном уровне невозможно, поэтому она решается в Linux программными средствами, но это влечёт снижение производительности. Учёные из ETH Zurich изучили, как процессоры AMD и Intel обрабатывают разделение хоста и гостевой системы, и обнаружили, что для чипов AMD Zen и для Intel Coffee Lake защита недостаточно надёжна. Как выяснилось, буфер предсказания ветвлений (BTB), помогающий прогнозировать последующие инструкции до их появления в коде, чтобы повысить производительность, осуществляет эти операции для хоста и гостевой системы вперемешку, и гипотетический злоумышленник может этим воспользоваться. Чтобы продемонстрировать такую возможность, была разработана техника атаки vBTI (virtualization Branch Target Injection или «виртуальная инъекция цели ветвления»). 
Источник изображения: Ryan / unsplash.com В AMD заявили, что компания признает факт наличия уязвимости, но исправит её только на программном уровне. Представитель Intel заявил: «Для решения этой проблемы можно использовать существующие средства защиты процессоров Intel. Ранее Intel публиковала руководства по защите от атак инъекции цели ветвления (BTI), инъекции истории ветвлений (BHI) и выбора косвенной цели (ITS), и инженеры Intel сотрудничают с разработчиками Linux, чтобы гарантировать, что соответствующие средства защиты от этих уязвимостей, описанные в руководствах, будут развёрнуты в гипервизоре в пользовательском пространстве Linux. Как ожидается, средства защиты будут доступны к дате публикации VMSCAPE, а CVE для этой уязвимости будет назначена Linux». Далее патч для ядра Linux будет портирован на различные дистрибутивы системы. Авторы исследования разработали механизм защиты от атаки VMSCAPE — он получил название IBPB-on-VMExit. Разработчики Linux оптимизировали его и переименовали в «IBPB before exit to userspace». Этот механизм снижает производительность машины — величина издержек зависит от интенсивности нагрузки и частоты перехода процессора из виртуальной системы в основную. В виртуальных машинах могут работать эмулируемые или виртуализованные устройства — в первом случае виртуальная машина чаще обращается к хосту, и производительность системы с установленным механизмом защиты будет снижаться сильнее. Для эмулируемых устройств просадка может составить до 10 %, указывают исследователи, хотя в случае процессоров AMD Zen 4 она ограничивается лишь 1 %. Средство защиты для Linux будет работать на всех системах, включая последние AMD Zen 5 и даже чипы Intel Lunar Lake и Granite Rapids, на которых схема атаки VMSCAPE не работает. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018







