



 MWC 2018
 2018
 Computex

 IFA 2018



Специалисты Group-IB обнаружили новое вредоносное ПО для macOS, получившее название ClickLock, которое завершает все активные процессы системы, чтобы заставить пользователей ввести пароль для входа. ПО предназначено для кражи криптовалютных активов, данных браузеров, менеджеров паролей и другой конфиденциальной информации.







Источник изображения: AI
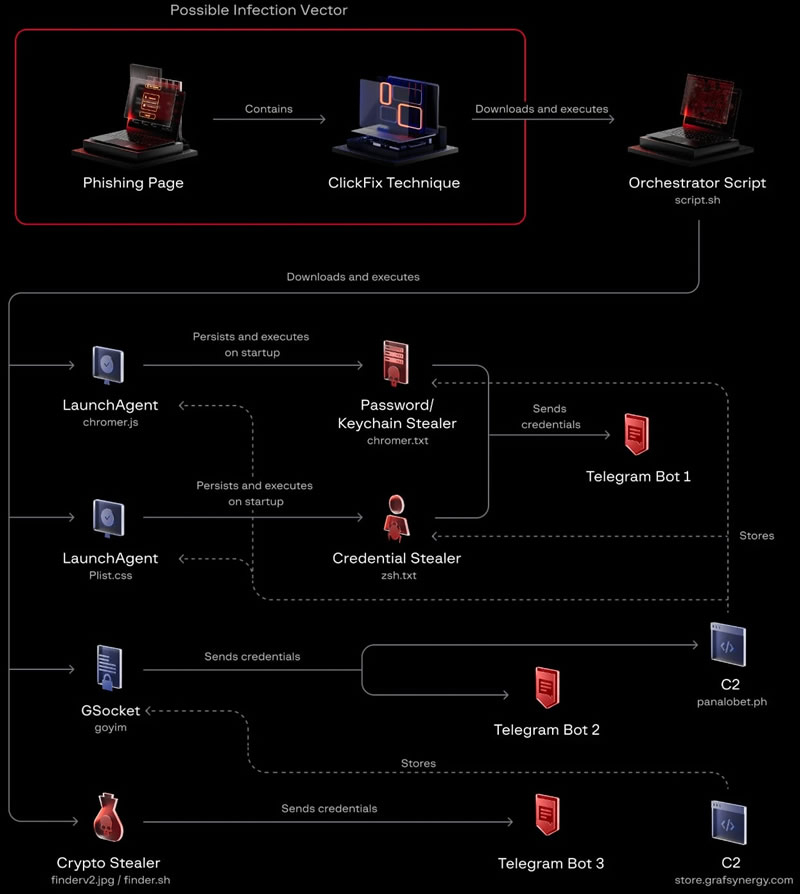
По сообщению BleepingComputer, ClickLock представляет собой shell-скрипт с набором вредоносных команд, который уже успел заразить не менее 100 устройств в 33 странах. Предположительно, заражение начинается через схему ClickFix (метод социальной инженерии), побуждающую пользователя вставить команду в терминал под видом «проверки на человека» Cloudflare с анимированной полосой прогресса.
После запуска скрипт отключает сочетания клавиш, скрывает курсор в терминале и прекращает работу Центра уведомлений macOS примерно на шесть часов, одновременно загружая дополнительные модули. Затем на экране отображается поддельное окно ввода пароля macOS, содержащее настоящее имя пользователя и логотип Apple. Если пароль вводится, он проверяется и отправляется злоумышленникам в Telegram через API бота.
Источник изображения: Group-IB
При отказе пользователя ввести пароль ClickLock закрепляется в системе с помощью LaunchAgent (специального фонового сценария) и повторно активируется после следующего входа в macOS. После этого вредоносная программа каждые 210 миллисекунд завершает работу основных процессов, включая файловый менеджер Finder, панель Dock, веб-браузеры и другие компоненты системы, оставляя на экране только окно ввода пароля. Этот цикл способен продолжаться около 83 часов либо до момента ввода корректного пароля. Дополнительно второй LaunchAgent с интервалом 200 миллисекунд запрашивает доступ к «Связке ключей» для получения доступа к зашифрованному ключу безопасности (Chrome Safe Storage).
Также собираются данные из браузеров Chrome, Firefox, Brave, Edge, Opera, Vivaldi, Arc и Chromium, включая сохранённые пароли, файлы cookie, данные автозаполнения, закладки и локальное хранилище. Кроме того, вредоносная программа похищает данные криптовалютных кошельков, расширений менеджеров паролей, историю команд shell, конфигурацию FileZilla, сведения о системе и публичный IP-адрес. Собранная информация архивируется в ZIP-файл и также передаётся злоумышленникам через Telegram, причём файлы размером более 40 Мбайт автоматически разделяются на части.
Финальным компонентом ClickLock является модифицированная версия открытого инструмента GSocket, обеспечивающая постоянный удалённый доступ к заражённой системе. По словам специалистов Group-IB, обнаружить это ПО сложно из-за использования скомпрометированных легитимных доменов и самоуничтожения большинства модулей после выполнения. Для защиты исследователи рекомендуют не выполнять в терминале команды, происхождение которых неизвестно, а при появлении окна ввода пароля одновременно с зависанием системы принудительно выключить компьютер, удерживая кнопку питания, после чего загрузить macOS в безопасном режиме (Safe Mode).
Источник:


