



 MWC 2018
 2018
 Computex

 IFA 2018



Исследователь безопасности Расмус Мурац (Rasmus Moorats) обнаружил две опасные уязвимости в компьютерной колонке Creative Sound Blaster Katana V2X, позволяющие удалённо загружать пользовательскую прошивку через Bluetooth, а затем использовать её в качестве клавиатуры для ввода любых команд в ПК. Компания Creative отказалась признать эту проблему и выпускать исправление не планирует.









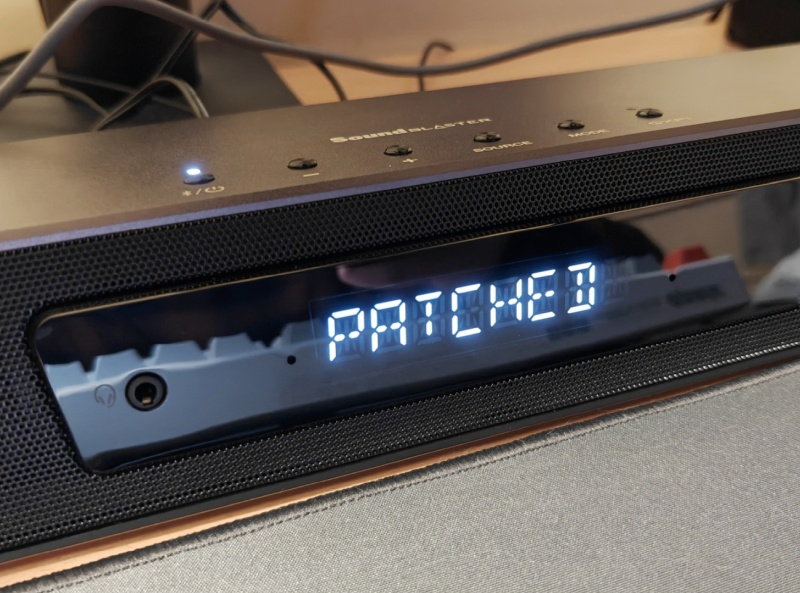
Источник изображений: Rasmus Moorats
Исследование описывает две критические уязвимости. Во-первых, интерфейс Bluetooth Low Energy колонки раскрывает весь протокол команд любому ближайшему устройству без аутентификации — команды, требующие подтверждения по USB, проходят совершенно беспрепятственно и без проверки по BLE. Во-вторых, колонка принимает обновления прошивки без криптографической подписи. Защита осуществляется только с помощью контрольной суммы SHA-256, которую легко модифицировать.
В совокупности перечисленные уязвимости позволяют злоумышленнику незаметно загрузить в устройство собственную прошивку по беспроводной сети, без сопряжения или какого-либо вмешательства в устройство. Затем эта прошивка использует тот факт, что Katana V2X является доверенным USB-периферийным устройством на хост-компьютере. Она добавляет признак клавиатуры к существующему дескриптору HID и внедряет произвольные нажатия клавиш после перезагрузки. В демонстрационном примере взломанная версия отображается в терминале.
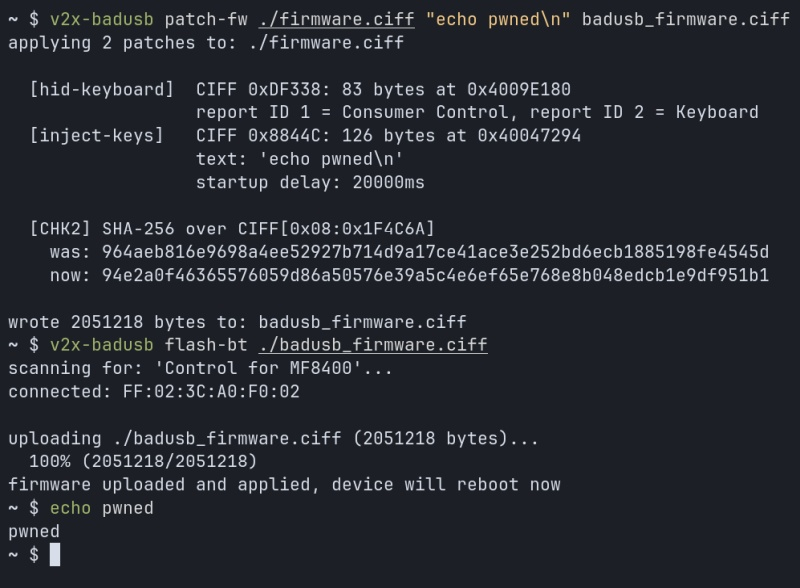
Bluetooth-модуль динамика не имеет выключателя и остаётся активным даже в спящем режиме, что постоянно оставляет устройство доступным для атаки. Компания Creative была уведомлена об этой уязвимости, но признавать и исправлять проблему отказалась.
По словам Мураца, последняя официальная прошивка по-прежнему уязвима. Исследователь опубликовал эксплойт для Creative Sound Blaster Katana V2X, который не требует физического доступа или сопряжения. Он превращает компьютерную звуковую панель в скрытый инжектор нажатий клавиш, и все это на расстоянии до 15 метров.
На странице исследователя доступен сторонний инструмент защиты, v2x-patcher, который блокирует CTP-over-Bluetooth на уровне прошивки. Такой способ исправления уязвимости, вероятно, приведёт к отказу мобильного приложения Creative.
Источник:


