Сегодня 25 сентября 2026
18+
MWC 2018 2018 Computex IFA 2018
реклама
Новости Software

Ловушка для геймеров-пиратов: вредонос ClickFix маскируется под CAPTCHA для заражения ПК

Исследователи кибербезопасности McAfee Labs выявили широкомасштабную кампанию по распространению вредоносного ПО под названием ClickFix, которое использует поддельные страницы CAPTCHA для заражения ПК пользователей вирусом Lumma Stealer. Атака имеет глобальный охват, использует методы социальной инженерии, и в основном нацелена на геймеров, ищущих пиратские взломанные игры, и пользователей GitHub.


 Источник изображения: Pixabay

Источник изображения: Pixabay

Вредоносное ПО распространяется двумя основными способами. В первом сценарии пользователи, ищущие пиратские или взломанные игры, перенаправляются на поддельные страницы CAPTCHA. Во втором сценарии используются фишинговые письма, имитирующие сообщение от GitHub с информацией о якобы выявленных проблемах безопасности в проектах пользователя. Эти письма также содержат ссылку на страницу с фейковой CAPTCHA.

При взаимодействии пользователей с этими страницами вредоносный скрипт скрытно копируется в буфер обмена их ПК, а «инструкция по верификации» убеждает запустить скрипт на выполнение. При этом ClickFix использует несколько умных способов избежать обнаружения: многослойное шифрование, использование инструмента Windows под названием mshta.exe для запуска скрытого кода и зашифрованные с помощью AES команды PowerShell, используемые для загрузки и установки Lumma Stealer.
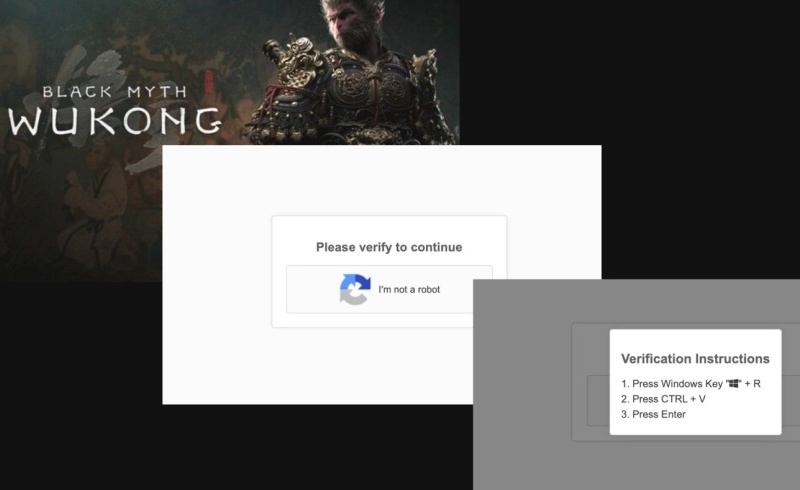
 Источник изображения: Game Science / McAfee

Источник изображения: Game Science / McAfee

Анализ McAfee показывает, что вредоносное ПО обычно сохраняется во временной папке пользователя, место, которое часто упускается из виду при сканировании безопасности. Компания уже внедрила защитные меры, включая блокировку URL известных поддельных страниц CAPTCHA и контроль за нестандартным использованием mshta.exe.

Чтобы снизить риски, эксперты советуют не загружать взломанное или пиратское программное обеспечение и призывают пользователей остерегаться нежелательных писем, даже тех, которые, как кажется, приходят из надёжных источников. Не следует копировать и вставлять неизвестные скрипты, а программное обеспечение безопасности нужно поддерживать в актуальном состоянии.

Процесс распространения вредоносного ПО демонстрирует изменение тактики киберпреступников. Они эксплуатируют стандартное поведение пользователей и доверие к знакомым веб-элементам, таким как проверка CAPTCHA. Постоянная бдительность и обучение имеют решающее значение для поддержания кибербезопасности, поскольку угрозы становятся всё более изощрёнными.

Было интересно? Скажите об этом Google, чтобы чаще получать ссылки на наши новости про вирусы

Источник:

Если вы заметили ошибку — выделите ее мышью и нажмите CTRL+ENTER.
Материалы по теме

window-new
Soft
Hard
Тренды 🔥
«Это будет самая долгая неделя в истории»: Bandai Namco взбудоражила фанатов драматичным 16-минутным вступлением Ace Combat 8: Wings of Theve 4 ч.
Годовой темп выручки китайской DeepSeek за пару месяцев взлетел вдвое и достиг $1 млрд 6 ч.
Control Resonant стартовала в Steam с «очень положительными» отзывами, а GamesVoice открыла сбор средств на русскую озвучку игры 6 ч.
Rockstar выпустит коллекционное издание GTA VI за $400 без GTA VI в комплекте 7 ч.
Анонсирован безумный экшен в духе Metal Gear Rising: Revengeance, но с танком в главной роли — трейлер и первые подробности Slam Tank 10 ч.
ИИ уже участвует в каждом шестом взломе в мире — и тенденция усиливается 11 ч.
Google выпустит флагманскую ИИ-модель Gemini 4 до конца года и сократит отставание от конкурентов 11 ч.
«Яндекс» представил ИИ-ассистента «Алиса AI Про» для бизнеса 11 ч.
Yandex B2B Tech расширила экосистему сервисов для бизнеса 12 ч.
В Африке создали компактную LLM, которая обошла более крупные модели Google и Meta — Morena знает 12 местных языков 12 ч.
Новая статья: Обзор телевизора Samsung 65R95H: невероятный цветовой охват и никакого выгорания 2 ч.
Microsoft похоронила бренд Copilot+ PC — новые Surface лишились этой маркировки, и это не случайность 4 ч.
Утечка раскрыла дизайн и характеристики грядущих наушников Nothing Headphone (1) Pro 4 ч.
Razer выпустила 300-долларовую веб-камеру Kiyo V2 Pro с 4K@60FPS для стримеров и блогеров 4 ч.
Thermal Grizzly выпустила водоблок СЖО, совместимый с грядущими процессорами Intel Nova Lake-S 6 ч.
Crusoe подписала соглашение с Thinking Machines Lab на $65 млн о предоставлении услуг инференса 6 ч.
Свежие данные телескопа «Уэбб» намекнули на большие проблемы с поиском самых первых звёзд во Вселенной 6 ч.
Роботакси Waymo намотали 436 млн км без водителей — аварий с пострадавшими оказалось на 82 % меньше, чем у людей 7 ч.
Logitech представила реинкарнацию легендарного микрофона Blue Yeti: с датчиком приближения, ИИ-шумоподавлением, АРУ и цветным дисплеем 8 ч.
Американской Micron могут запретить поставлять DDR5 в США — Netlist добилась расследования USITC 8 ч.